




- AI
- Wiz Code
- Product & Company News
Introducing Wiz AI SAST: Application Security that Understands Your Code and Your Infrastructure


Salman Ladha, Sharon Ben ZeevOctober 6, 2026
Protégez le code généré par IA dès le premier commit jusqu’à la production avec une sécurité unifiée entre le code, le CI/CD et le cloud.

Confiée par plus de 65 % des entreprises du Fortune 100


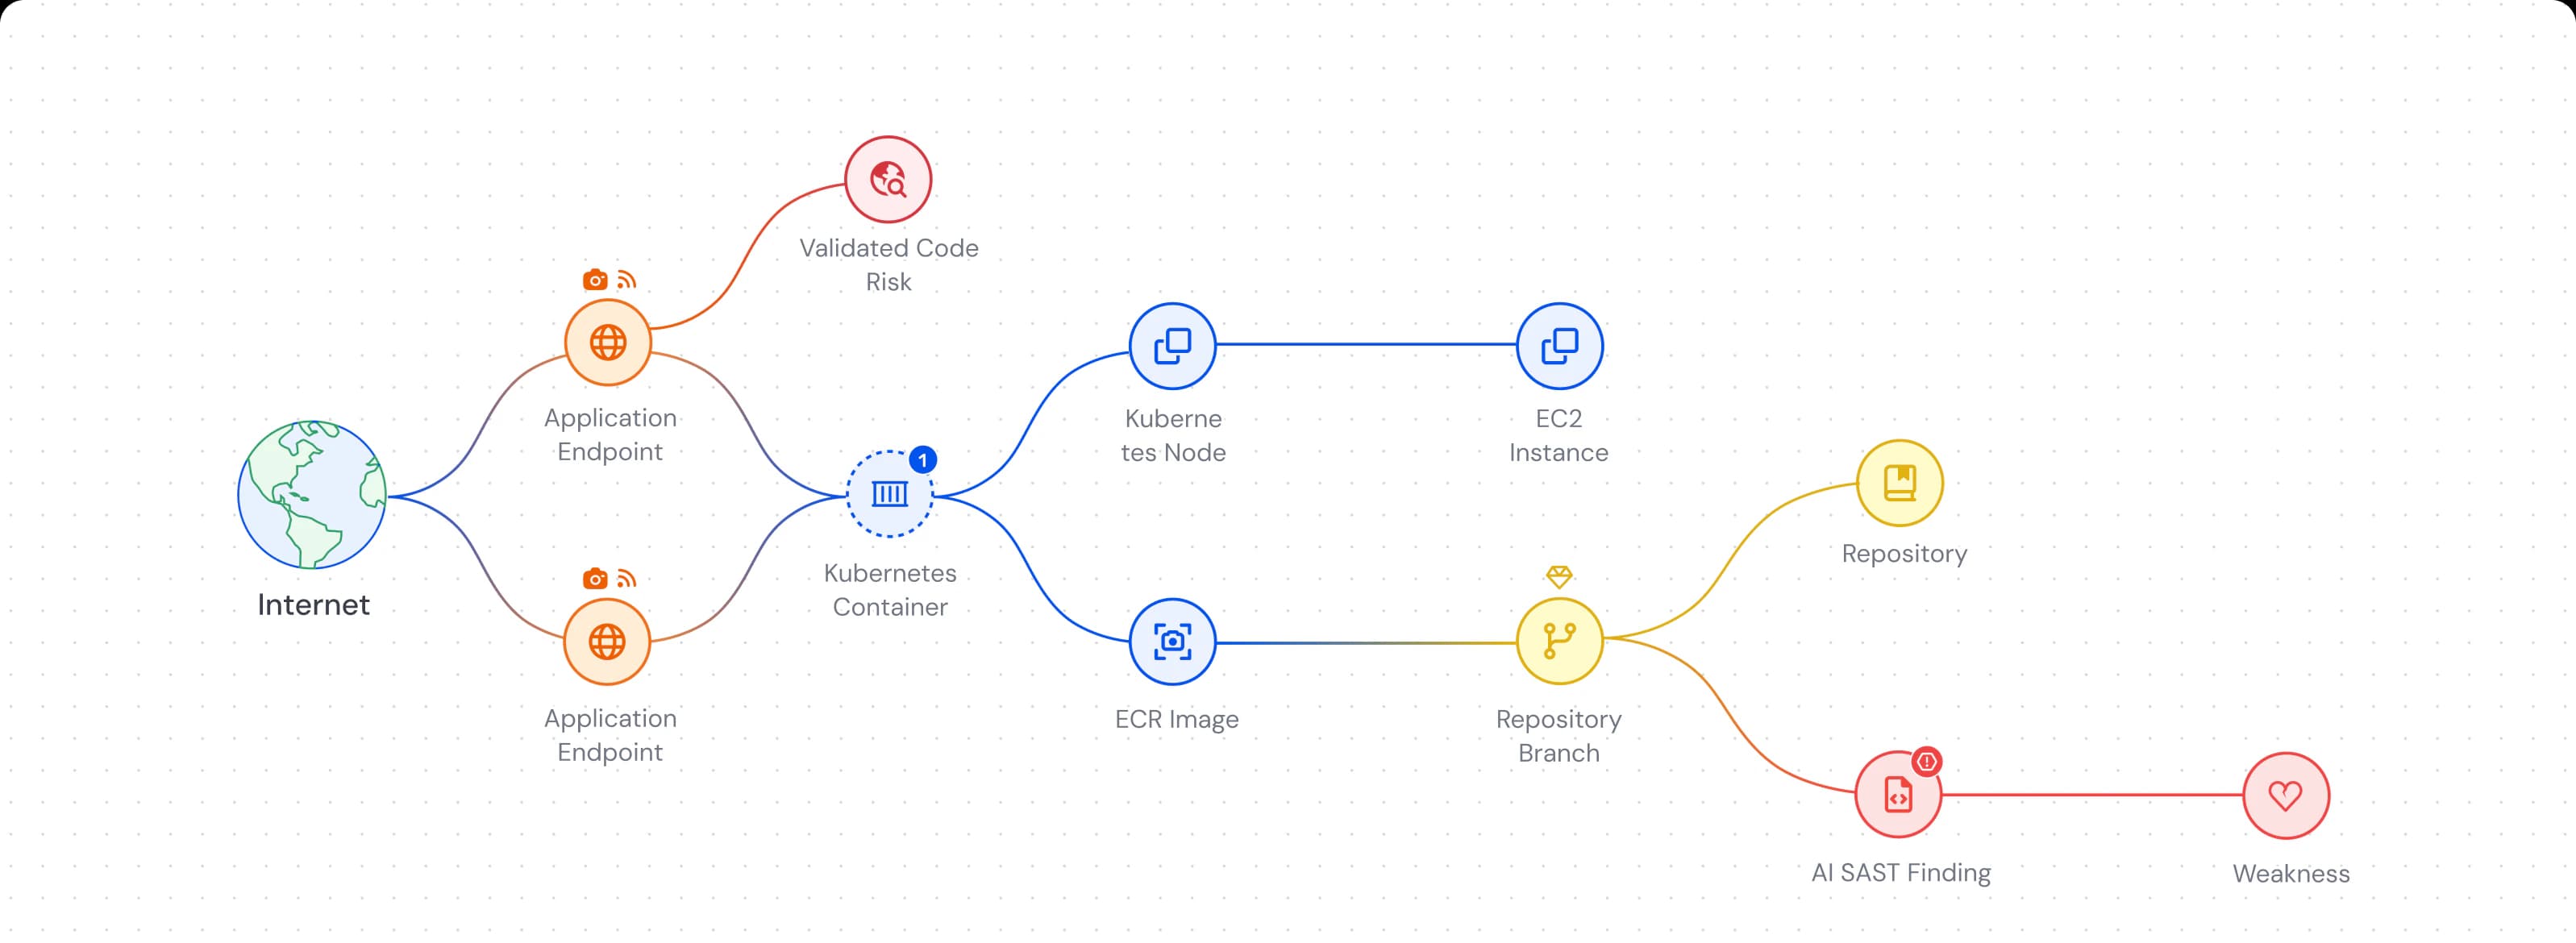
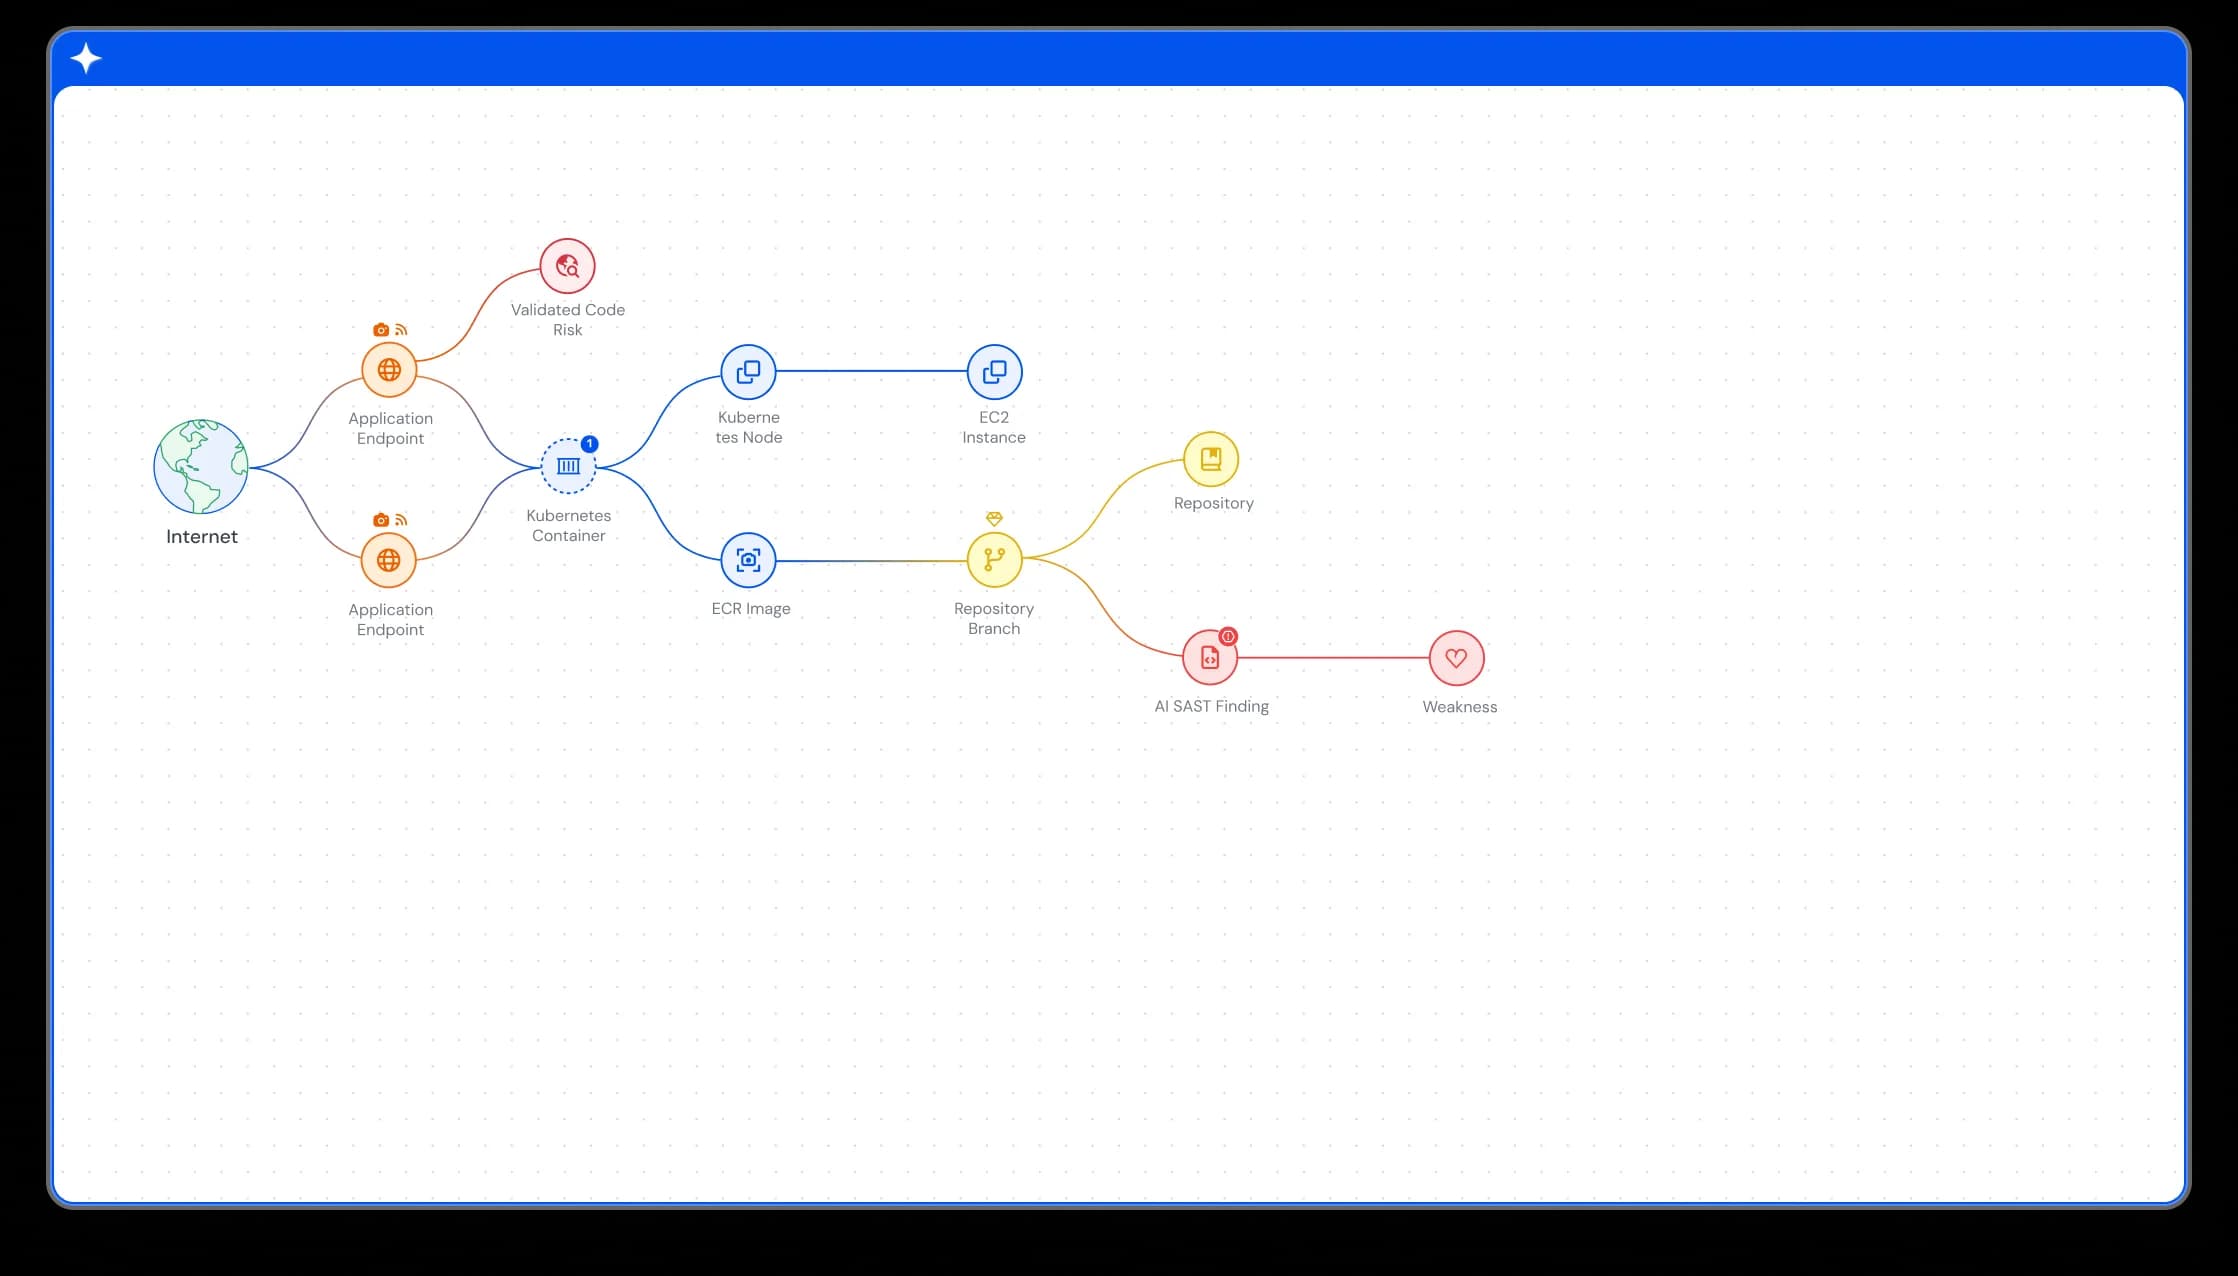
Wiz Code connecte le code, le cloud, l’exécution et la validation adversaire pour identifier les chemins d’attaque exploitables. Les développeurs reçoivent des problèmes prioritaires et des correctifs générés par l’IA, tandis que les équipes de sécurité se concentrent sur la réduction des risques réels.
Intégrez la sécurité directement dans les outils déjà utilisés par les développeurs. Détectez les vulnérabilités et les risques spécifiques à l’IA dès le début, sans ralentir le développement ni interrompre le flux des développeurs.
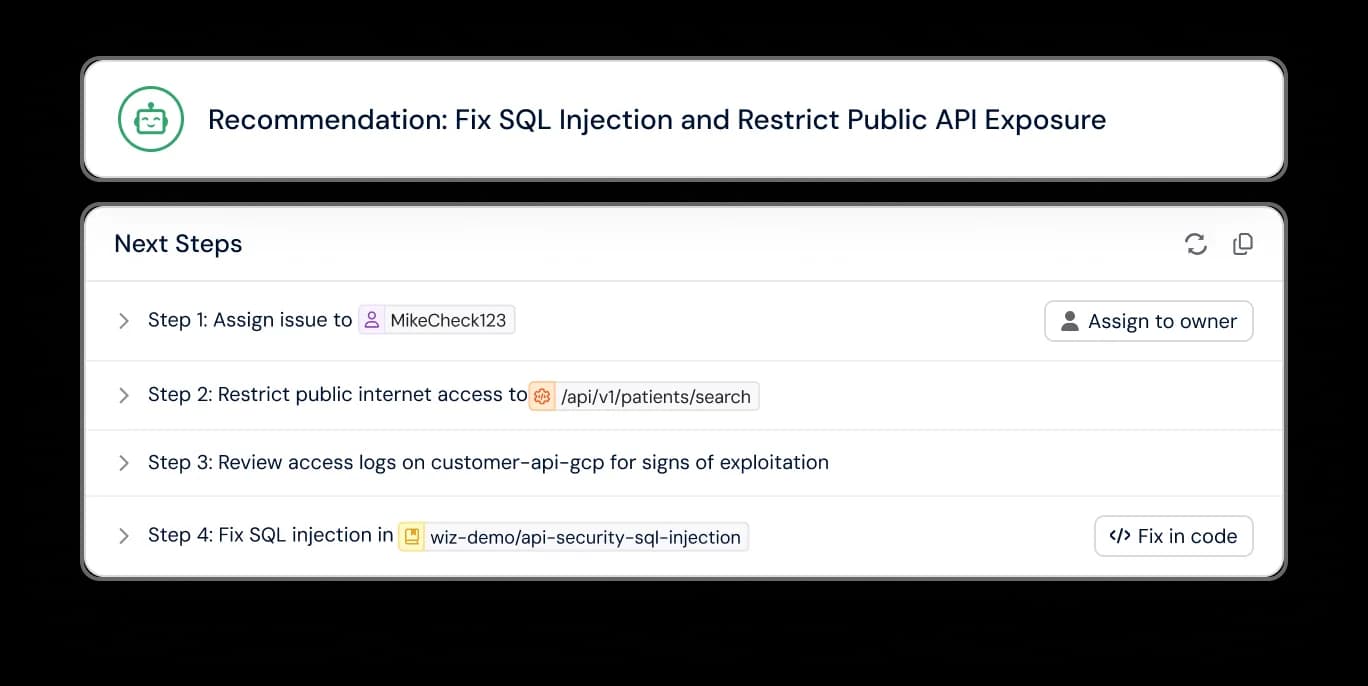
Supprimez l’aller-retour manuel entre la recherche d’une vulnérabilité et sa correction. Livrez directement aux développeurs des correctifs de code précis et des plans de correction adaptés afin qu’ils puissent sécuriser les applications à la vitesse machine.
Consolidez la sécurité des applications et du cloud sur une seule plateforme avec un contexte partagé, du code au cloud. Éliminez les silos, priorisez les risques plus rapidement et offrez aux équipes de sécurité et de développement une vision unique de ce qui compte.

“...la principale valeur de Wiz ne provient pas de la seule détection, mais de la contextualisation. La capacité à lier exposition, identité, vulnérabilité et données sensibles modifie complètement la manière de définir vos priorités.”

Nicolas Poulain,
Directeur adjoint du CTO

“La plateforme unifiée de Wiz rend les risques visibles dès le début du cycle de vie du logiciel et exploitables à la fois pour les équipes de sécurité et de développement.”

Yash Mehta,
Ingénieur principal en sécurité

“Wiz Code offre à nos développeurs des retours real-time dans les outils qu'ils utilisent déjà. Cela signifie que nous pouvons prévenir les vulnérabilités à la source, plutôt que de faire face aux urgences après le déploiement.”

Shane Burnham,
Ingénieur principal en sécurité
Suivez la visite guidée interactive ci-dessous
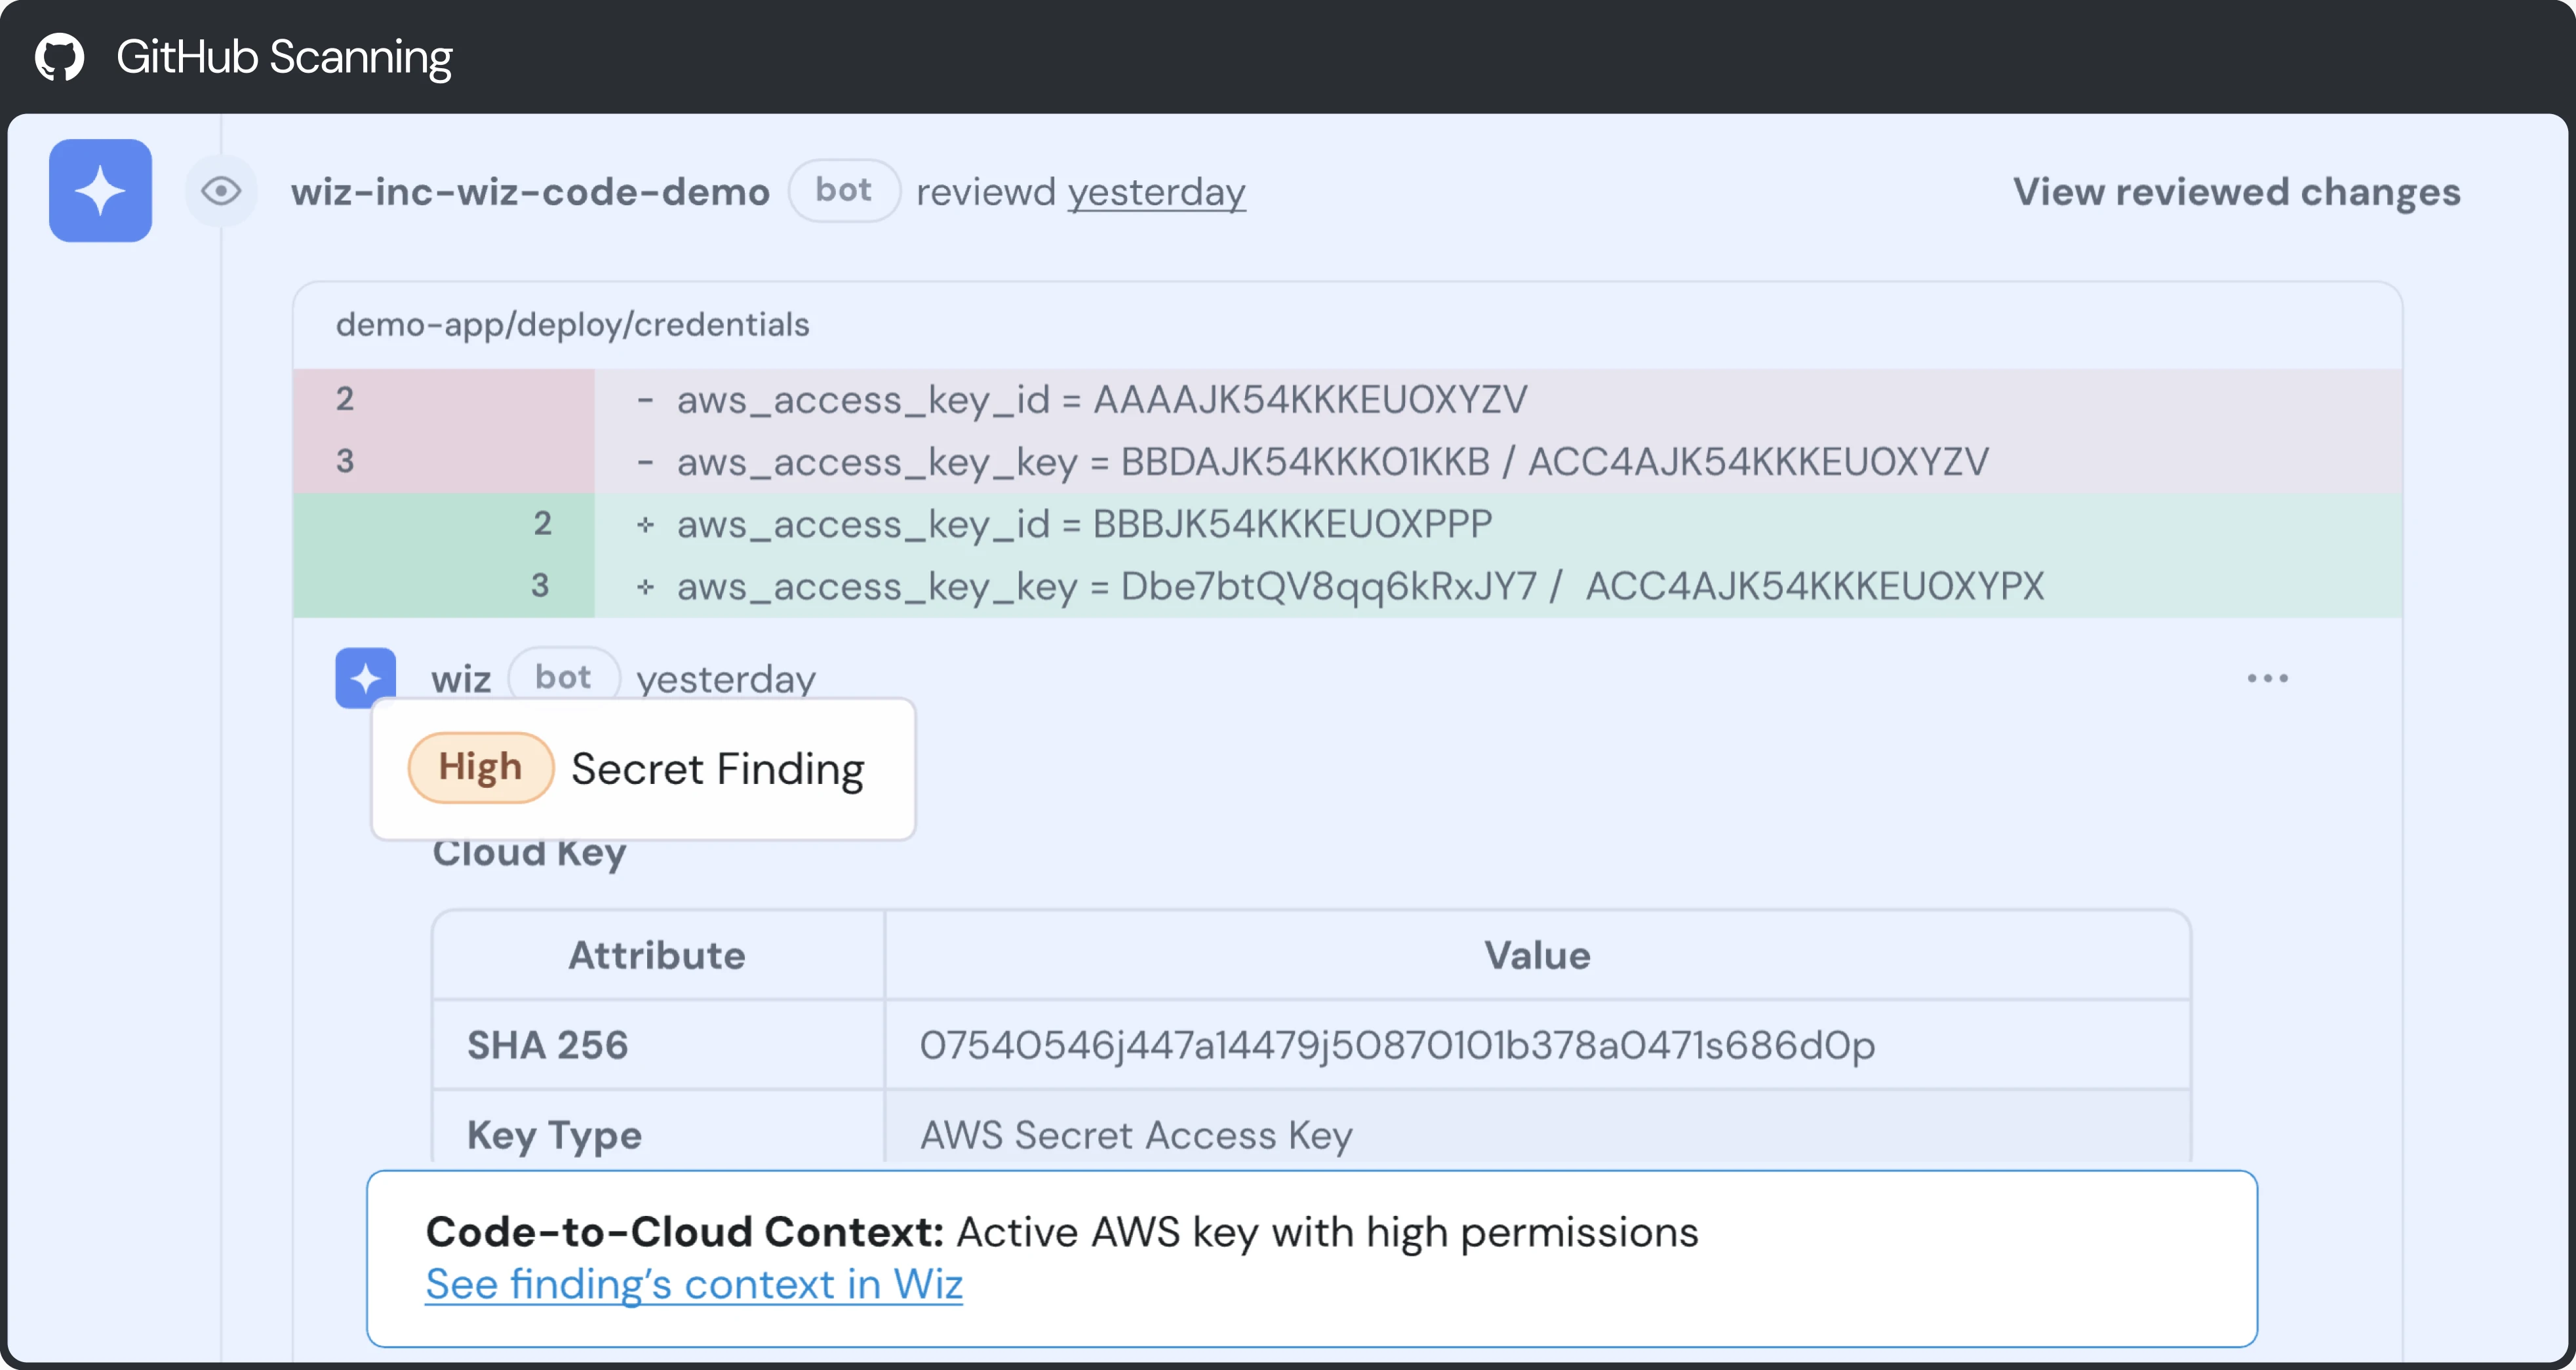
Wiz rencontre les développeurs dans les pull requests, les IDE et les pipelines qu’ils utilisent déjà, ne faisant émerger que des risques validés avec une propriété claire et des correctifs prêts à fusionner. Les équipes corrigent les problèmes réels dans le flux de travail, accélérant la livraison au lieu de la bloquer.
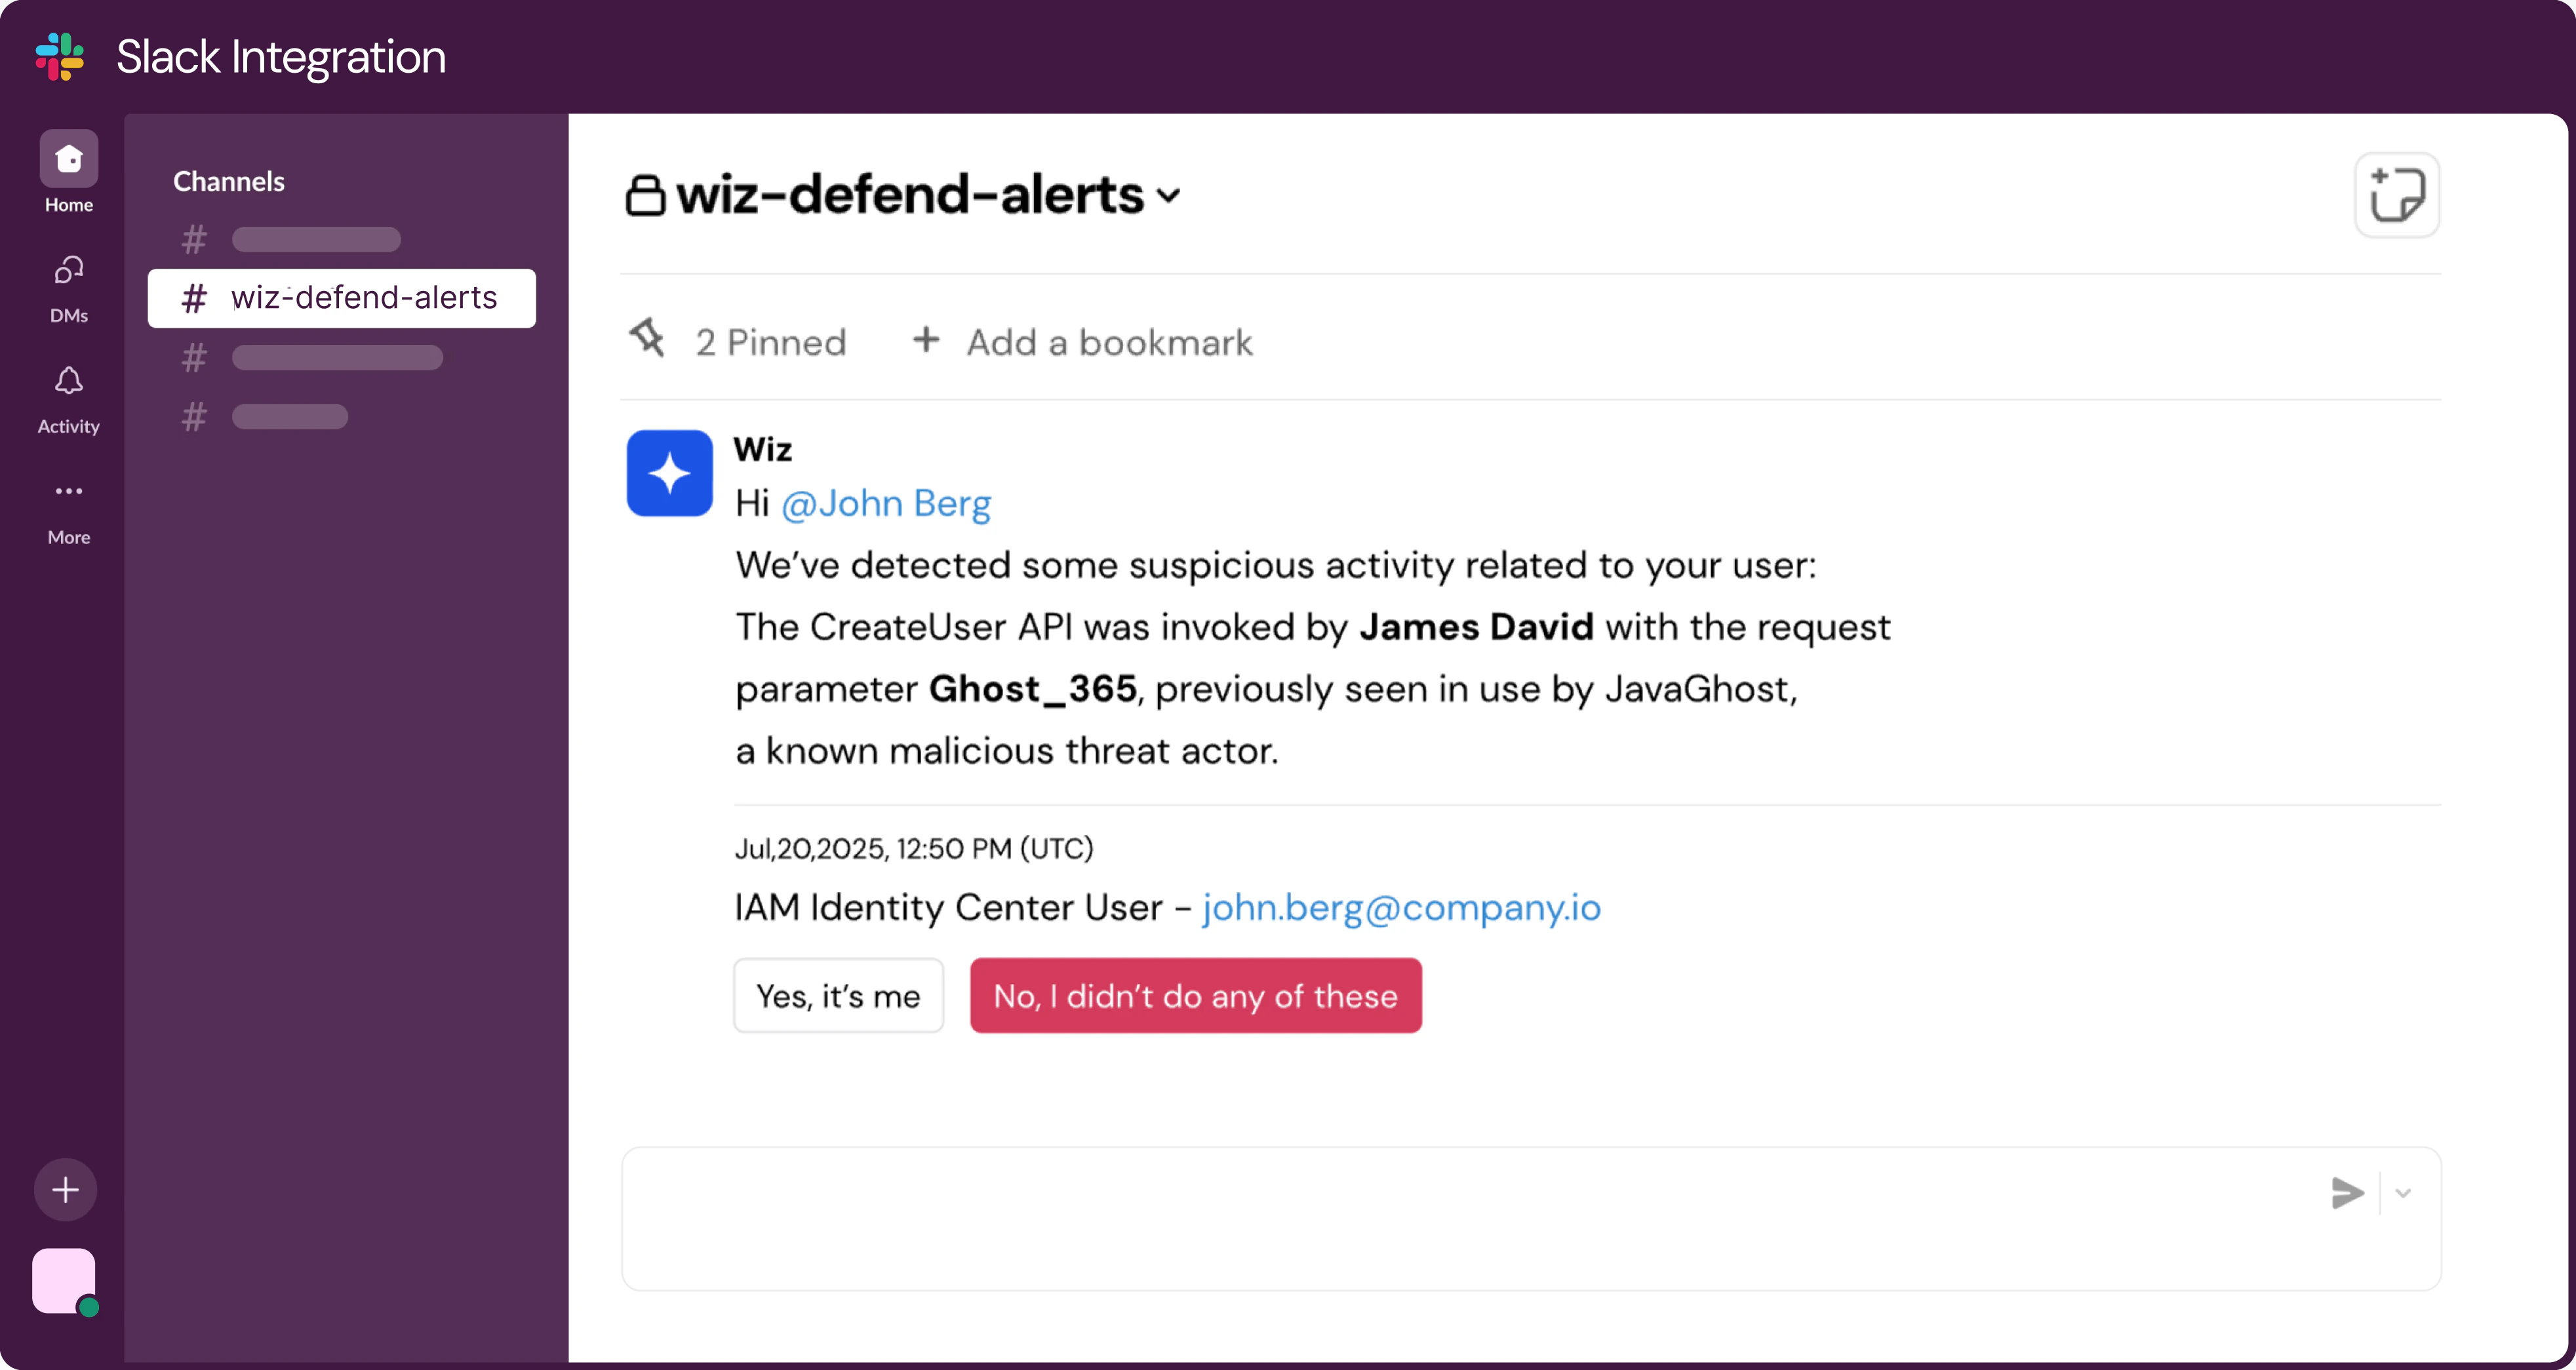
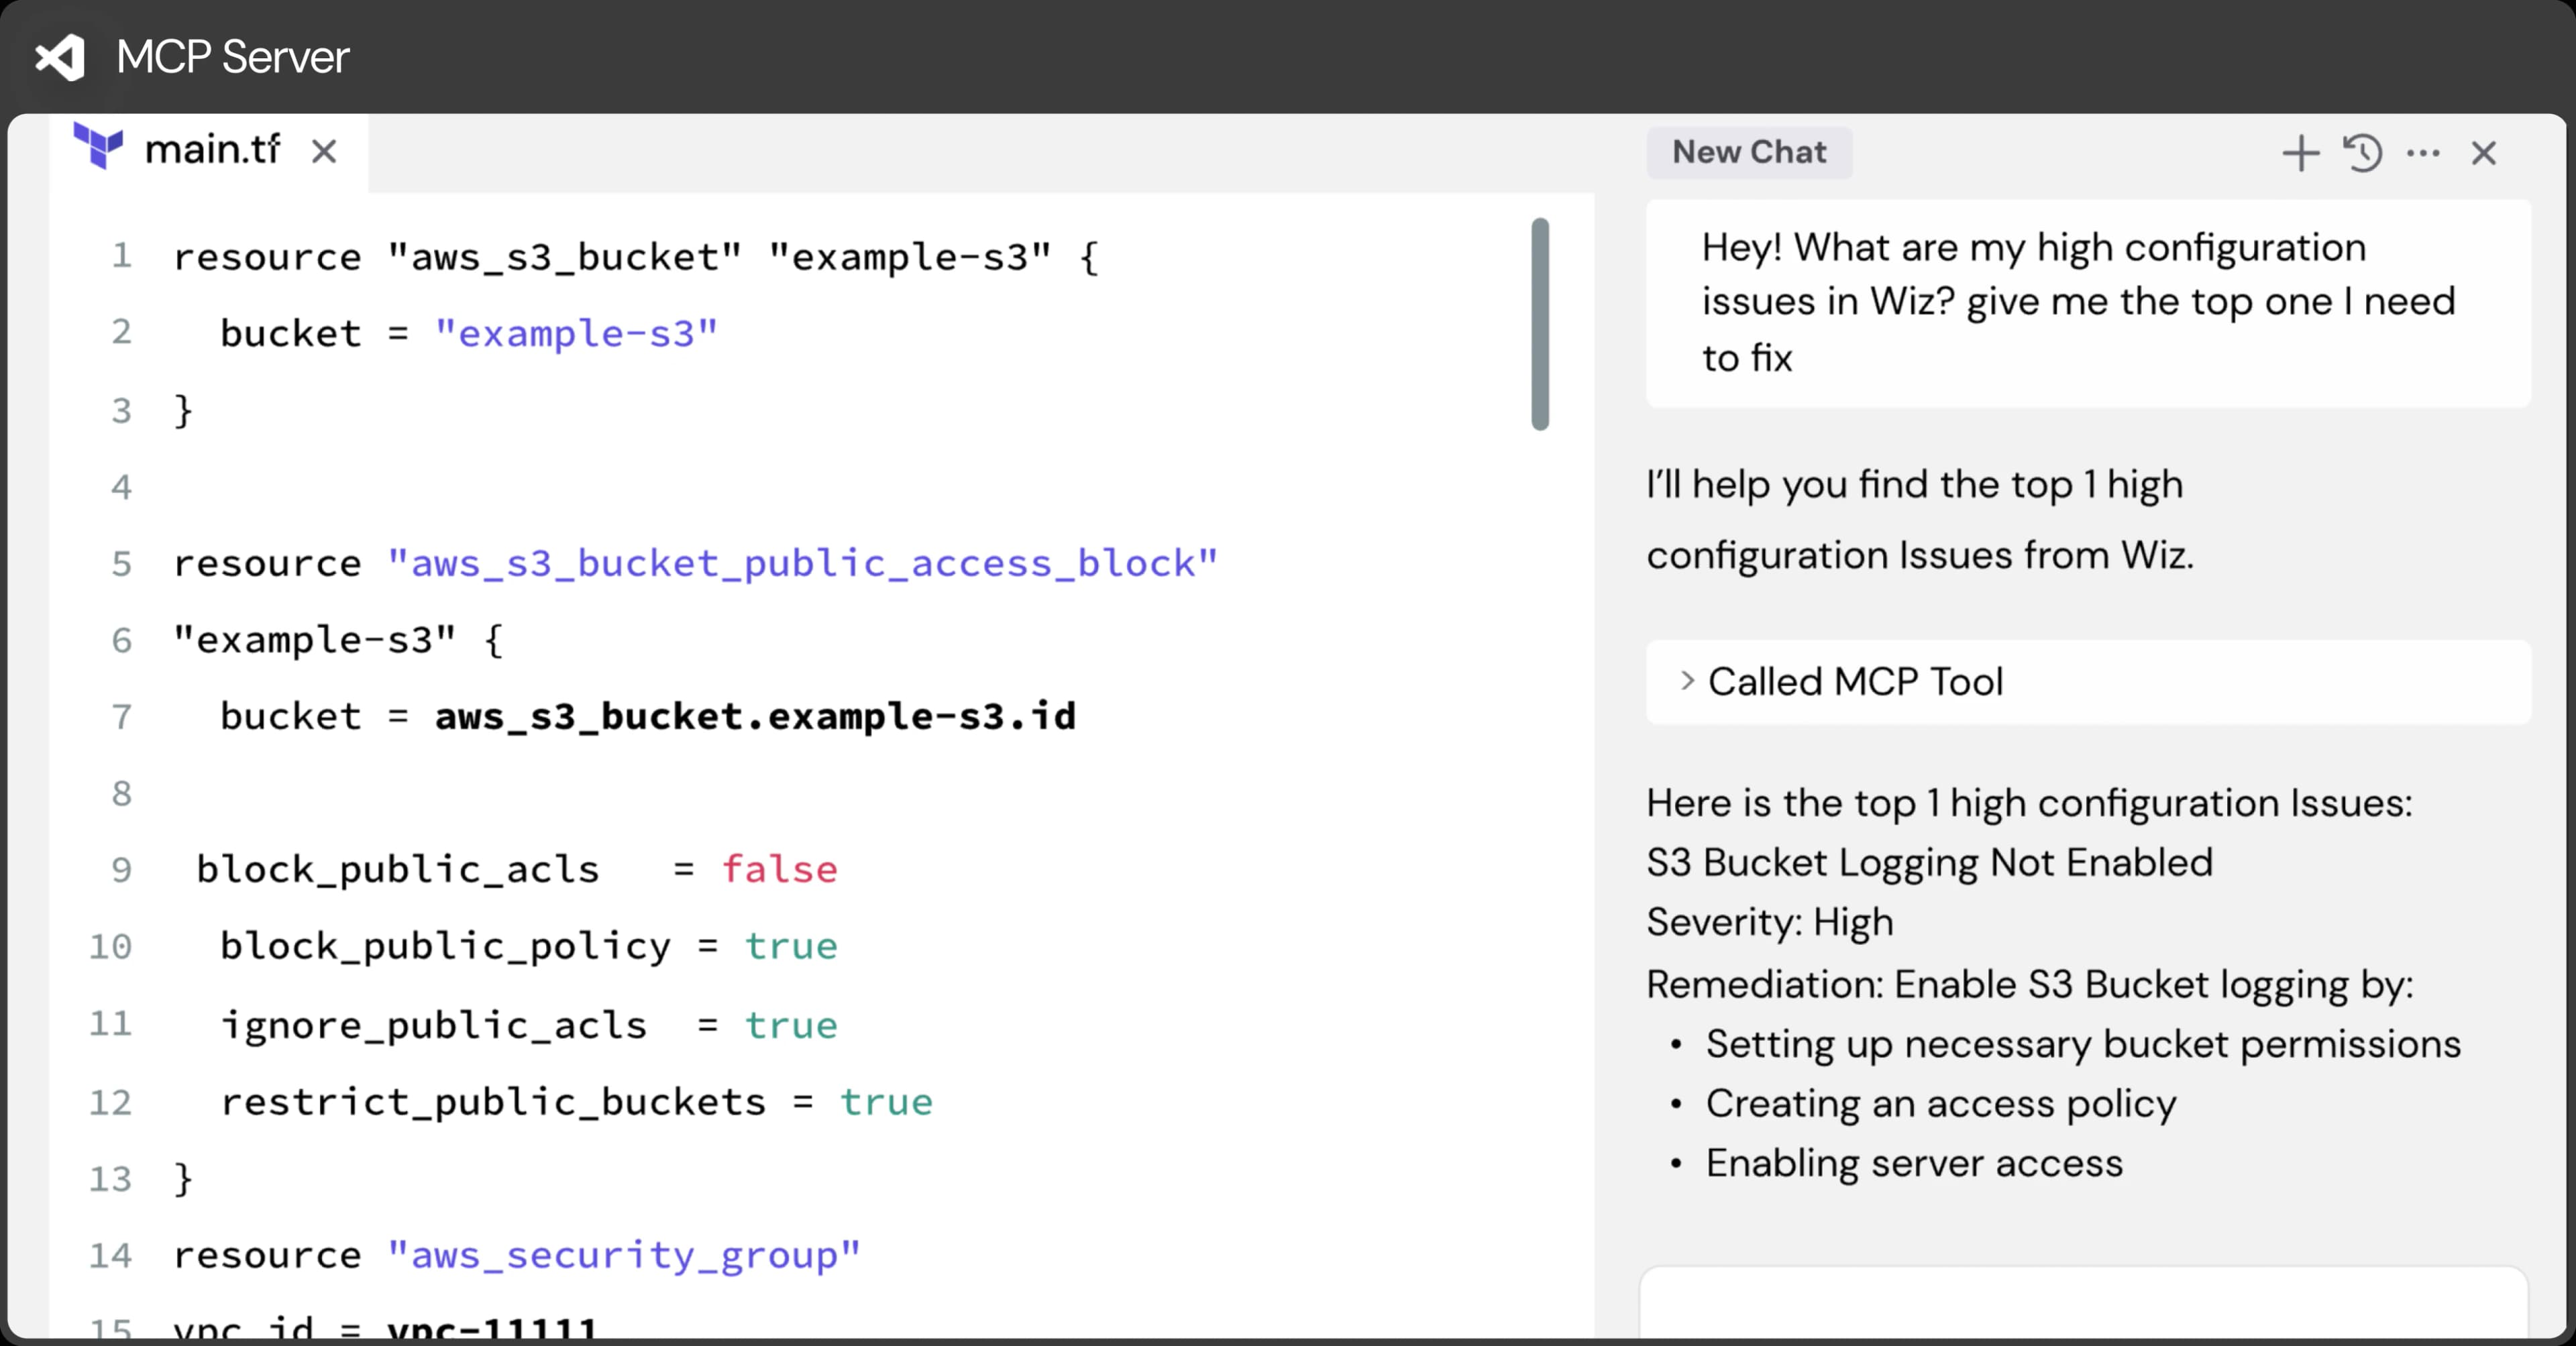
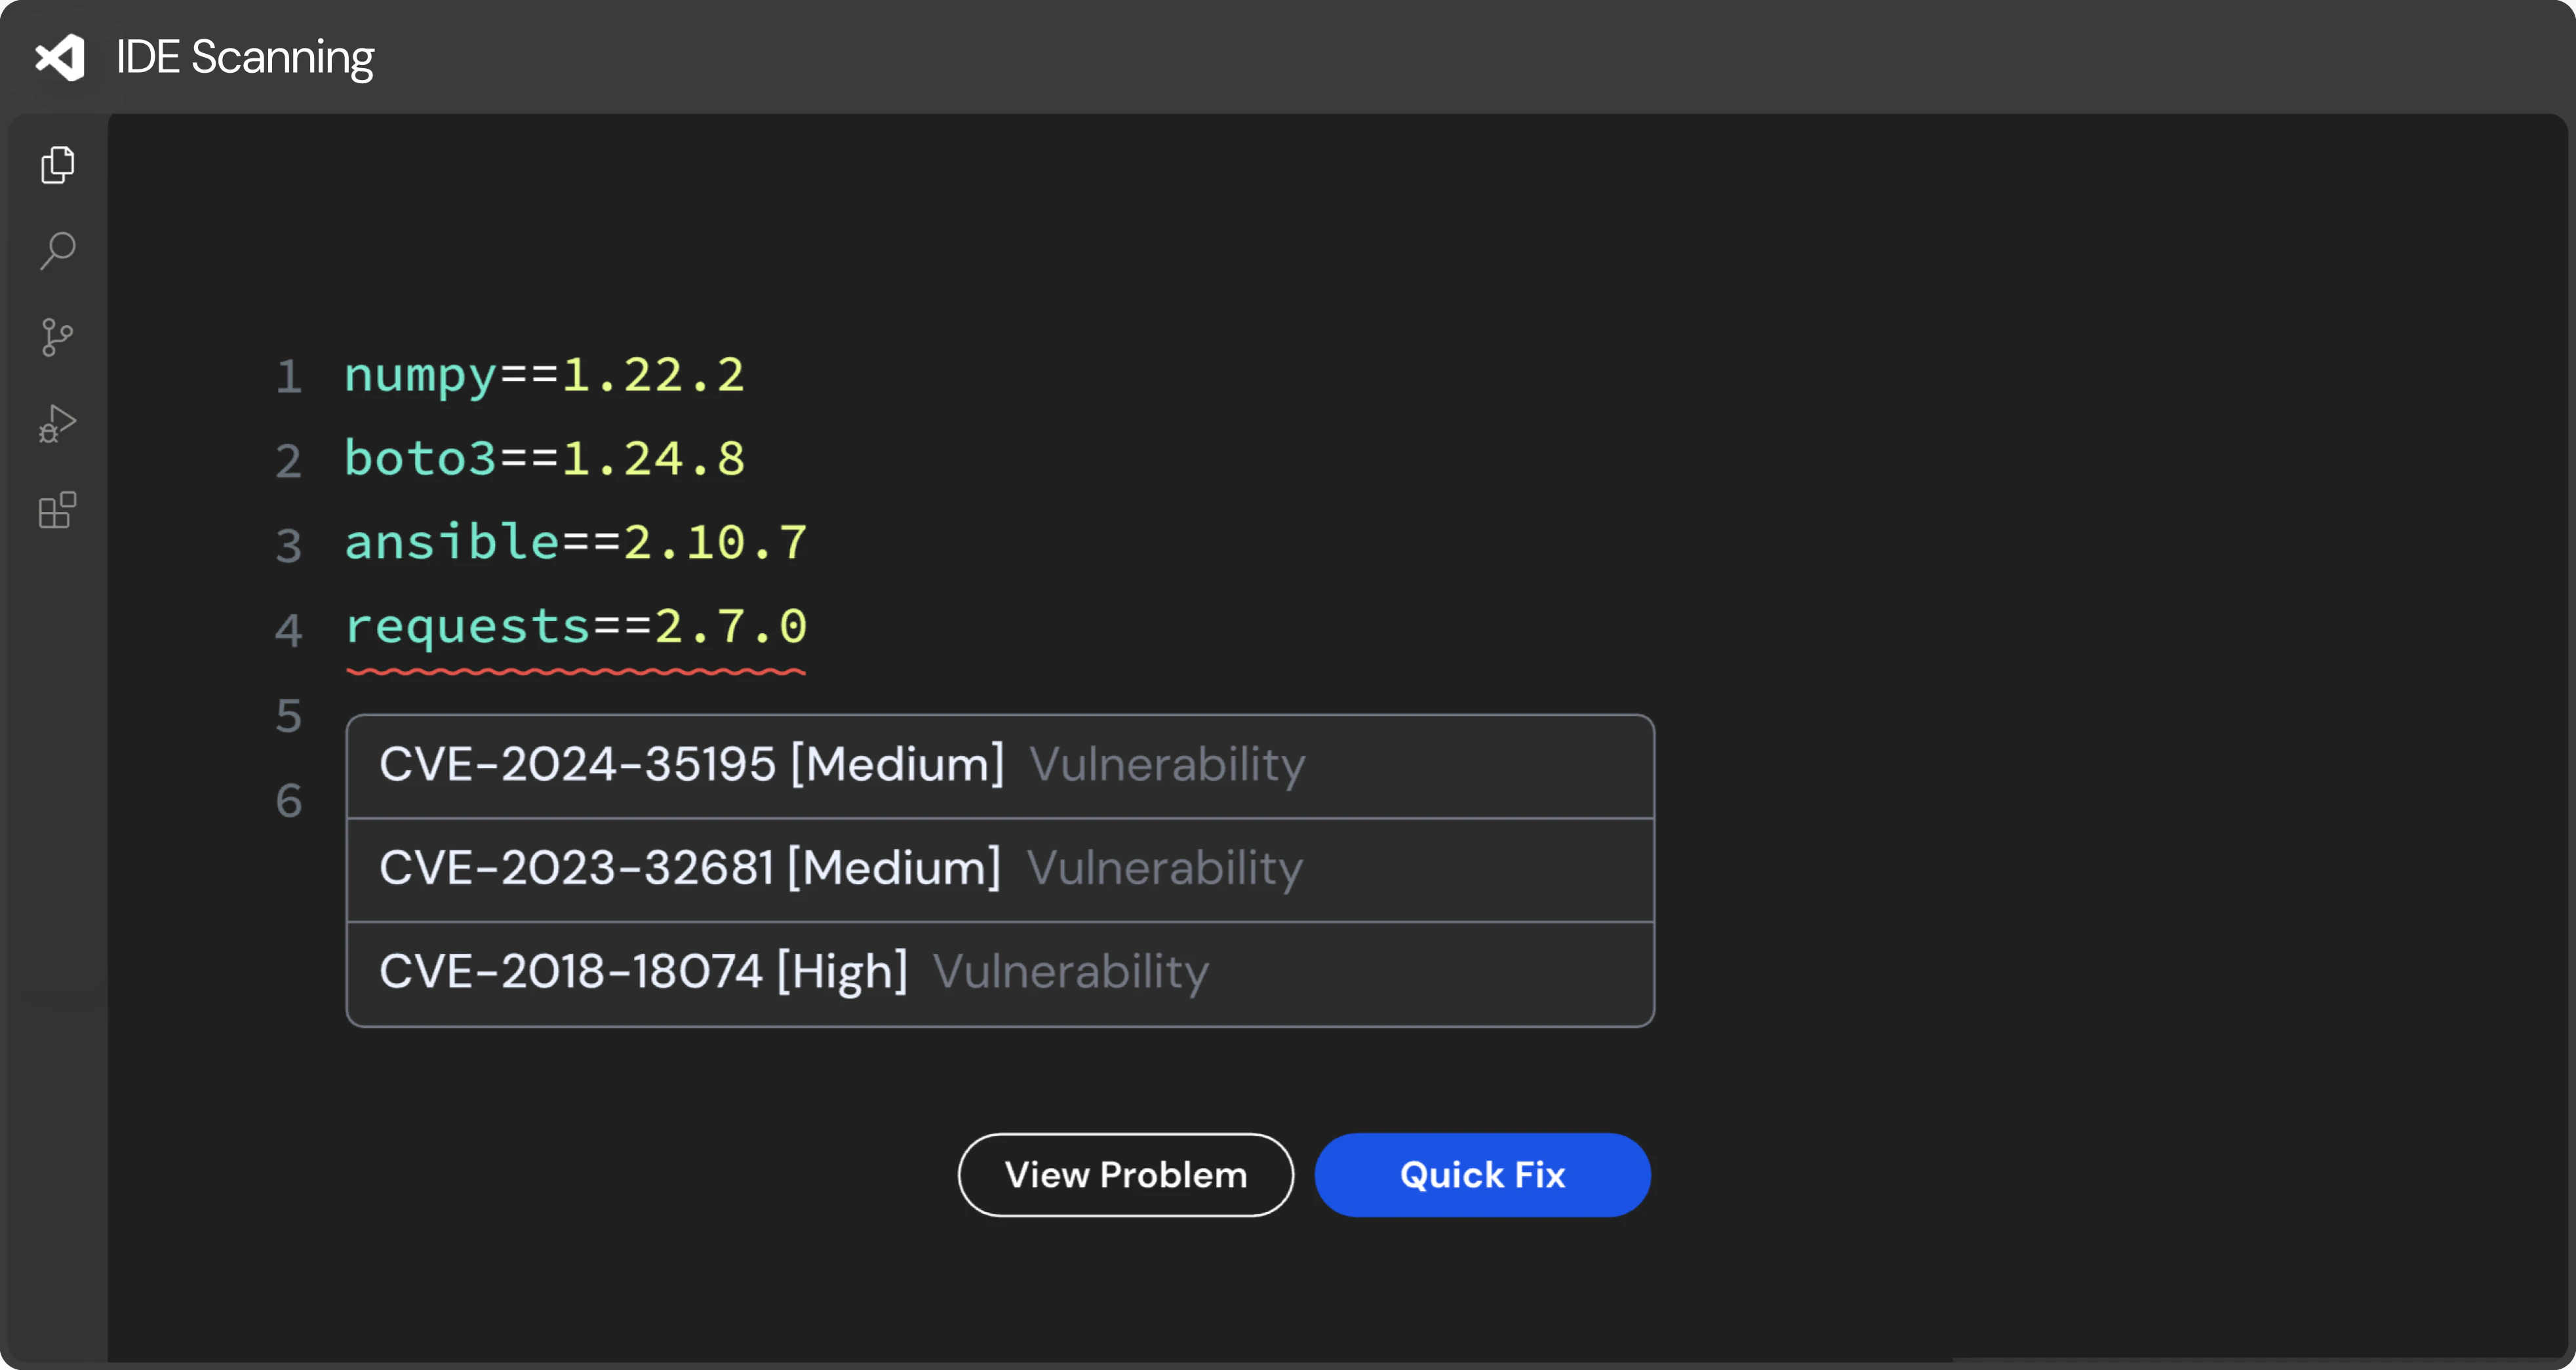


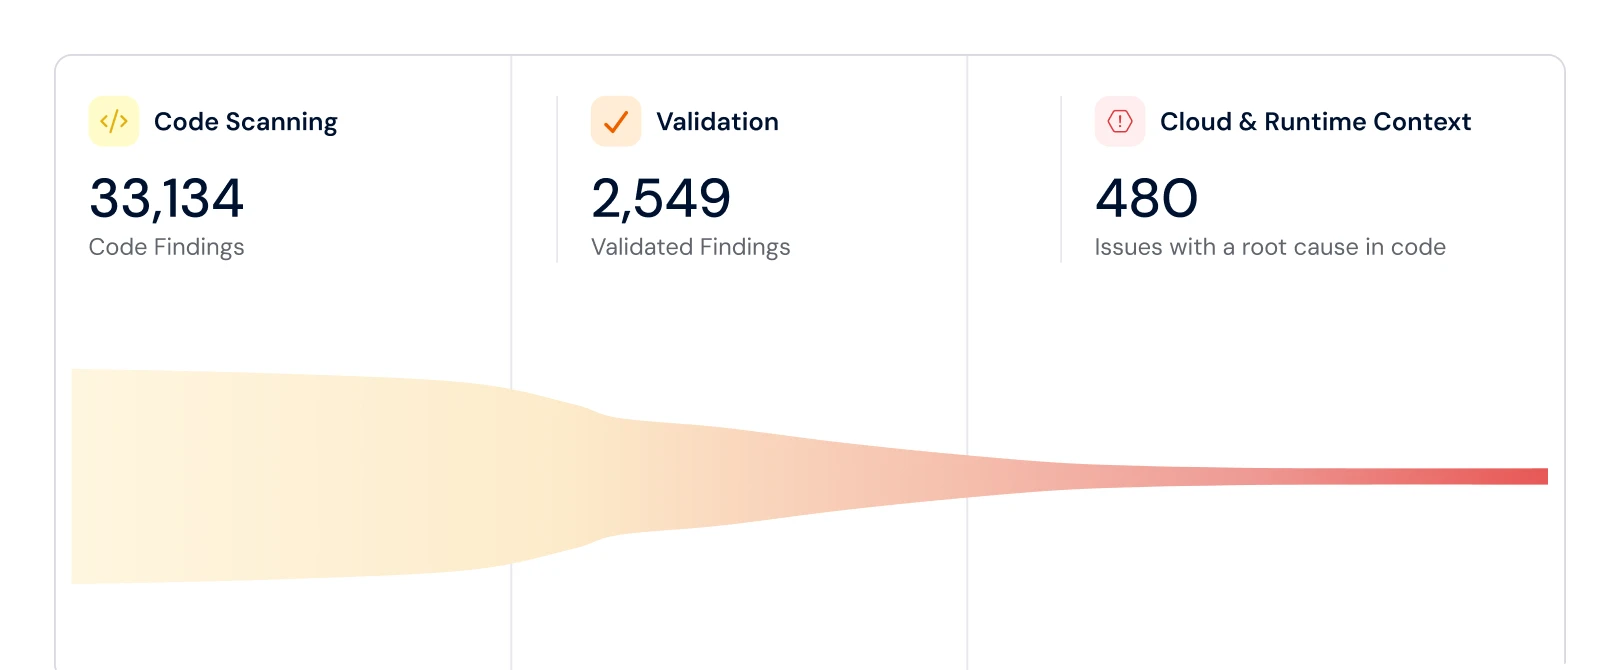
Des outils isolés signifient moins de contexte et de priorisation
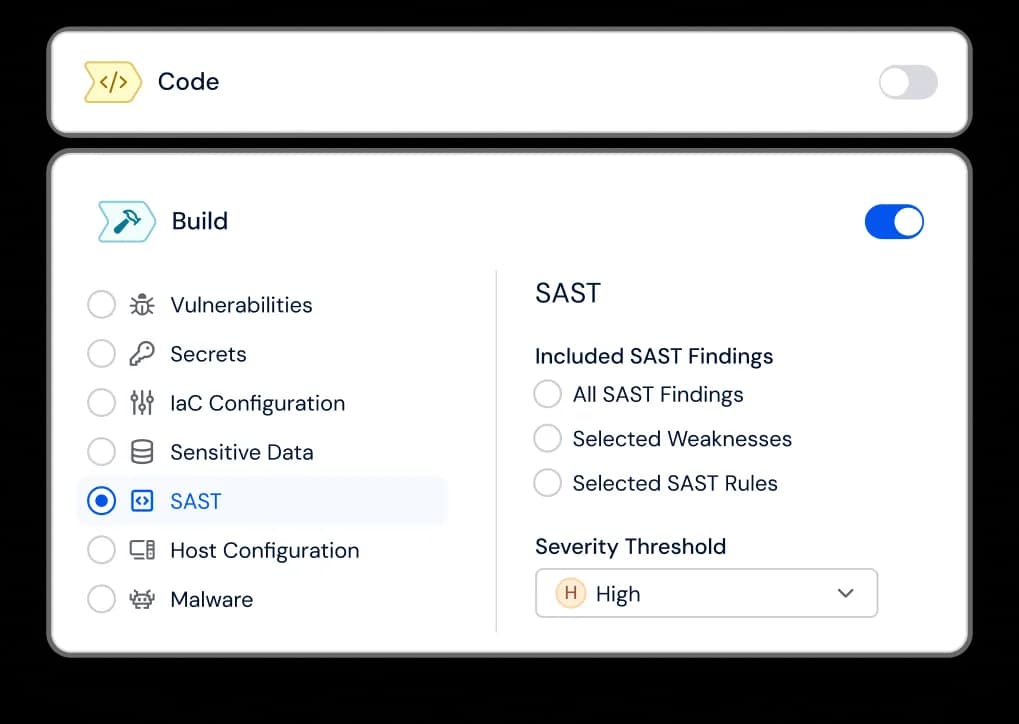
Identifiez des failles complexes de logique métier et des erreurs syntaxiques dans le code de première partie. Wiz utilise des moteurs basés sur des règles et un raisonnement agent pour une couverture de détection complète à travers plusieurs types de CWE.
En savoir plus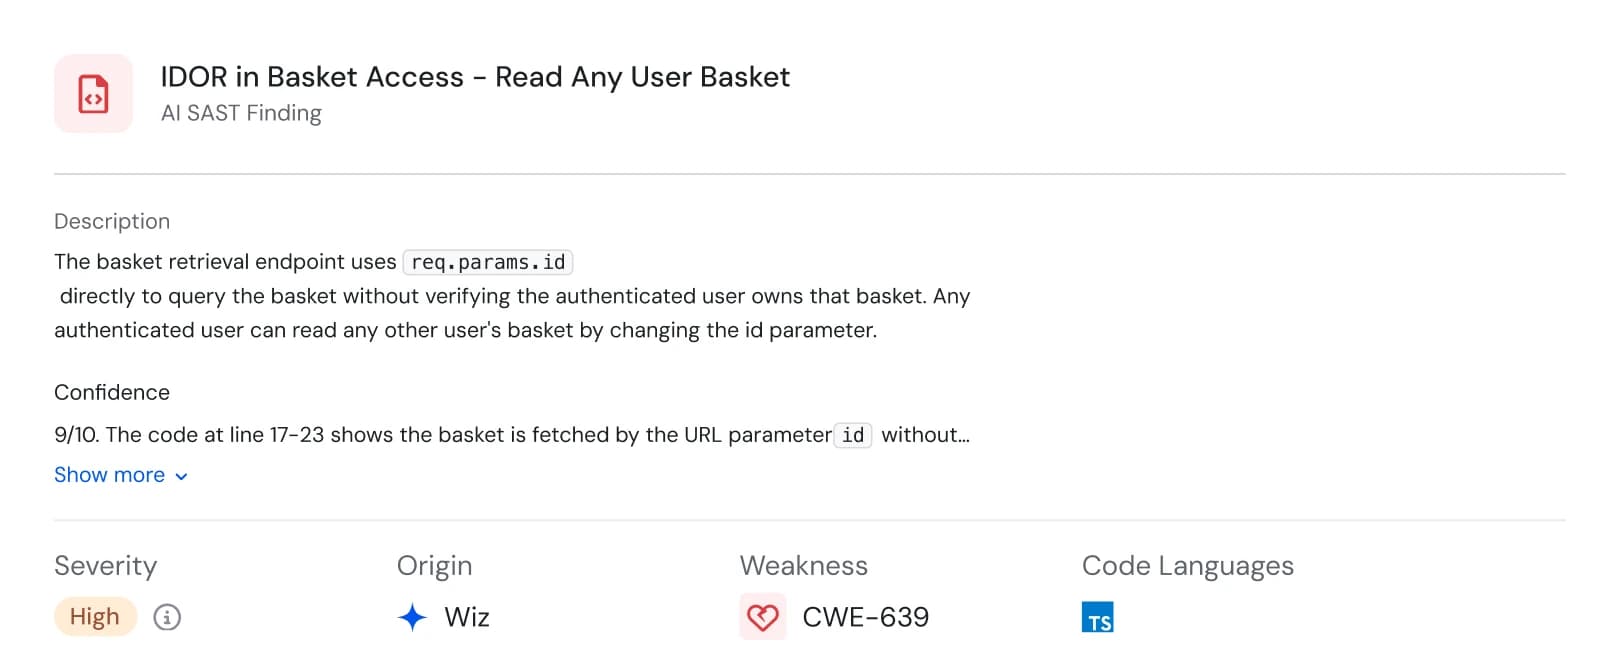
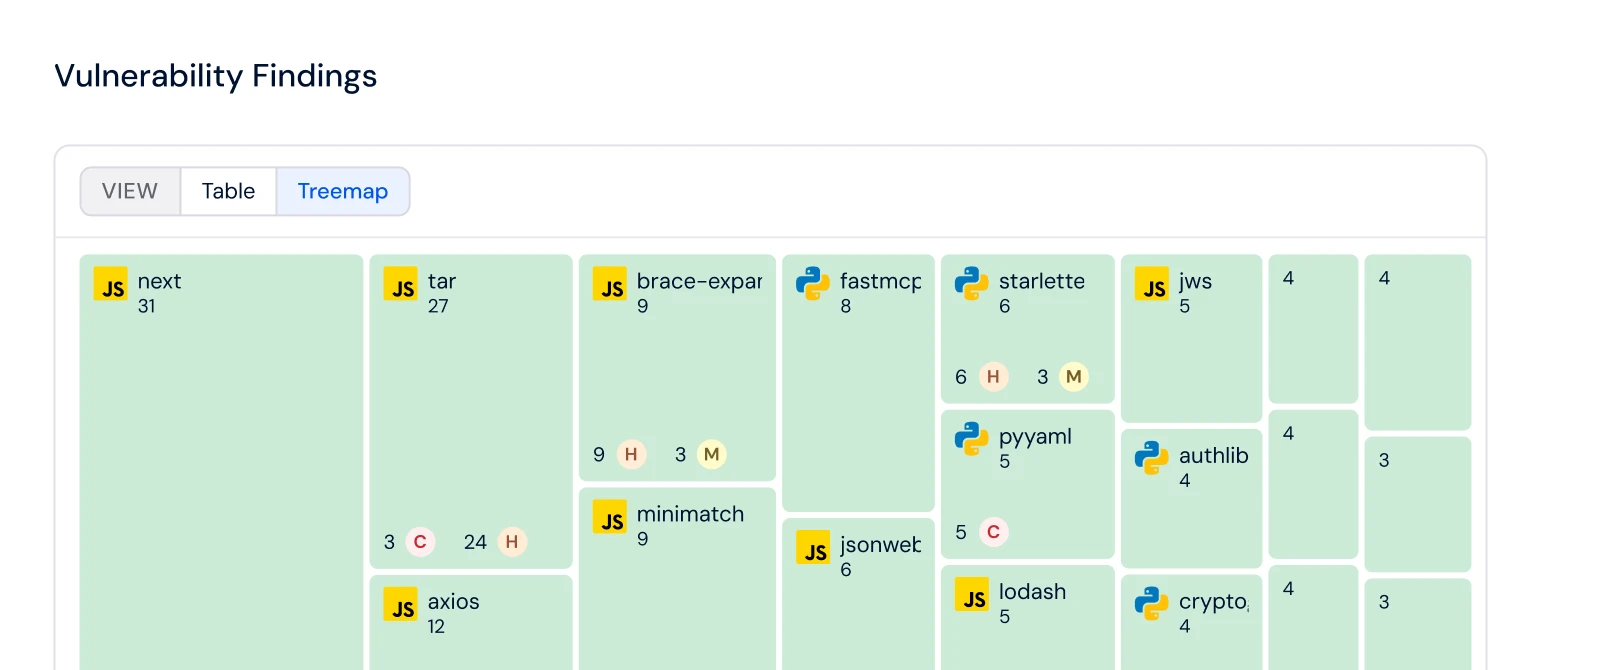
Obtenez une visibilité sur chaque composant logiciel. Détectez les vulnérabilités dans les dépendances directes et transitives et priorisez celles accessibles avec le contexte d’exécution du capteur Wiz.
Scannez IaC pour détecter des erreurs de configuration et validez contre 1 000+ règles pour Terraform, CloudFormation, Azure Resource Manager, Kubernetes, Docker, et bien d’autres. Détectez la dérive et retrace les ressources du cloud vers votre code pour une correction précise et efficace.
En savoir plus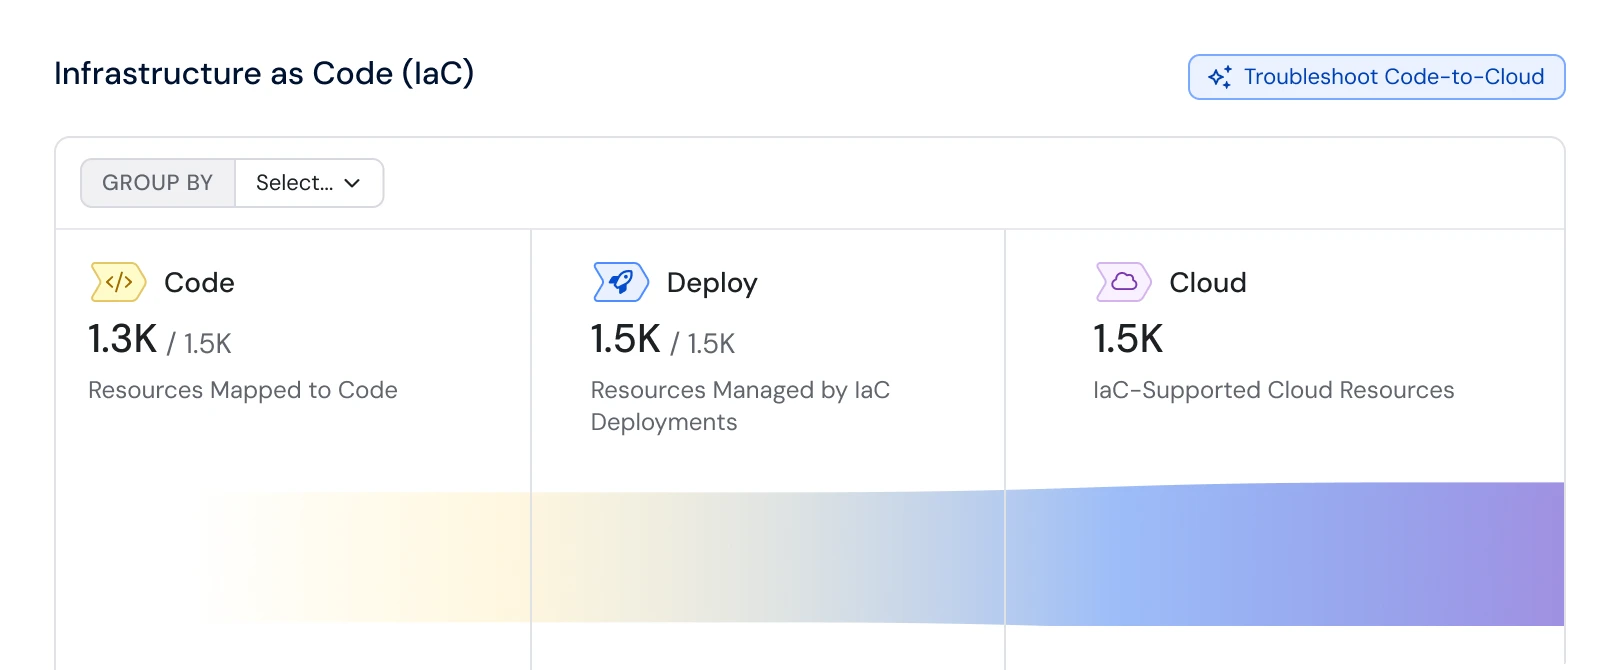
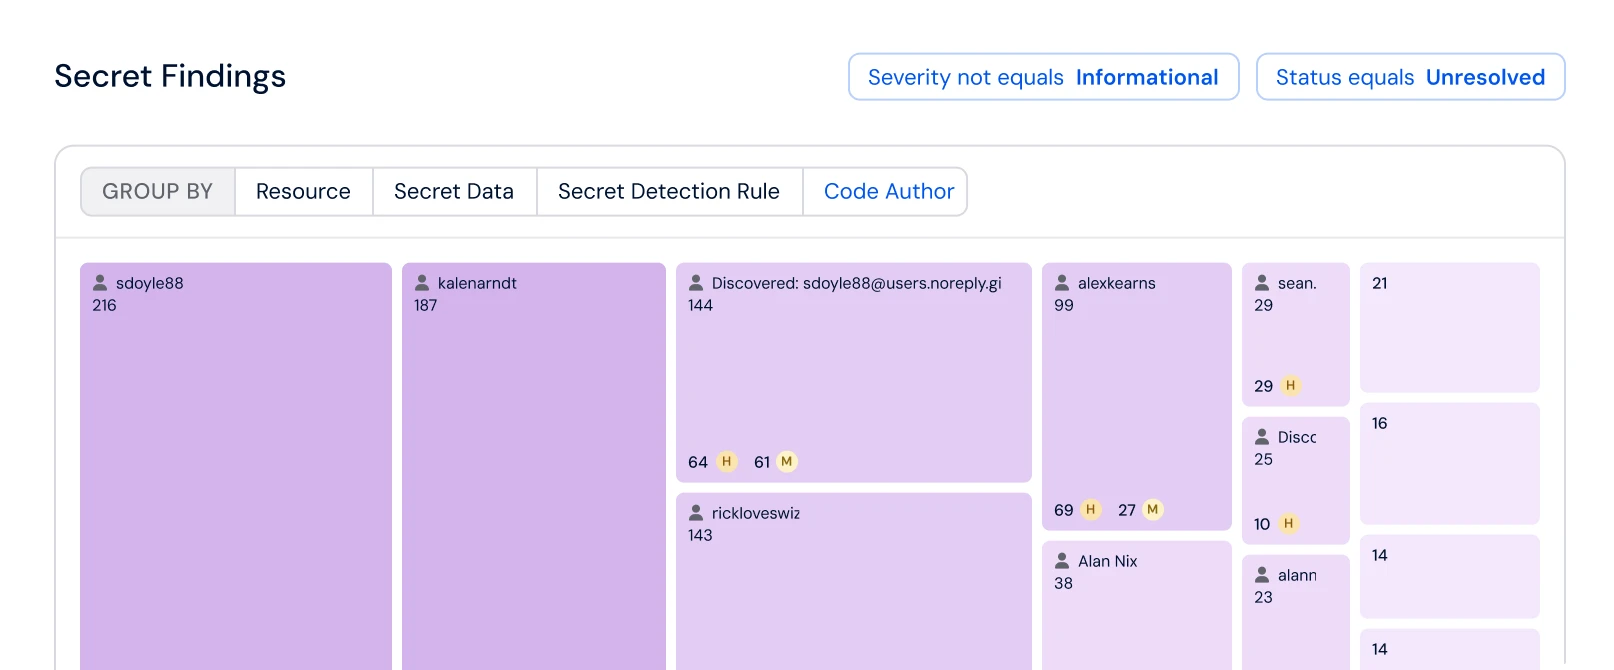
Trouvez et corrigez des secrets codés en dur dans le code, les modèles IaC et les images de conteneur. Empêchez les mouvements latéraux et protégez vos ressources cloud et vos données sensibles.
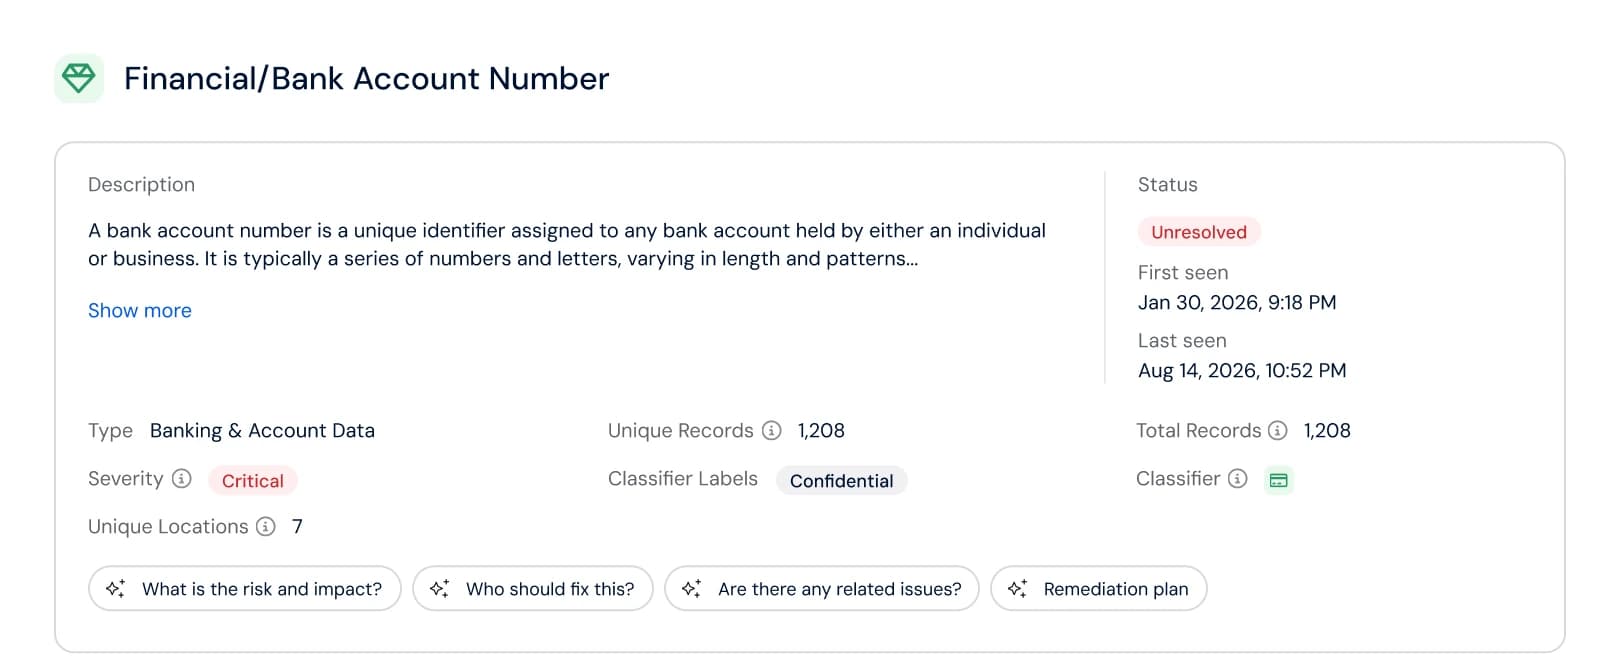
Identifiez et classifiez les données sensibles telles que les PHI et les PII dans votre base de code. Assurez la conformité et protégez-vous contre l’exposition accidentelle des données.
Détectez et éliminez les logiciels malveillants dans votre base de code avant qu’ils n’atteignent vos exécuteurs de CI et vos environnements cloud.
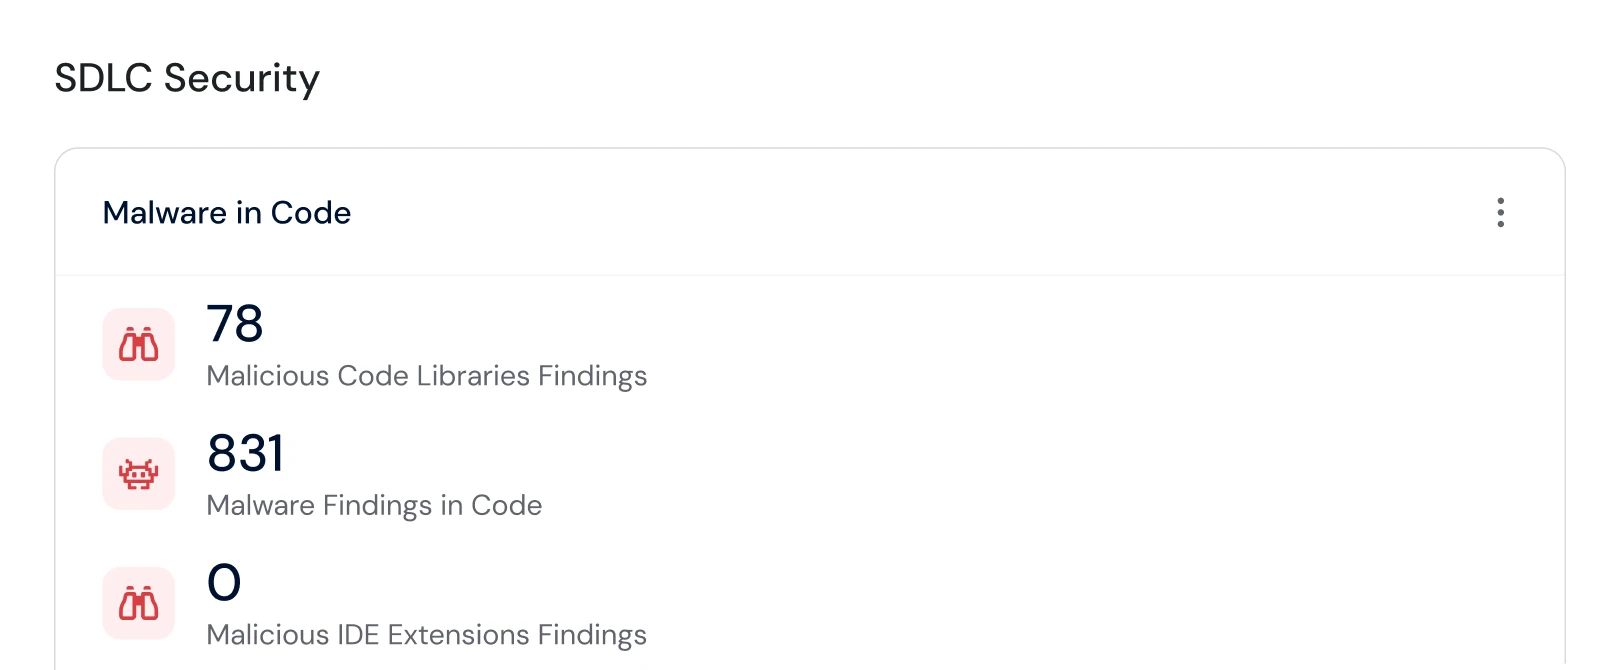
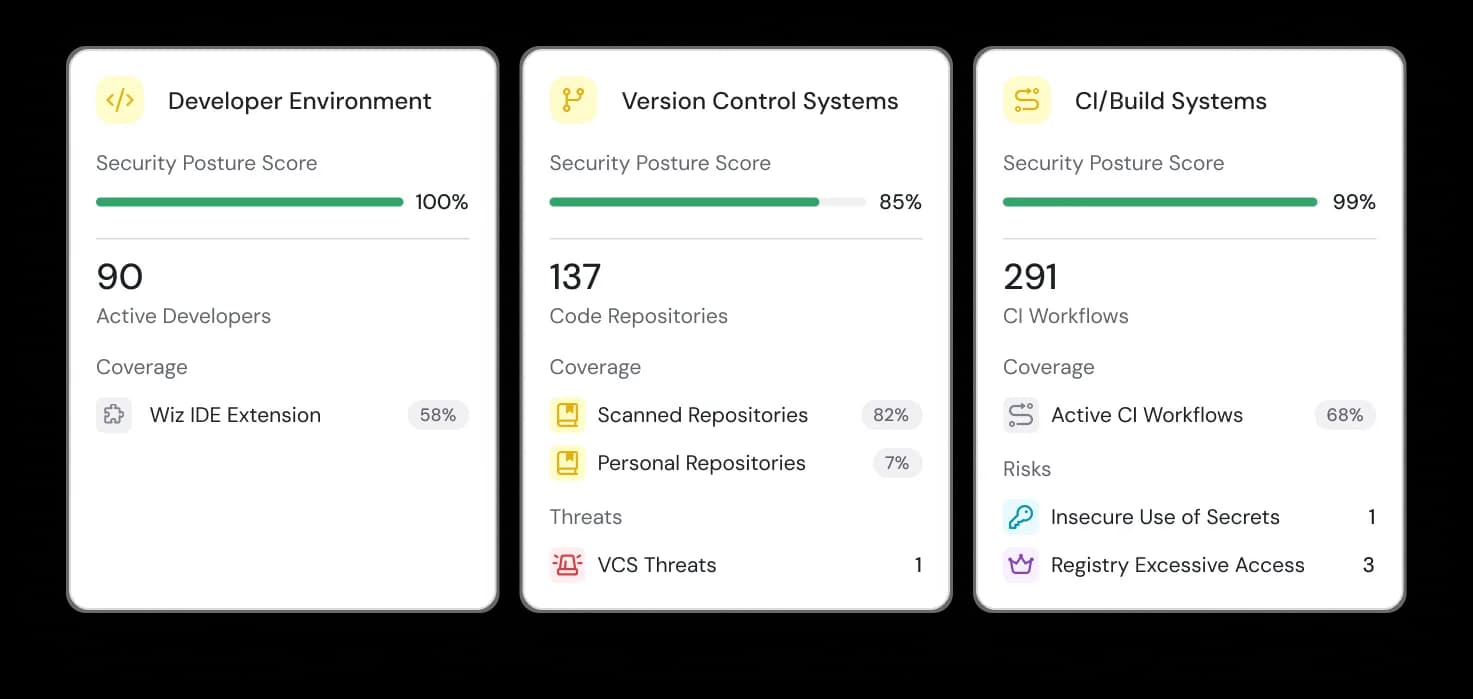
Renforcez les systèmes VCS et CI/CD contre les mauvaises configurations et les défauts de sécurité non sécurisés. Instaurez la confiance dans votre pipeline de livraison de logiciels et votre chaîne d’approvisionnement. Assurez-vous de respecter les normes du secteur.
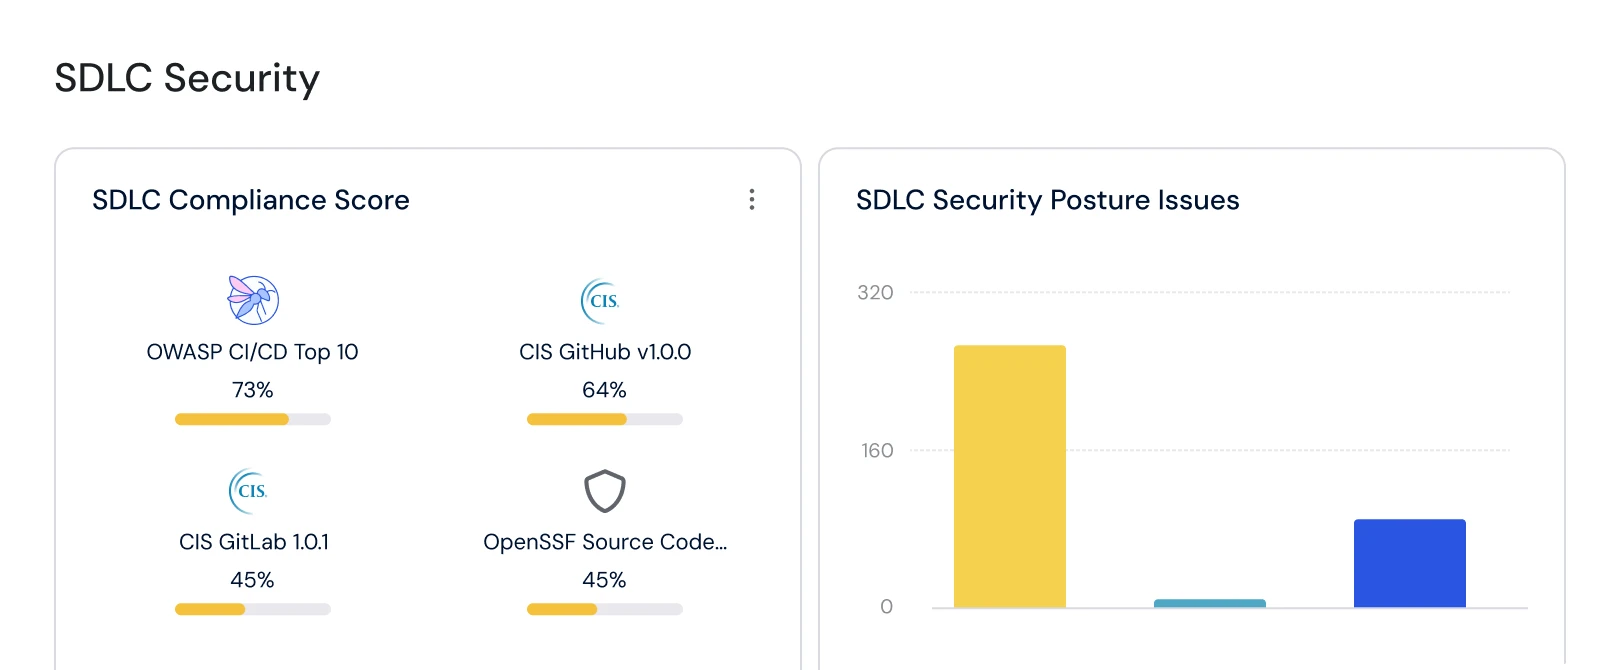
Agrégez et corrèlez les résultats des scanneurs intégrés et tiers, SAST, SCA, DAST, etc. Connectez les risques liés au code à l'impact dans le cloud, appliquez des politiques tout au long du SDLC et pilotez la remédiation avec le contexte et la responsabilisation.
En savoir plus