

Qu’est-ce qu’un inventaire IA ?
Un inventaire IA est une vue continuellement mise à jour de tous les systèmes d’IA de votre environnement : les modèles, les endpoints, les services, les frameworks et les ressources cloud qui les font fonctionner. Vous savez ainsi précisément quelle IA est déployée, où elle s’exécute et qui en est responsable.
La caractéristique la plus importante d’un inventaire IA, c’est qu’il n’est pas une feuille de calcul ponctuelle. Les systèmes d’IA apparaissent, changent et disparaissent vite. Pour rester fiable, l’inventaire doit se mettre à jour automatiquement dès qu’un endpoint est déployé, qu’une autorisation évolue ou qu’une architecture change.
AI Security Starter Pack
Get the templates and checklists to inventory and secure AI across your cloud environment.

Pourquoi l’inventaire IA prend tout son sens une fois relié au contexte ?
Un inventaire IA a de la valeur en soi : il vous dit ce qui existe, où cela s’exécute et qui en est responsable. Cependant, sa vraie valeur apparaît quand il est relié au contexte :
les données que chaque modèle touche ;
les endpoints qui l’exposent ;
les identités qui peuvent le modifier ;
les ressources cloud dont il dépend.
L’inventaire capture les faits nécessaires pour gouverner l’IA. La couche contextuelle révèle le risque qui naît de la façon dont ces éléments interagissent.
Cette distinction compte. Une feuille de calcul enregistre des noms de modèles et des propriétaires, mais elle n’indique pas si :
un modèle dispose d’un accès trop large à des données sensibles ;
son endpoint est joignable depuis Internet ;
un compte de service peut élever ses privilèges.
Ces réponses viennent du contexte de graphe en temps réel, pas de l’inventaire seul.
En reliant les deux, vous passez d’une liste statique à une vue opérationnelle du risque IA :
L’inventaire identifie chaque modèle et chaque endpoint.
Le contexte de graphe montre où il est exposé.
Le moteur de posture évalue les erreurs de configuration et les écarts de politique.
Les signaux runtime font remonter les anomalies et les menaces actives.
Ensemble, ces éléments vous donnent une vision d’ensemble, plutôt qu’une simple liste de pièces détachées.
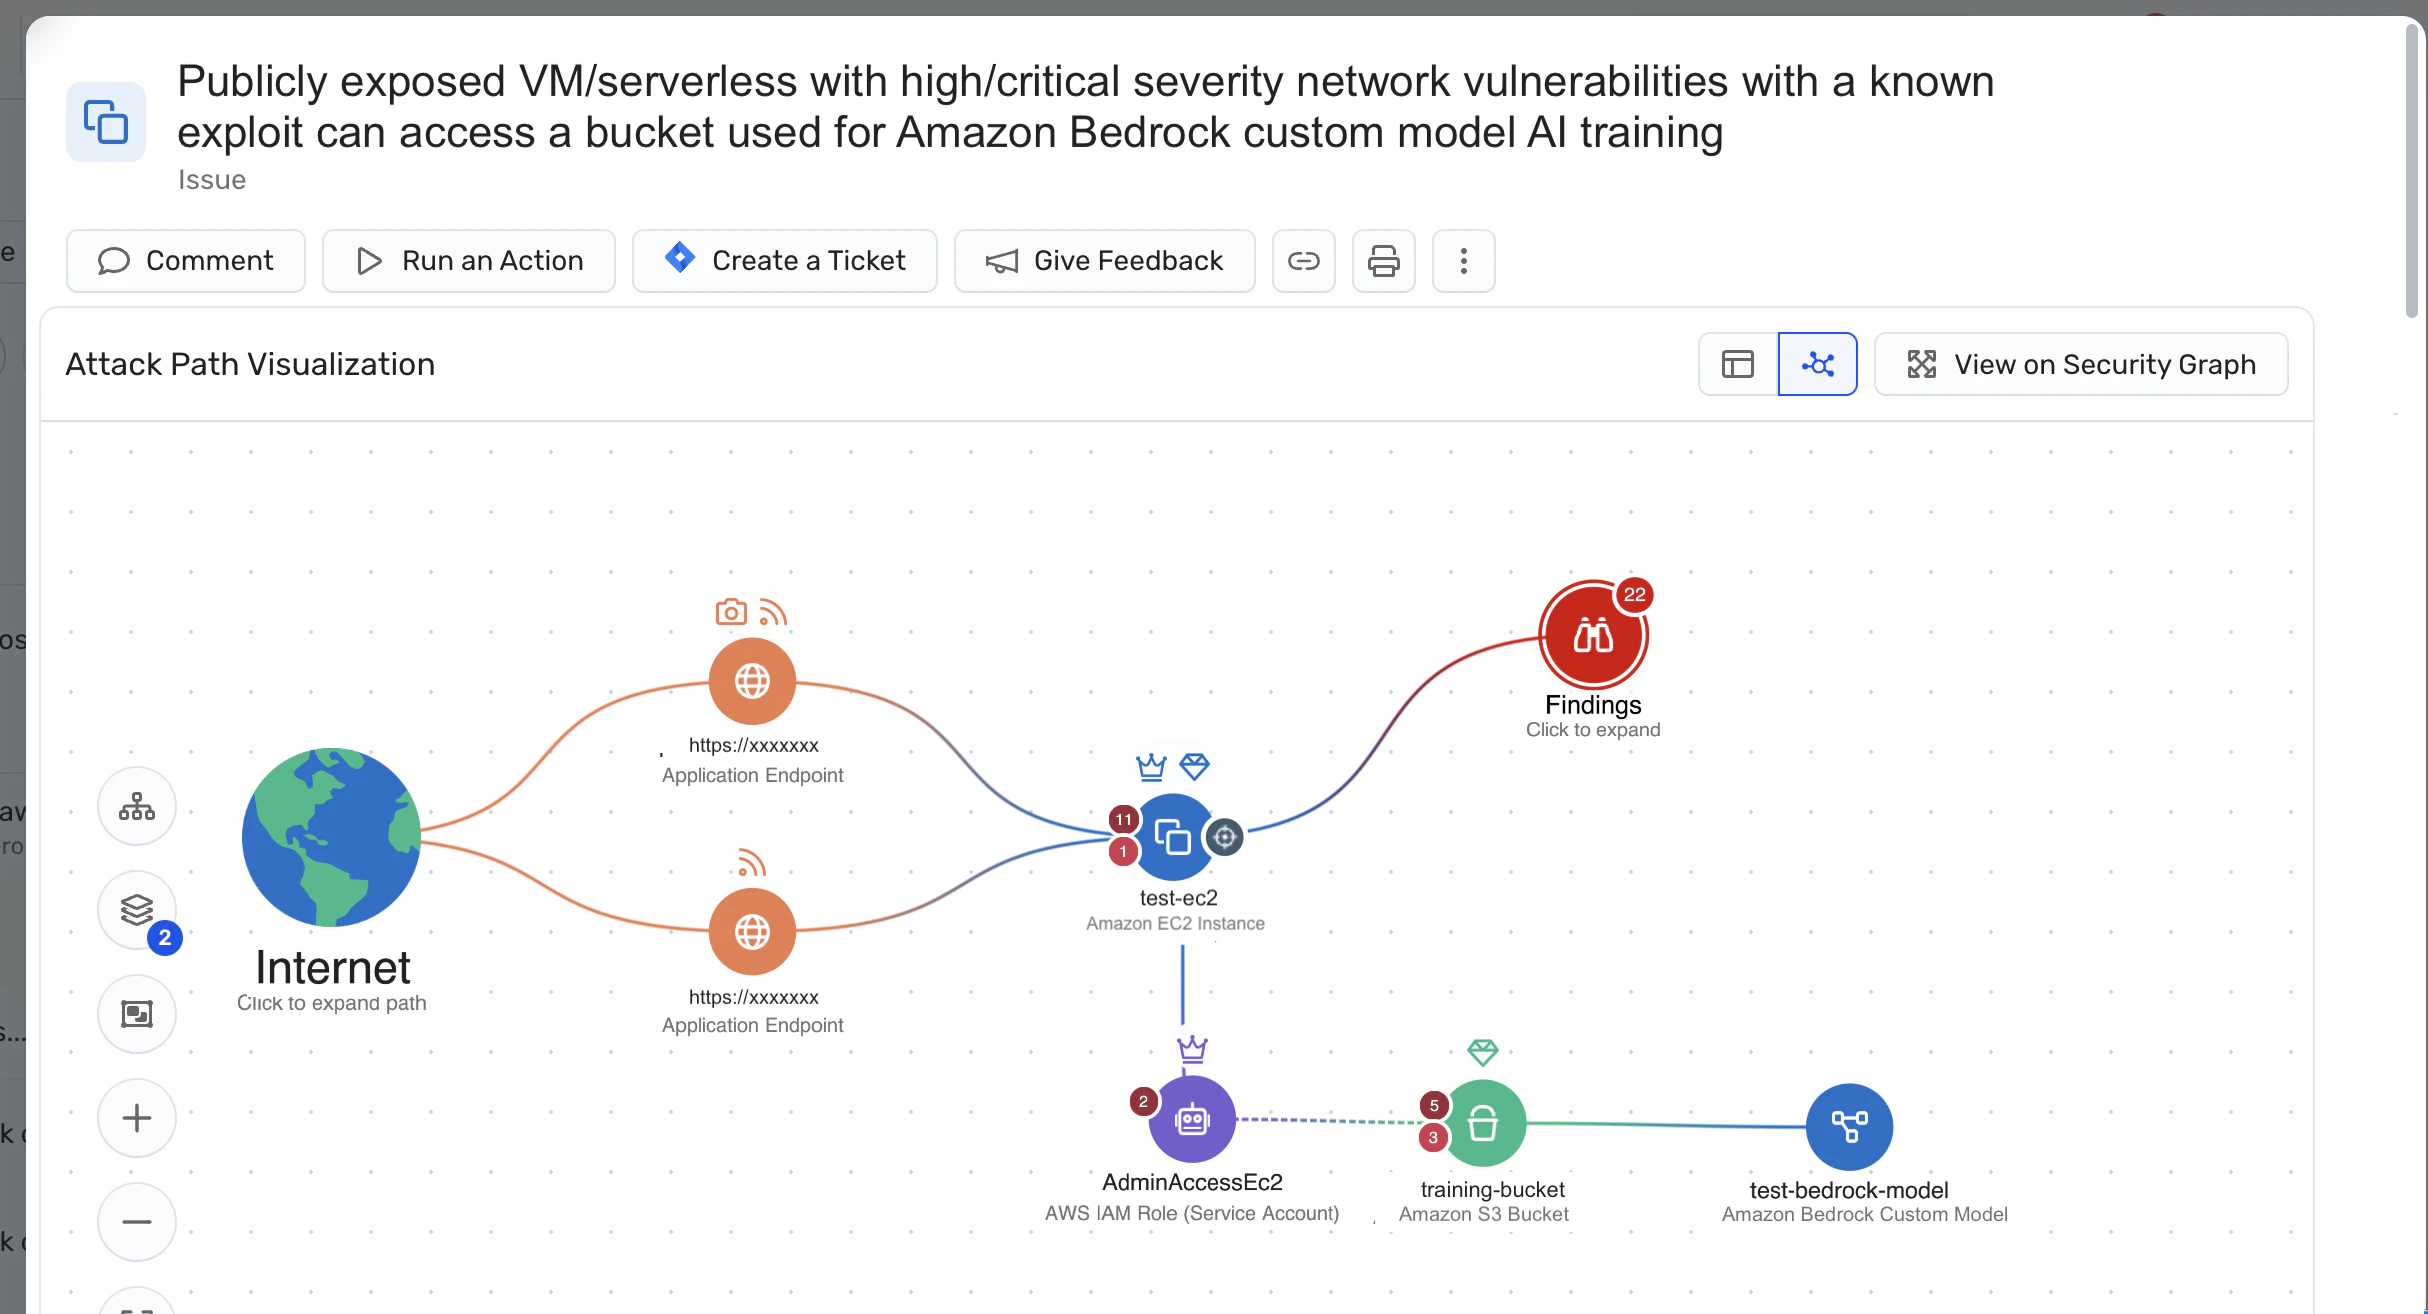
Par exemple :
l’inventaire vous indique qu’un modèle de langage tourne en production ;
le graphe de contexte montre que cet endpoint est public, dialogue avec un dataset sensible et utilise une identité aux permissions étendues ;
le moteur de posture met en évidence une erreur de configuration dans le chemin réseau ;
l’équipe sait alors d’où vient le risque, non parce que l’inventaire l’a stocké, mais parce que le contexte a été cartographié autour de lui.
C’est toute la différence entre poser la question « Où utilisons-nous l’IA ? » et pouvoir répondre à « Où l’IA introduit-elle réellement du risque ? ».
Et c’est pourquoi la gouvernance de l’IA, la conformité et la sécurité modernes reposent sur l’inventaire associé au contexte, plutôt que de traiter un AI-BOM comme un document statique.
Quels sont les cas d’usage de l’inventaire IA ?
Un inventaire IA vivant et exact transforme l’IA d’un sujet mystérieux en quelque chose de gérable. Au lieu de chercher les modèles, les endpoints ou les informations de propriété, les équipes répondent vite aux questions difficiles et décident avec un contexte clair.
Voici des façons concrètes dont les organisations utilisent un inventaire IA pour la sécurité, la gouvernance, les opérations et l’incident response.
Sécurité et réduction des risques
Les équipes de sécurité doivent voir ce qui existe avant de pouvoir le sécuriser. Un inventaire IA offre une carte des systèmes d’IA déjà déployés dans votre empreinte cloud et met en évidence les endroits où ils peuvent introduire un risque.
Avec un inventaire IA, les équipes peuvent :
Trouver les endpoints de modèles exposés et comprendre les données qu’ils atteignent. Par exemple, des API d’inférence joignables depuis Internet reliées à des datastores sensibles.
Repérer les configurations risquées sur l’infrastructure d’IA. Cela peut être le cas des containers de service de modèles s’exécutant sur d’anciennes images ou avec des contrôles réseau faibles.
Voir les chemins d’accès privilégiés. Il peut s’agir de comptes de service ou de rôles disposant d’un accès en écriture aux datasets d’entraînement ou aux modèles de production.
Parce que l’inventaire montre les relations, vous priorisez ce qui compte au lieu de traiter toutes les ressources d’IA de la même façon. Un petit modèle interne sur un réseau privé n’a rien de comparable à un endpoint exposé aux clients avec un large accès aux données.
Conformité, juridique et gouvernance
Les réglementations sur l’IA et les standards de gouvernance exigent de plus en plus des organisations qu’elles démontrent leur maîtrise, pas seulement leur intention. Un inventaire IA devient le socle pour répondre aux questions des auditeurs, des équipes juridiques et des régulateurs.
Avec un inventaire IA, les équipes peuvent :
montrer quels systèmes d’IA traitent des données sensibles, comme les PII, les données financières ou les données de santé réglementées ;
appuyer la classification des risques des systèmes d’IA, notamment des copilotes internes face à des systèmes de recommandation exposés aux clients ;
documenter la propriété, les guardrails et les contrôles, en l’occurrence la couverture des politiques, les processus de changement et les pratiques d’évaluation.
Au lieu de rassembler des preuves pendant les audits, l’inventaire devient la source de vérité sur la façon dont l’IA est déployée et gouvernée dans toute l’organisation.
Comités d’architecture et de gouvernance
À mesure que l’adoption de l’IA se répand, beaucoup d’organisations construisent des capacités similaires de plusieurs manières, avec des modèles, des technologies et des schémas différents. Les groupes d’architecture et de gouvernance s’appuient sur l’inventaire IA pour guider la consolidation et la répétabilité.
Avec un inventaire IA, vous pouvez :
repérer les efforts en double, comme deux équipes construisant des modèles de classification similaires sur des stacks différentes ;
établir des plateformes et des schémas « validés », avec des modèles, des SDK ou des schémas de service recommandés pour les nouveaux cas d’usage ;
suivre l’adoption de nouveaux schémas d’IA, tels que les agents LLM, la génération augmentée par récupération ou les pipelines de fine-tuning.
Inside MCP Security: A Field Guide
As LLM agents and MCP-based patterns spread across your inventory, understand the emerging risks they introduce.

L’inventaire crée une vue partagée qui aide à guider les décisions sans freiner l’innovation.
Comment Wiz vous aide à construire et activer un inventaire IA ?
Wiz n’est pas un simple outil d’inventaire de plus : c’est un moteur de contexte cloud qui donne du sens à votre inventaire IA. Au lieu de maintenir une feuille de calcul statique, Wiz découvre automatiquement les systèmes d’IA dans vos environnements cloud. Wiz les cartographie dans le même Security Graph qui alimente l’analyse du risque cloud sur les workloads, les identités et les données.
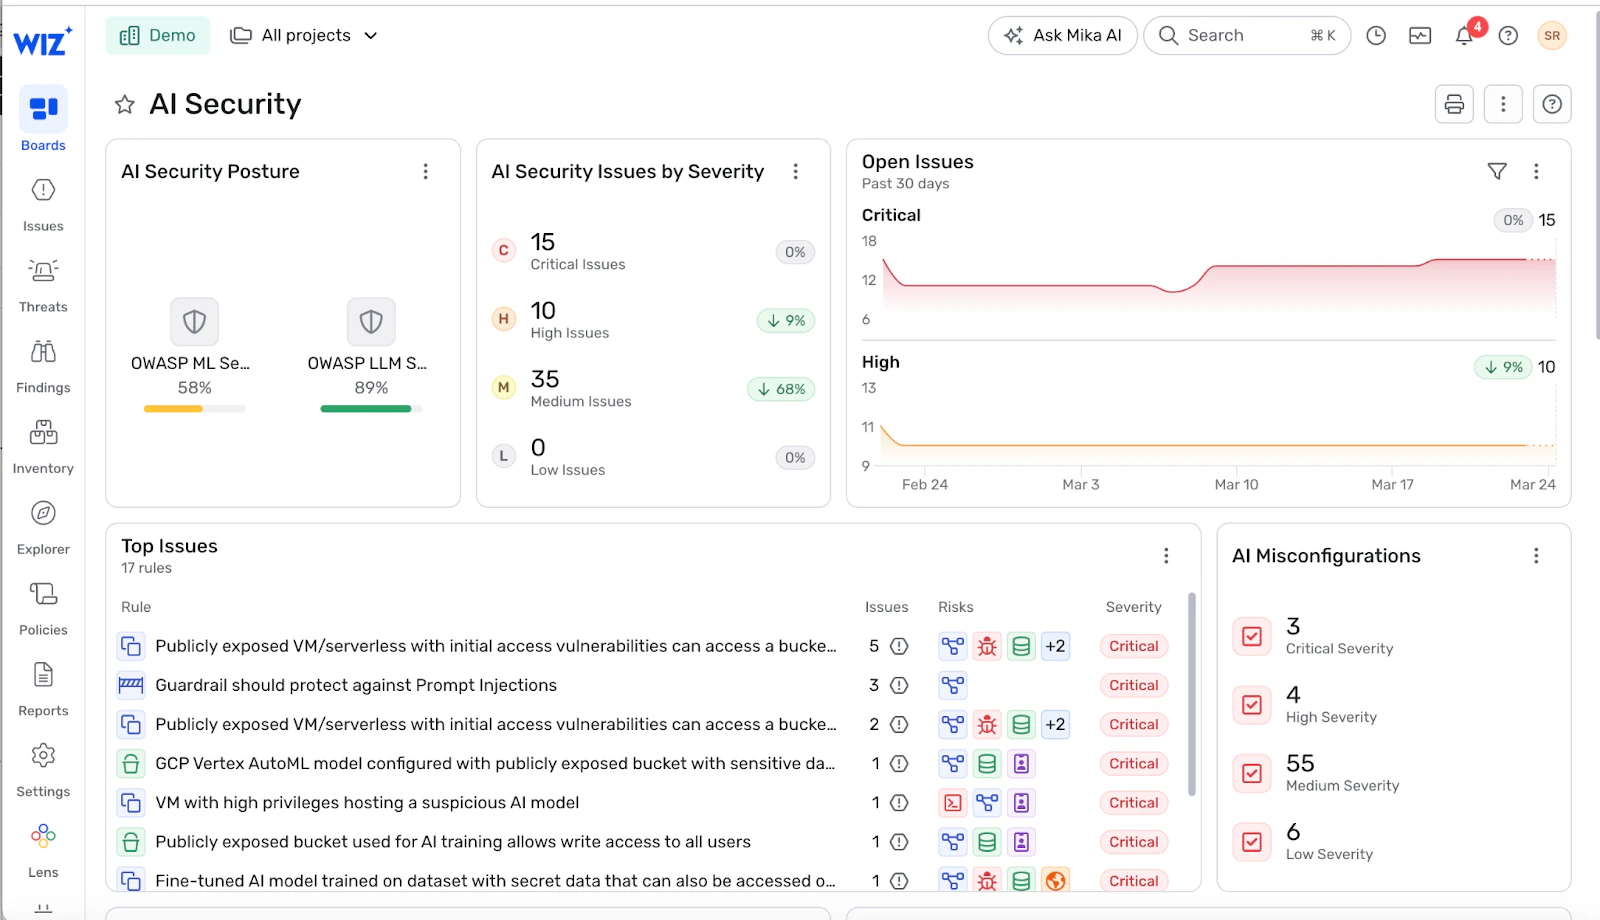
Le résultat est un inventaire IA vivant, appuyé par le contexte : chaque modèle, endpoint, dataset et identité est visible au même endroit, relié à l’infrastructure qui l’exécute.
Découverte agentless : la fondation
Wiz se connecte à AWS, Azure, GCP et Kubernetes via des API standard. Vous obtenez une vue complète des ressources liées à l’IA sans déployer d’agents, notamment :
les services d’IA/ML managés ;
les nœuds GPU et les containers qui servent des modèles ;
les endpoints de modèles et les passerelles d’API ;
les datastores utilisés pour l’entraînement ou l’inférence.
La découverte est continue, si bien que l’inventaire reste à jour à mesure que les équipes expérimentent, déploient de nouveaux modèles ou lancent du shadow AI.
Contexte de graphe : un inventaire avec des relations
Dans le Wiz Security Graph, chaque ressource d’IA se situe à l’intérieur de la vraie topologie cloud :
quelles identités peuvent appeler un modèle ;
quels réseaux exposent un endpoint ;
quelles sources de données alimentent le modèle ;
quels workloads dépendent de ses outputs ;
quelles erreurs de configuration créent des chemins d’attaque.
C’est là qu’un inventaire IA devient exploitable. Vous voyez comment les pièces se connectent, pas seulement qu’elles existent.
Au lieu de traiter tous les modèles de la même façon, vous repérez aussitôt ceux qui présentent des combinaisons toxiques. Il peut s’agir, par exemple, d’un endpoint exposé à Internet relié à un modèle ayant accès à des données sensibles et à une identité sur-privilégiée.
La posture de sécurité de l’IA en surcouche
Parce que Wiz comprend à la fois la posture cloud et les ressources d’IA, la plateforme fait remonter de vraies erreurs de configuration d’IA, notamment :
des endpoints publics sans guardrails ;
des modèles avec un accès excessif aux données sensibles ;
des contrôles d’isolation manquants ;
des secrets exposés liés aux services d’IA ;
des datasets non chiffrés qui alimentent l’entraînement ou l’inférence.
C’est l’AI-SPM en pratique : les signaux de risque sont évalués en contexte, pas analysés de façon isolée. L’inventaire pointe vers le modèle, le graphe montre l’impact.
Traçabilité du code au cloud
Wiz Code analyse les templates IaC et les dépôts pour identifier les ressources d’IA avant qu’elles n’atteignent la production. Cela signifie que :
un endpoint de modèle exposé dans Terraform est détecté pendant la revue ;
une vector database liée à des données sensibles est signalée tôt ;
les changements de rôles IAM sont visibles avant le déploiement.
Votre inventaire IA n’est pas qu’une source de vérité sur « ce qui existe aujourd’hui », il devient un point de contrôle qui empêche les schémas d’IA risqués d’atteindre la production. Demandez une démo et voyez comment Wiz cartographie vos ressources d’IA, vos chemins de risque et vos priorités de remédiation dans une vue unifiée. Prêt à transformer votre inventaire IA en vue opérationnelle du risque ? La démo vous fera découvrir comment Wiz sécurise votre environnement cloud.
Want to see it in action?
See how Wiz maps your AI assets, risk paths, and remediation priorities in one unified view.
