
Qu’est-ce que la réponse aux incidents par l’IA ?
La réponse aux incidents par l’IA est une discipline de sécurité qui couvre deux domaines convergents. Le premier applique l’intelligence artificielle pour accélérer la détection, l’investigation et le confinement des menaces. Le second concerne le processus spécialisé de réponse aux incidents qui visent les systèmes d’IA, tels que les modèles, les pipelines d’entraînement, les agents autonomes et les endpoints d’inférence.
Ce sujet compte, car les organisations affrontent désormais ces deux fronts en même temps. D’un côté, les attaquants exploitent les systèmes d’IA comme cibles. De l’autre, ils utilisent l’IA pour accélérer leurs propres campagnes. Résultat : les playbooks d’incident response classiques n’ont jamais été conçus pour l’un ou l’autre de ces scénarios.
L’incident response, ou IR, est l’approche organisée de la détection, du confinement et de la reprise après un événement de sécurité. Le cadre de référence que suivent la plupart des équipes est le NIST Computer Security Incident Handling Guide (SP 800-61r2). Celui-ci définit un cycle de vie en quatre phases : préparation, détection et analyse, confinement et reprise, puis activité post-incident. Des organisations comme MITRE ATLAS et la Coalition for Secure AI (CoSAI) adaptent aujourd’hui ces cadres aux menaces propres à l’IA.
En pratique, ces deux dimensions se recoupent en permanence. Une équipe SOC qui enquête sur un workload cloud compromis peut découvrir que l’attaquant a accédé à un dataset d’entraînement d’IA. Une telle situation exige à la fois la rapidité d’investigation apportée par l’IA et des procédures de confinement spécifiques à l’IA. La suite de cet article couvre les deux aspects, car les séparer crée précisément les angles morts que les attaquants exploitent.
Wiz AI Agent Demo
Book a demo to learn how Wiz Defend detects, investigates, and remediates threats across your cloud and AI workloads, from detection to resolution.

Réponse traditionnelle aux incidents et réponse aux incidents par l’IA : quelles différences ?
Le passage de l’IR traditionnelle à l’IR pilotée par l’IA, ou réponse aux incidents par l’IA, ne consiste pas seulement à ajouter de l’automatisation aux processus existants. Il reflète un changement de fond dans le fonctionnement réel des investigations, depuis les personnes qui les mènent jusqu’aux preuves disponibles.
| Dimension | Réponse aux incidents classique | Réponse aux incidents pilotée par l’IA |
|---|---|---|
| Méthode de détection | Signatures fondées sur des règles et correspondance d’IOC | Analyse comportementale, détection d’anomalies et détection de TTP cloud-native |
| Approche d’investigation | Corrélation manuelle des logs entre des outils cloisonnés | Génération automatique de chronologies avec corrélation multicouche |
| Capture des preuves | Analyse forensique de disque déclenchée par l’analyste | Capture forensique automatique déclenchée au moment de la détection |
| Compétences requises | Expertise cloud de niveau 3 nécessaire | Analystes juniors autonomes grâce au triage guidé par l’IA |
| Vitesse de réponse | MTTR de plusieurs heures à plusieurs jours | MTTR de l’ordre de quelques minutes |
| Hypothèse d’infrastructure | Serveurs statiques avec preuves persistantes | Containers éphémères, serverless, périmètres fondés sur l’identité |
Une distinction mérite d’être soulignée : « automatisé » et « piloté par l’IA » ne signifient pas la même chose. L’IR automatisée repose sur des playbooks SOAR scriptés qui exécutent des étapes prédéfinies dès qu’une condition se déclenche, comme le blocage d’une adresse IP. L’IR pilotée par l’IA désigne des systèmes qui raisonnent à partir des preuves, adaptent leur parcours d’investigation selon leurs découvertes et prennent des décisions contextuelles sur la gravité et le rayon d’impact (ou « blast radius »).
Quels sont les avantages de la réponse aux incidents par l’IA ?
Quand vous décrivez la réponse aux incidents par l’IA par ce qu’elle change concrètement pour les équipes de sécurité, sa valeur devient tangible. IBM a constaté qu’un usage étendu de l’IA en sécurité permet d’économiser 1,9 million de dollars par violation en moyenne.
Réduit le temps d’investigation de plusieurs heures à quelques minutes : la génération automatique de chronologies et la capture forensique éliminent la « première heure » manuelle de chaque incident, pendant laquelle les analystes traquent les logs et les propriétaires de ressources.
Rend les analystes juniors capables de mener des investigations cloud complexes : le triage guidé par l’IA apporte l’expertise cloud qui exigerait autrement des spécialistes de niveau 3, ce qui comble le déficit de compétences en sécurité sans recruter.
Élimine l’alert fatigue grâce à la validation contextuelle : au lieu de milliers d’alertes peu fiables, l’IA ne fait remonter que les menaces validées au regard du contexte complet de l’environnement, dont l’identité, l’exposition et la sensibilité des données.
Capture les preuves des ressources éphémères avant leur disparition : la collecte forensique automatique pour les containers, les serverless functions et les services managés préserve les preuves quel que soit le cycle de vie du workload.
Fait passer l’IR d’une posture réactive à une posture anticipatrice : l’analyse comportementale et la threat intelligence continue repèrent les schémas d’attaque avant leur escalade, en détectant tôt les changements de permissions inhabituels ou les appels d’API anormaux.
Quels sont les cas d’usage de la réponse aux incidents par l’IA ?
L’IA apporte le plus de valeur dans les parties de la réponse aux incidents qui absorbent traditionnellement l’essentiel du temps des analystes : examiner des alertes bruyantes, assembler le contexte et déterminer ce qui compte vraiment. Dans les environnements cloud, ces étapes deviennent encore plus lourdes en raison du volume de signaux et de la complexité des données d’identité et de configuration. L’IA aide à fluidifier plusieurs workflows de réponse aux incidents, notamment :
le triage d’alertes en grand volume ;
la corrélation d’événements et la reconstruction du chemin d’attaque ;
la priorisation contextuelle ;
la détection de schémas et de comportements ;
la validation proactive des vulnérabilités ;
le confinement intelligent et l’orchestration de la réponse ;
la préservation forensique dans les environnements éphémères ;
le lien entre investigation, remédiation et validation.
Triage d’alertes en grand volume
Les environnements cloud génèrent chaque jour des milliers d’alertes issues des événements du control plane, de la télémétrie des workloads, des logs d’accès et des changements de configuration. Sans filtrage, ce volume crée de l’alert fatigue : les analystes se désensibilisent aux notifications et passent à côté de vraies menaces. La réponse aux incidents par l’IA répond à ce problème en supprimant les comportements clairement bénins. Des recherches montrent que le triage par l’IA a divisé par deux les false positives dans certaines applications, ne faisant remonter que les signaux qui méritent un examen.
Corrélation d’événements et reconstruction du chemin d’attaque
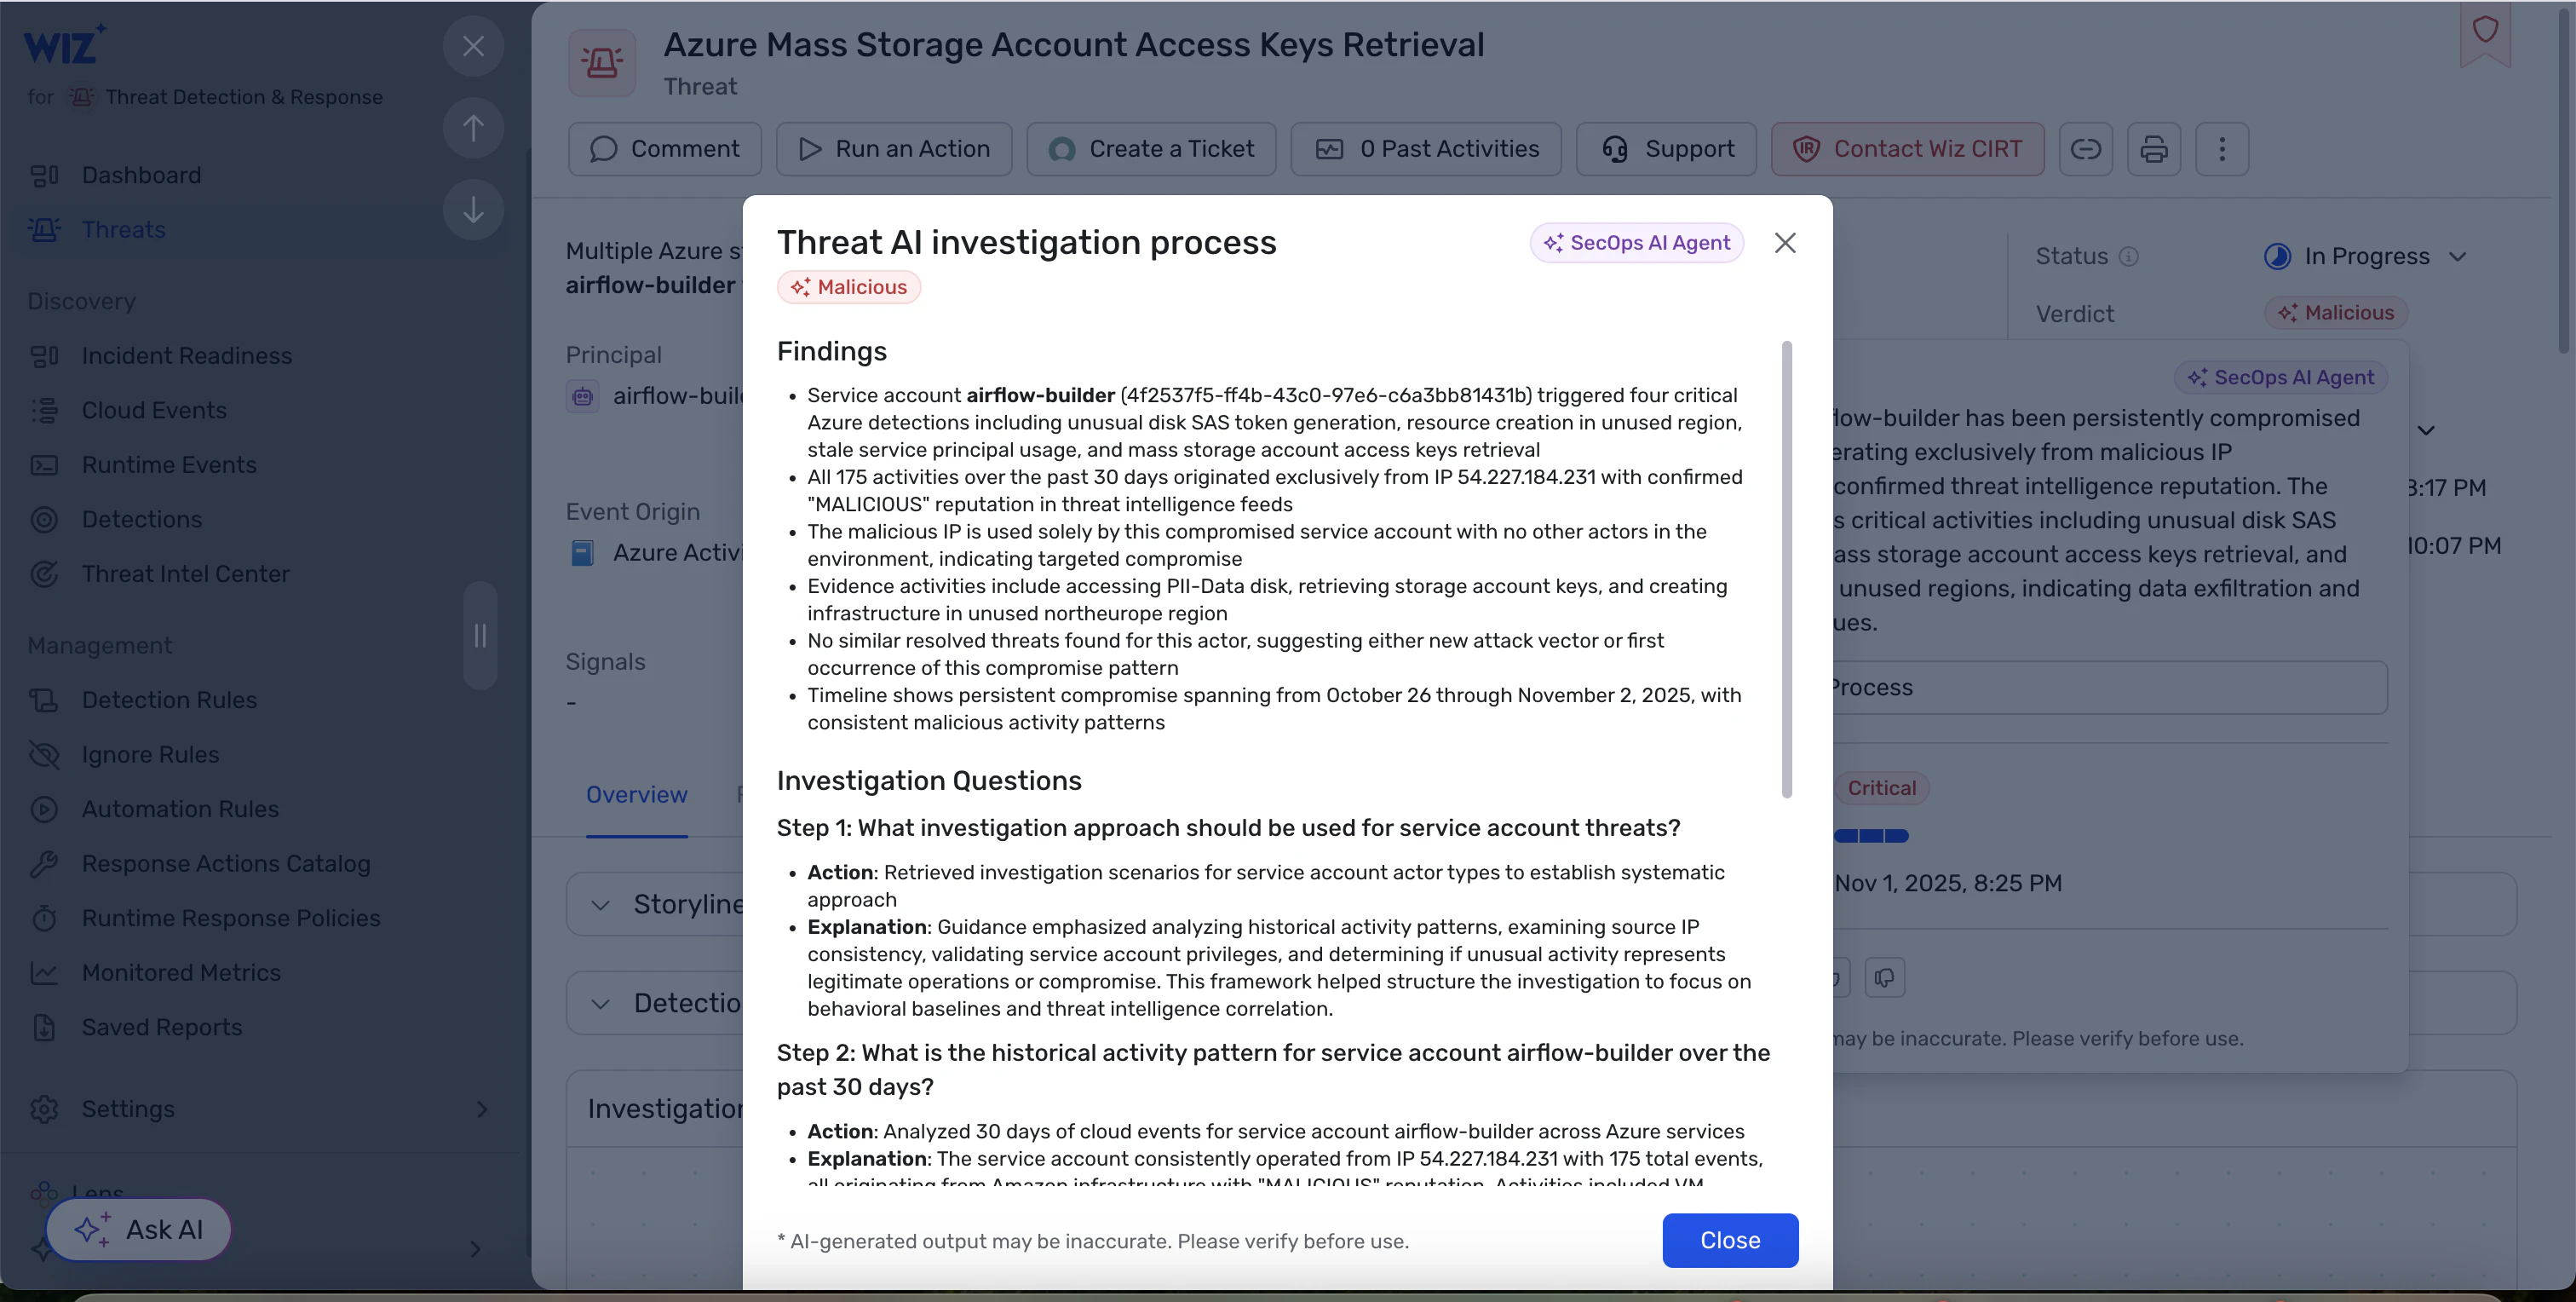
Les incidents s’étendent souvent à plusieurs systèmes : une clé IAM utilisée depuis un nouvel emplacement, suivie d’appels d’API inhabituels, puis d’un changement de configuration. L’IA relie automatiquement ces événements liés. Elle corrèle les signaux entre les métadonnées des ressources, les flux réseau et l’activité des identités. C’est ainsi qu’elle produit une chronologie d’investigation qui montre comment un attaquant s’est déplacé latéralement, ce à quoi il a accédé et l’étendue réelle du rayon d’impact.
Priorisation contextuelle
Tout événement anormal n’est pas une menace. L’IA pondère des facteurs comme l’exposition à Internet, le niveau de privilège, les changements récents, l’accès aux données et l’accessibilité réseau. La réponse aux incidents par l’IA fait remonter les problèmes qui présentent un risque réel. Cette approche réduit le temps passé sur des alertes inhabituelles, mais inoffensives. Cela compte d’autant plus quand 25 % des répondants ignorent quels services d’IA tournent dans leur environnement.
Détection de schémas et de comportements
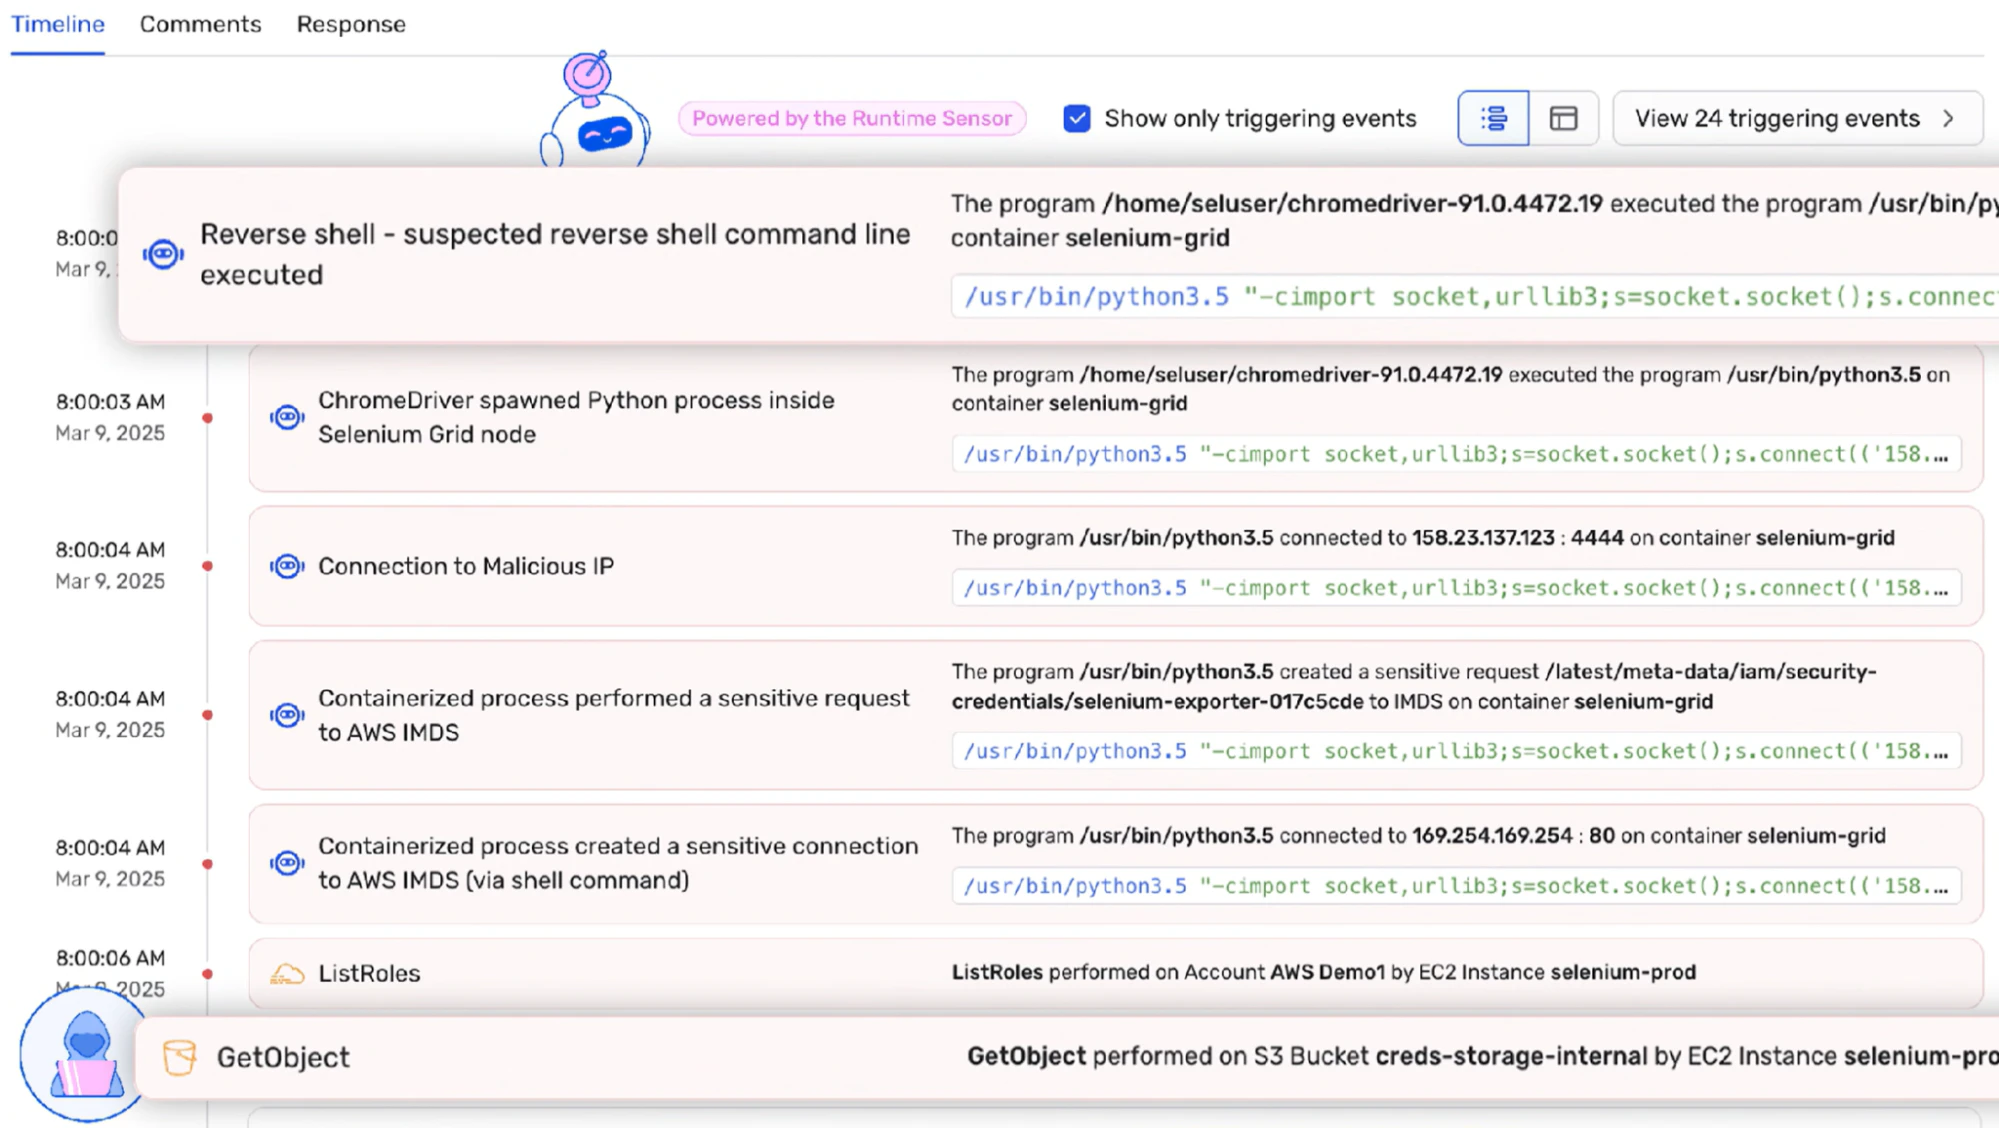
Certaines menaces sont subtiles : une élévation progressive des privilèges, de petites déviations de configuration ou un sondage lent et discret. Les modèles de machine learning font émerger ces comportements plus tôt en suivant des schémas de long terme entre les identités et les workloads.
Validation proactive des vulnérabilités
Plutôt que de s’appuyer uniquement sur des scans de vulnérabilités statiques, des agents d’IA raisonnent à travers la logique applicative pour tester activement si une vulnérabilité est exploitable en contexte. Cette démarche sépare le risque théorique de l’exposition confirmée et aide les équipes à se concentrer sur les résultats qui comptent vraiment, au lieu de courir après chaque CVE de la liste.
Confinement intelligent et orchestration de la réponse
Pour les scénarios bien compris, l’IA suggère ou lance des actions de confinement dans des guardrails prédéfinis :
isoler des workloads compromis ;
révoquer des clés d’accès exposées ;
ajuster des politiques IAM trop permissives ;
annuler des changements de configuration non autorisés.
Au-delà des actions individuelles, l’IA évalue la confiance de détection et oriente les réponses en conséquence. Elle exécute automatiquement le confinement pour les menaces à forte confiance et escalade les cas ambigus vers une approbation humaine.
Préservation forensique dans les environnements éphémères
Les containers et les serverless functions s’arrêtent parfois en quelques secondes, ce qui détruit des preuves critiques. La réponse pilotée par l’IA déclenche automatiquement des snapshots de disque, capture les arbres de processus et préserve les logs d’événements cloud dès qu’une menace est détectée. Les données forensiques survivent ainsi même quand l’infrastructure disparaît.
Lien entre investigation, remédiation et validation
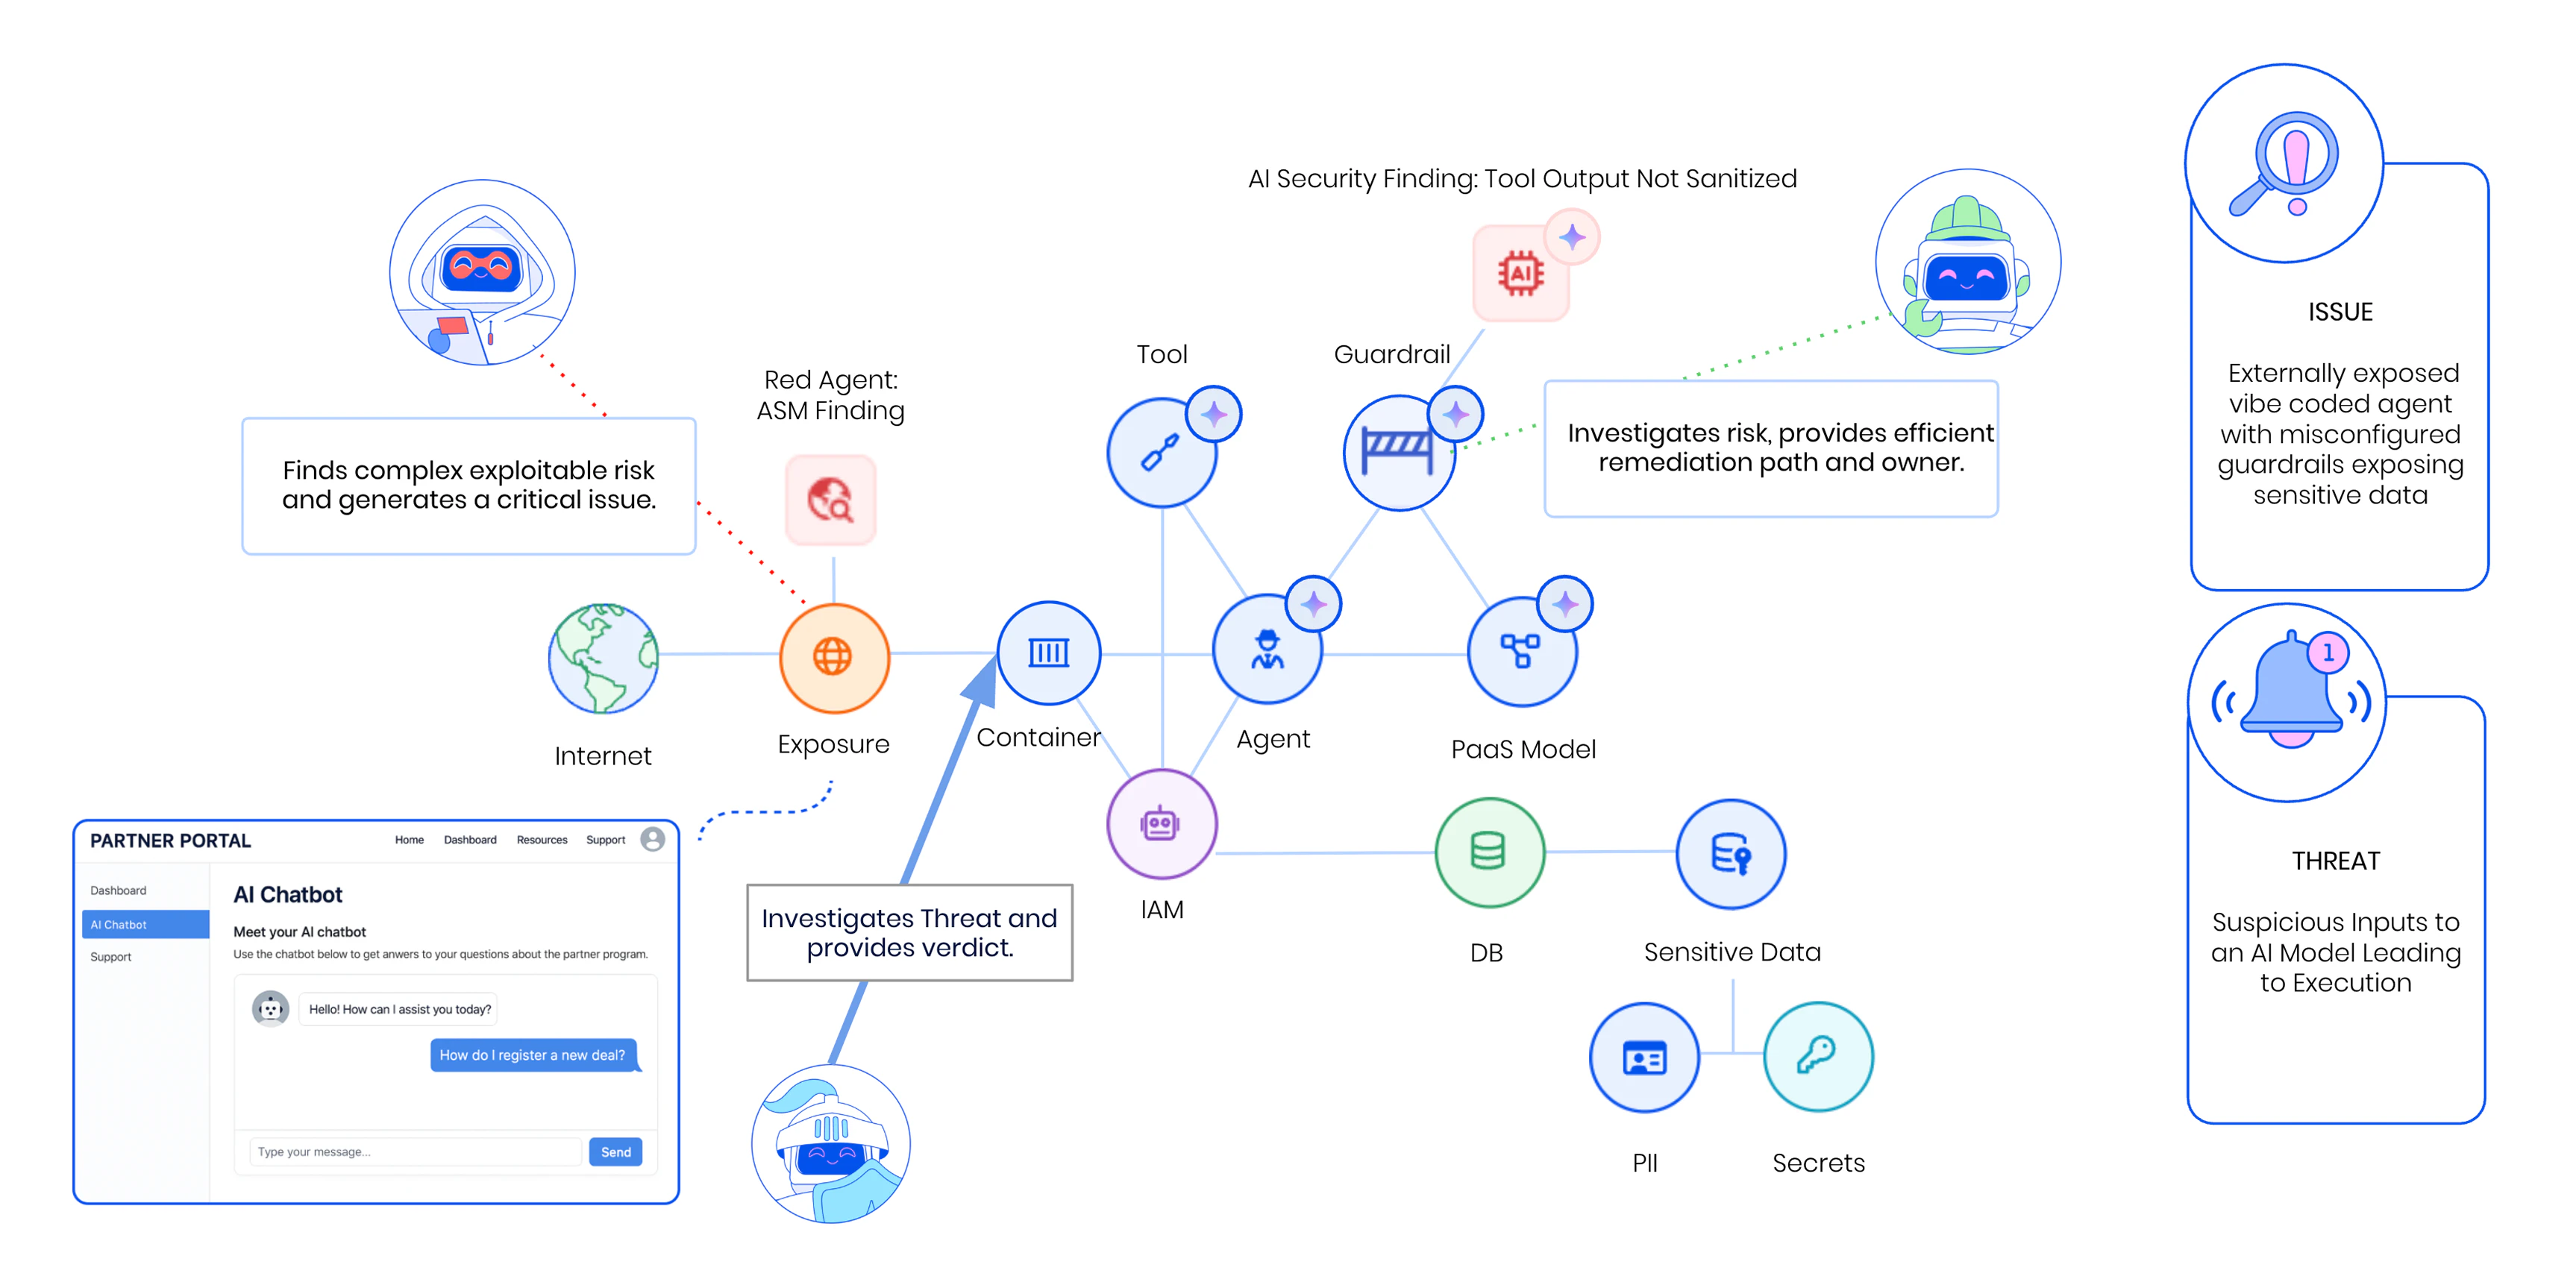
Les plus grands gains d’efficacité apparaissent quand les agents d’IA d’investigation, de remédiation et de validation fonctionnent comme un système plutôt que comme des outils isolés. Un agent d’investigation produit une analyse structurée d’une menace. Un agent de remédiation utilise cette analyse pour remonter à la cause racine et générer des consignes de correction. Un agent de validation offensive teste en continu si les défenses tiennent face à une logique d’attaque réelle.
Une couche d’orchestration relie ces agents aux workflows opérationnels et définit quand remédier automatiquement, quand escalader vers une revue humaine et comment notifier les bonnes équipes. Cela crée une boucle fermée où chaque phase de la réponse aux incidents alimente la suivante.
How Grammarly used AI to shrink investigation time by 90%
See an example of the AI investigation prompt Grammarly’s team uses to generate consistent, high-quality analysis.

Comment Wiz Defend intègre l’IA dans la réponse aux incidents cloud ?

Wiz Defend est le pilier detection and response de la plateforme Wiz, conçu spécialement pour les environnements cloud-native où convergent les workloads d’IA, l’infrastructure éphémère et les attaques fondées sur l’identité. Tout dans Wiz Defend repose sur le Wiz Security Graph, un modèle mis à jour en continu qui cartographie chaque ressource, identité, permission, vulnérabilité, chemin réseau et classification de données dans les environnements multi-cloud. Il transforme les alertes isolées en incidents entièrement contextualisés, avec rayon d’impact, propriétaire et pistes de remédiation.
Quand une menace est détectée, le Blue Agent enquête de façon autonome et rassemble les preuves à travers la télémétrie cloud, les runtime signals et le contexte d’identité. Il aborde l’investigation comme le ferait un incident responder chevronné, en corrélant CloudTrail, les VPC Flow Logs et les événements du runtime sensor pour cartographier le chemin d’attaque complet.
Il rend un verdict clair (Malicious, Security Test, Planned Action, Not Malicious ou Inconclusive) avec un niveau de confiance et un résumé complet de l’investigation. Cela permet aux analystes juniors de traiter des investigations cloud complexes sans escalade de niveau 3. En parallèle, le Red Agent valide de façon proactive les risques exploitables sur les applications web et les API en raisonnant à travers la logique applicative. Aussi, le Green Agent pilote la remédiation en remontant les problèmes à leur cause racine et en générant des correctifs étape par étape adaptés à l’environnement.
Les Workflows orchestrent ensuite la réponse complète. Ils acheminent les actions de confinement à forte confiance vers une exécution automatique. Ils escaladent les décisions à plus faible confiance vers une approbation humaine, via des intégrations avec Slack, Jira, ServiceNow et d’autres outils opérationnels. L’architecture agentless-first de Wiz offre une visibilité complète sur la posture sans friction de déploiement, tandis que le runtime sensor léger fondé sur eBPF se déploie de façon chirurgicale sur les workloads d’IA à forte valeur. Cela donne un blocage en temps réel et une capture forensique approfondie.
Réservez une démo Wiz pour voir comment Wiz Defend assure une réponse aux incidents cloud pilotée par l’IA de bout en bout. Cela va de la détection en temps réel et l’investigation automatisée jusqu’à la remédiation contextuelle sur l’ensemble de vos workloads cloud et IA.
Detect active cloud threats
Learn how Wiz Defend detects active threats using runtime signals and cloud context—so you can respond faster and with precision.

FAQ sur la réponse aux incidents par l’IA
Les questions ci-dessous portent sur les aspects pratiques et les cas limites que les équipes rencontrent après avoir assimilé les bases. Elles complètent les sections précédentes sans les répéter.