Rilevamento e Risposta
per l'era dell'IA
Gli attaccanti si muovono alla velocità della macchina. Anche la tua difesa dovrebbe
farlo. Wiz Defend ti mantiene in vantaggio con rilevamento cloud-native,
indagini basate sull'IA e risposta automatica.

Affidata da oltre il 65% delle aziende Fortune 100




Rilevamento e risposta alla velocità della macchina
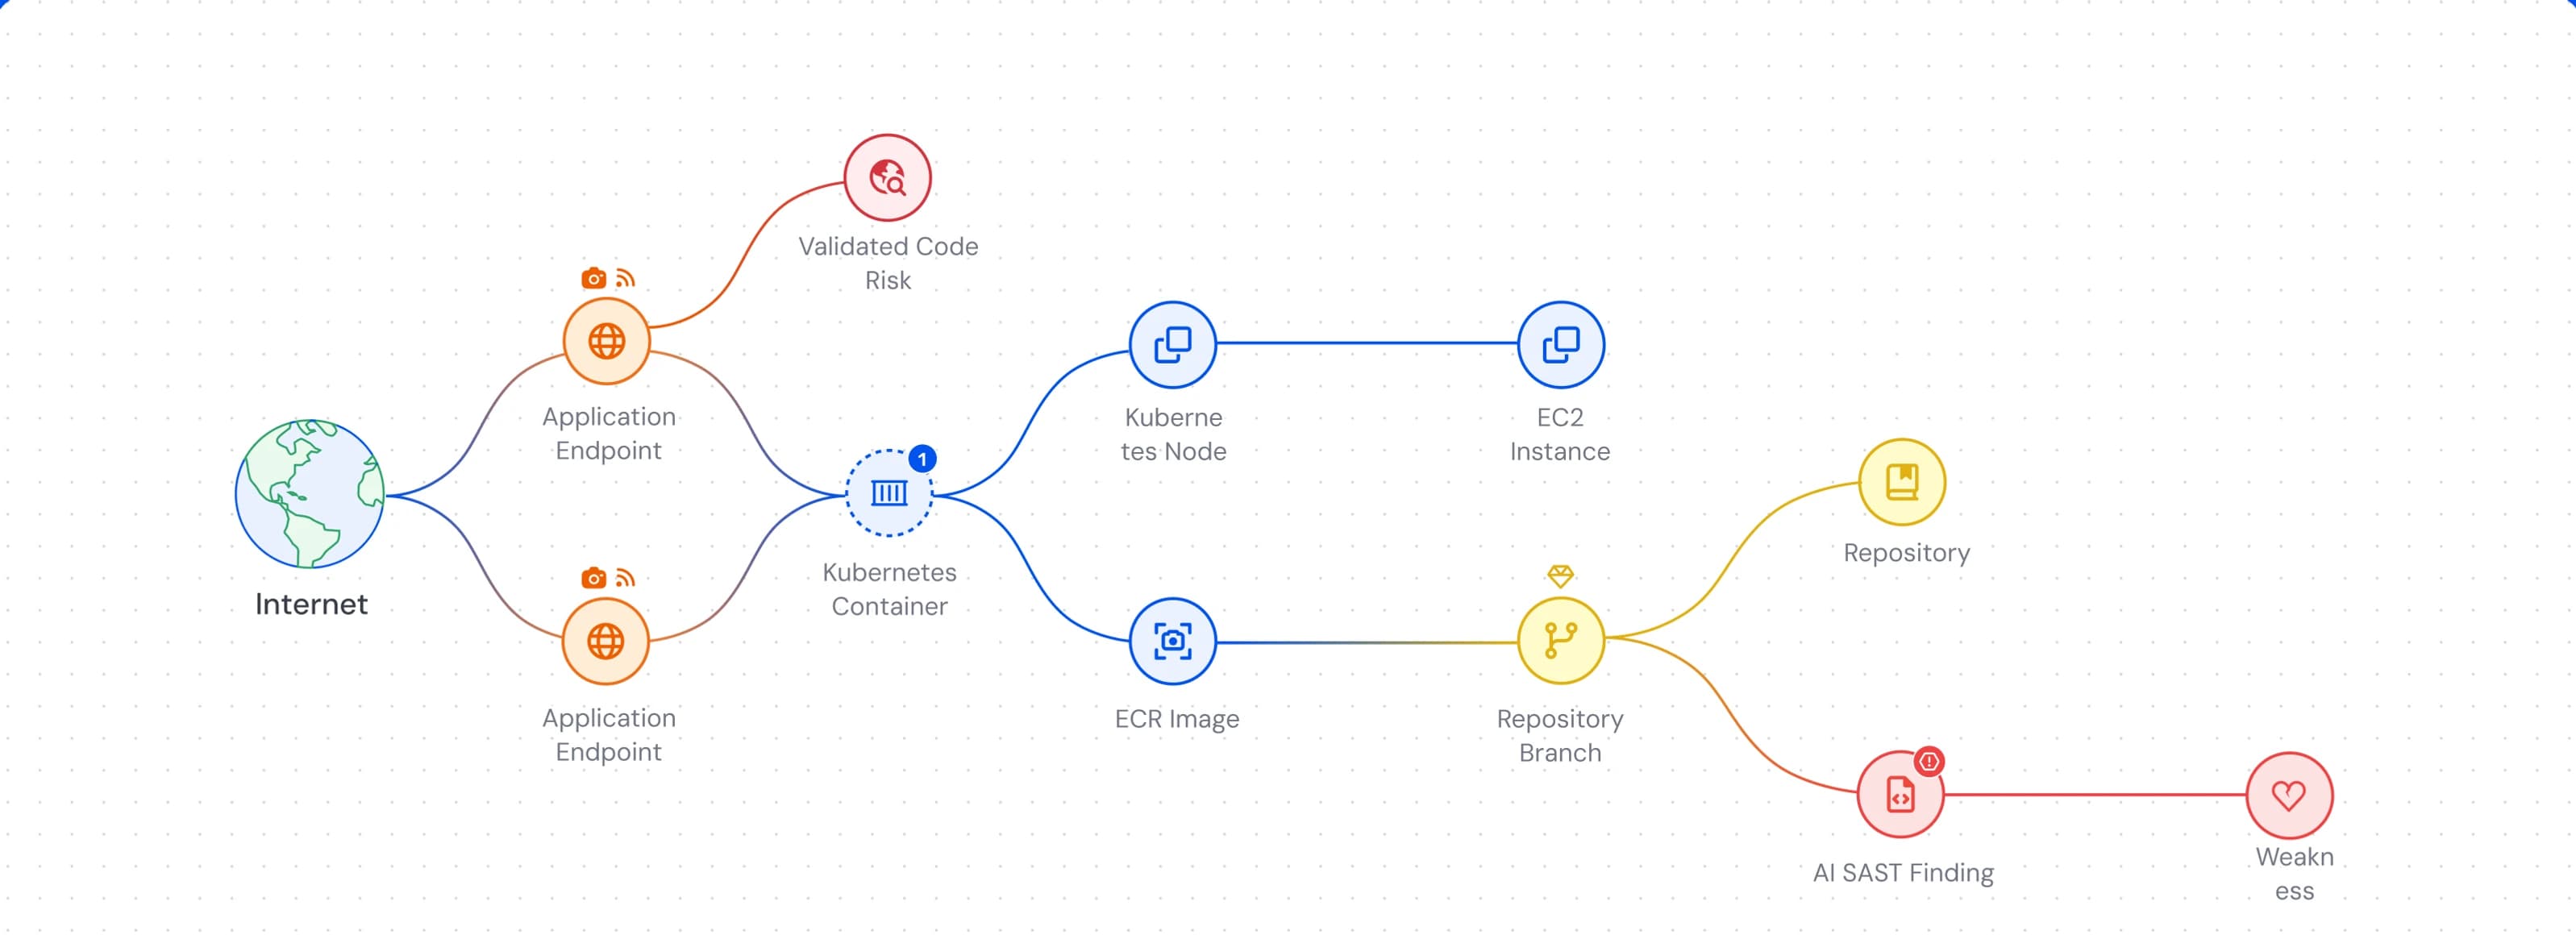
Wiz Defend unifica i segnali di runtime di Wiz Sensor, la telemetria cloud e SaaS e il contesto del Grafo di sicurezza per aiutare il tuo team a rilevare e comprendere le minacce più rapidamente. Blue Agent indaga automaticamente e fornisce ai team il contesto di cui hanno bisogno per agire rapidamente.

Tutto ciò che serve per difenderti dalle minacce


Guarda Wiz Defend in azione
Partecipa al tour guidato interattivo qui sotto
Gli strumenti isolati significano meno contesto e una risposta più lenta
Rilevamento e risposta guidati dal contesto
Rileva minacce IA come l'iniezione di prompt e il comportamento degli agenti non autorizzati tra modelli di IA,
carichi di lavoro e agenti autonomi. Correla i log di invocazione dei modelli, i segnali
di esecuzione e il contesto cloud sul Wiz Security Graph per individuare e contenere rapidamente le minacce IA.

Accelera le indagini con agenti AI che ragionano attraverso un contesto completo dal codice al cloud fino all'esecuzione
per indagare sulle minacce, scoprire le cause profonde e fornire conclusioni chiare e trasparenti
in pochi secondi—dando agli analisti più tempo per concentrarsi su ciò che conta.

Monitoraggio delle minacce in tempo reale, ispezione dell'integrità dei file e blocco in runtime su VM,
container e workloads serverless utilizzando il leggero Wiz Sensor eBPF. Correla la telemetria dei processi a livello di kernel
con il contesto cloud completo per rilevare e bloccare le minacce alla fonte.

Ottieni informazioni immediate sulle TTP degli attaccanti cloud-native con il Wiz Threat
Center. Cerca in modo proattivo minacce nascoste nei log cloud e negli eventi di runtime, arricchiti
sia dalla ricerca Wiz che dai feed di threat intelligence di terze parti.

Rileva comportamenti anomali e l'escalation dei privilegi tra identità umane, macchine e agenti
, insieme ad accessi e infiltrazioni non autorizzate in archivi di dati sensibili. Usa il
Wiz Security Graph per tracciare l'intero raggio di esplosione e contenere rapidamente le minacce.


Pronti a vedere Wiz in azione?
Richiedi una demo

Il tuo team SecOps alla velocità della macchina
Migliora la copertura delle minacce
Raggiungi una rilevazione delle minacce al 100% coerente su tutto il tuo patrimonio multi-cloud, garantendo la copertura delle minacce cloud tradizionali e dei vettori di attacco AI emergenti.
Indagini rapide e accurate
Accelera la capacità di triage del tuo team di 4 volte e raggiungi il 95% di accuratezza nelle indagini automatizzate con l'Agente Blu.
Resilienza cloud migliorata
Riduci l'MTTR di ore con azioni di risposta integrate e Wiz Workflows, automatizzando i passaggi dal rilevamento delle minacce al contenimento affinché il tuo team agisca più rapidamente su ogni incidente.


