Sicurezza di container e Kubernetes
Crea rapidamente applicazioni containerizzate senza rischi. Proteggi in modo olistico container, Kubernetes e ambienti cloud dalla fase di compilazione a quella in tempo reale.
Richiedi una demo personalizzata
"La migliore esperienza utente che abbia mai visto offre piena visibilità ai carichi di lavoro cloud."
"Wiz fornisce un unico pannello di controllo per vedere cosa sta succedendo nei nostri ambienti cloud."
"Sappiamo che se Wiz identifica qualcosa come critico, in realtà lo è."
La via di Wiz
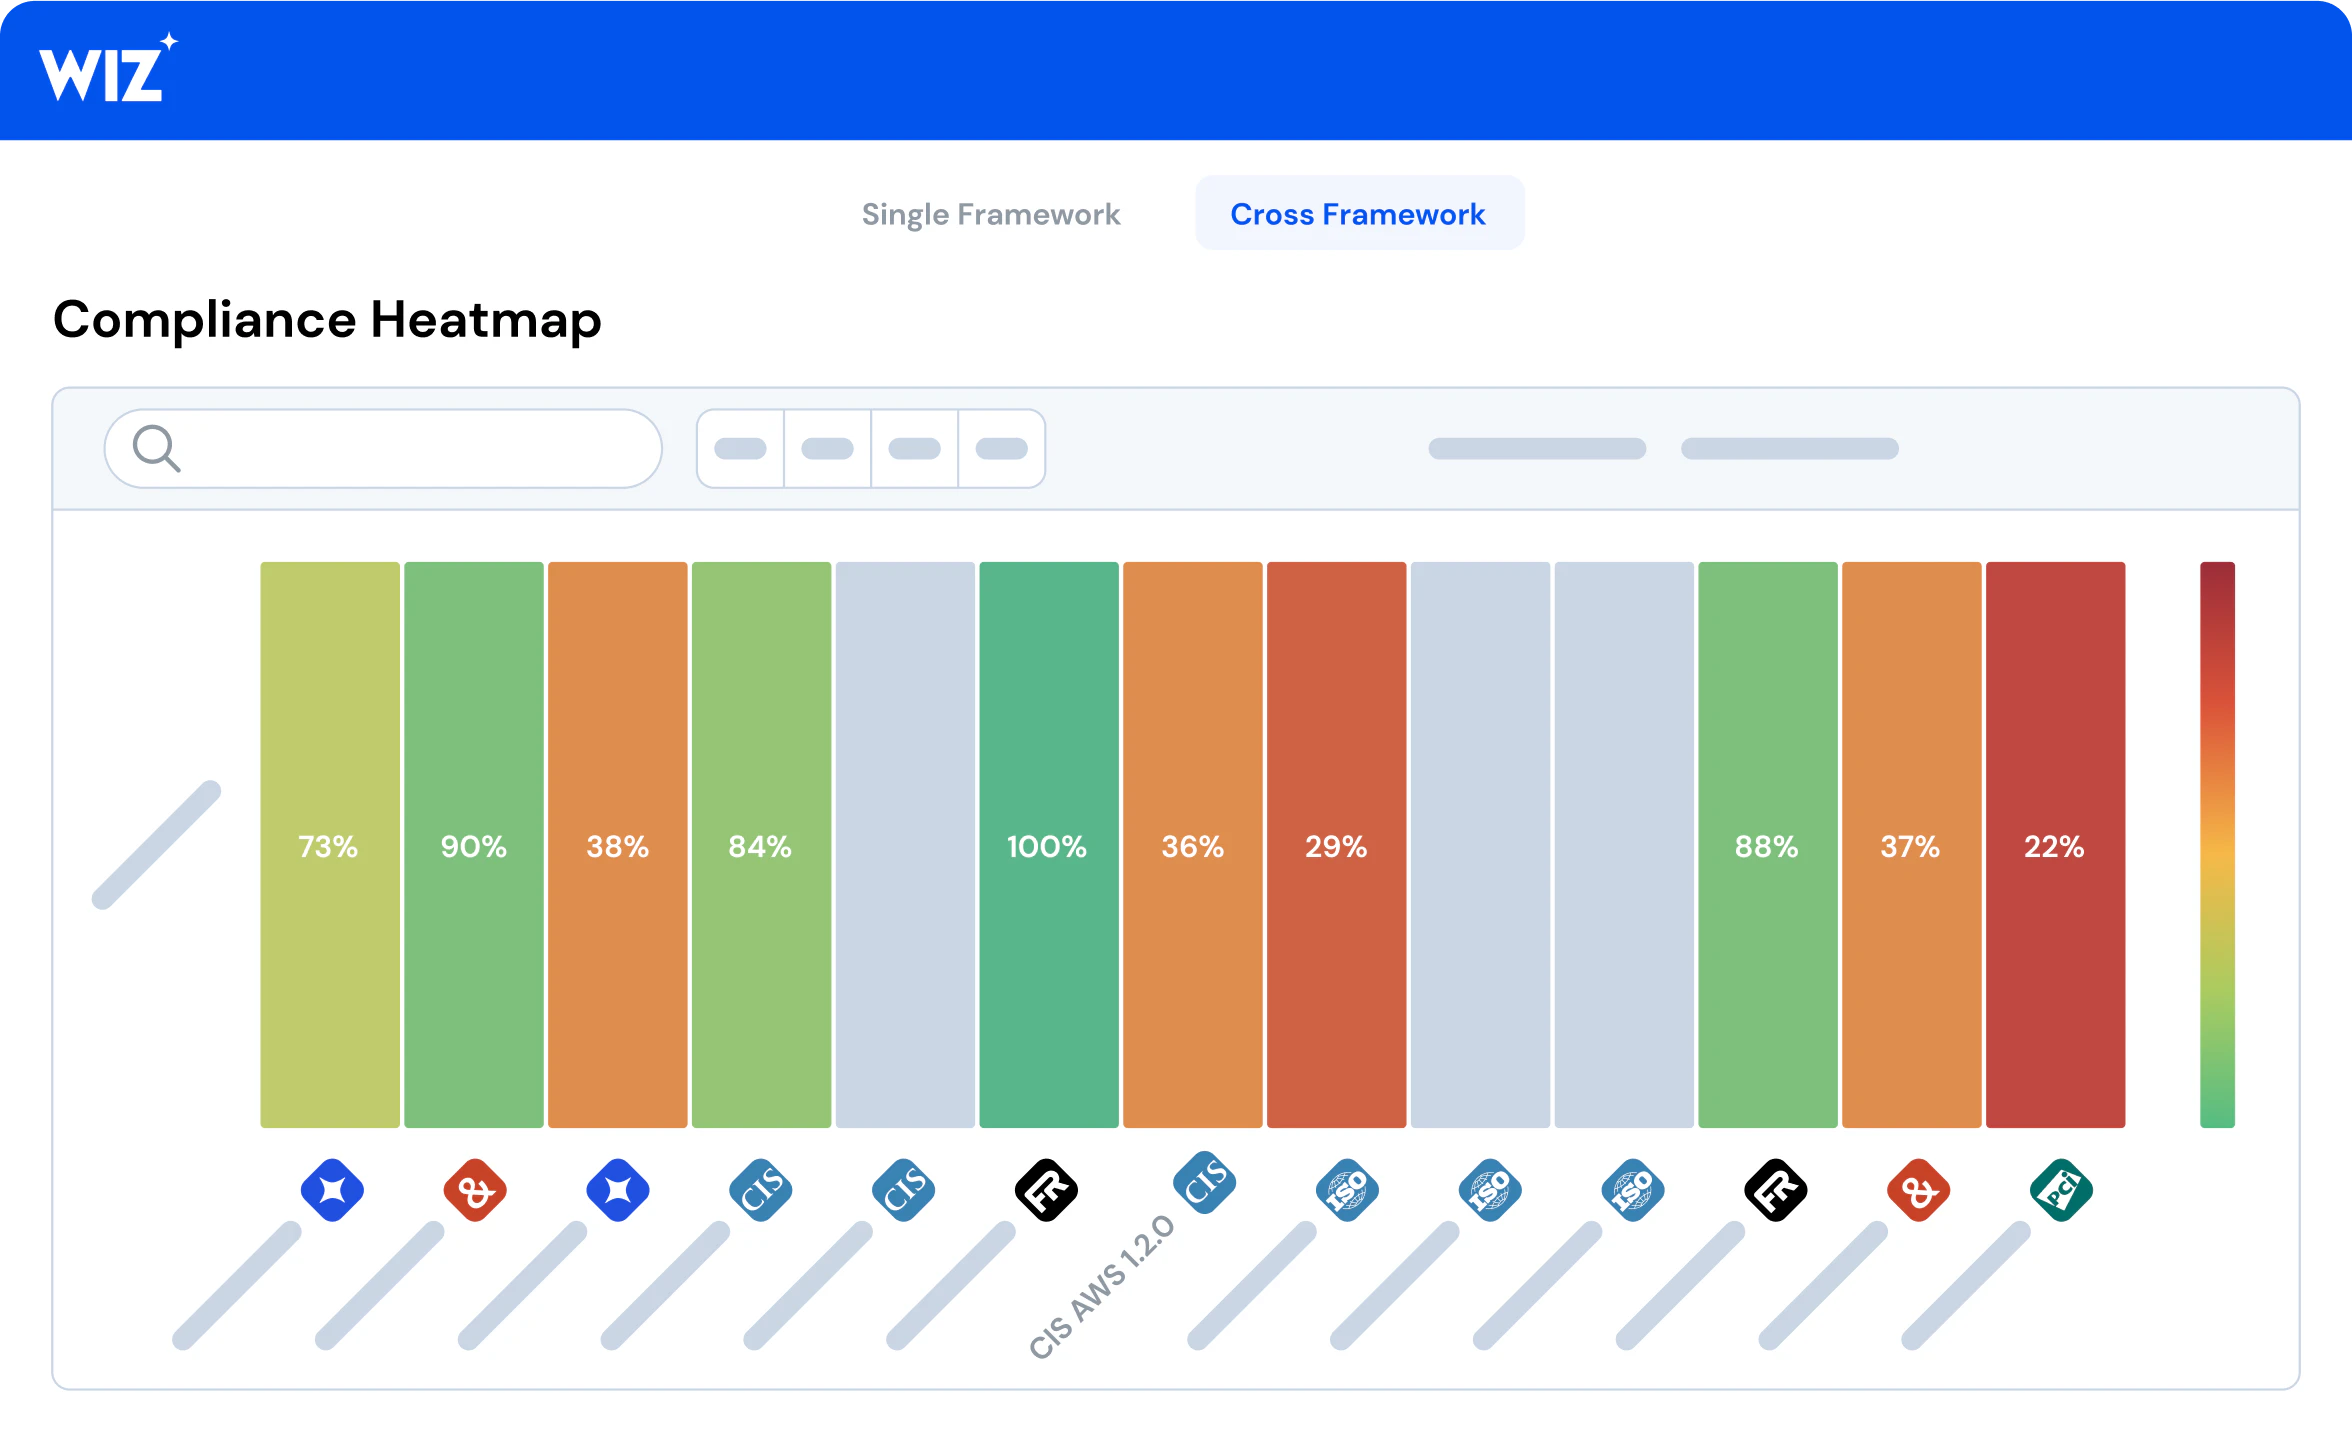
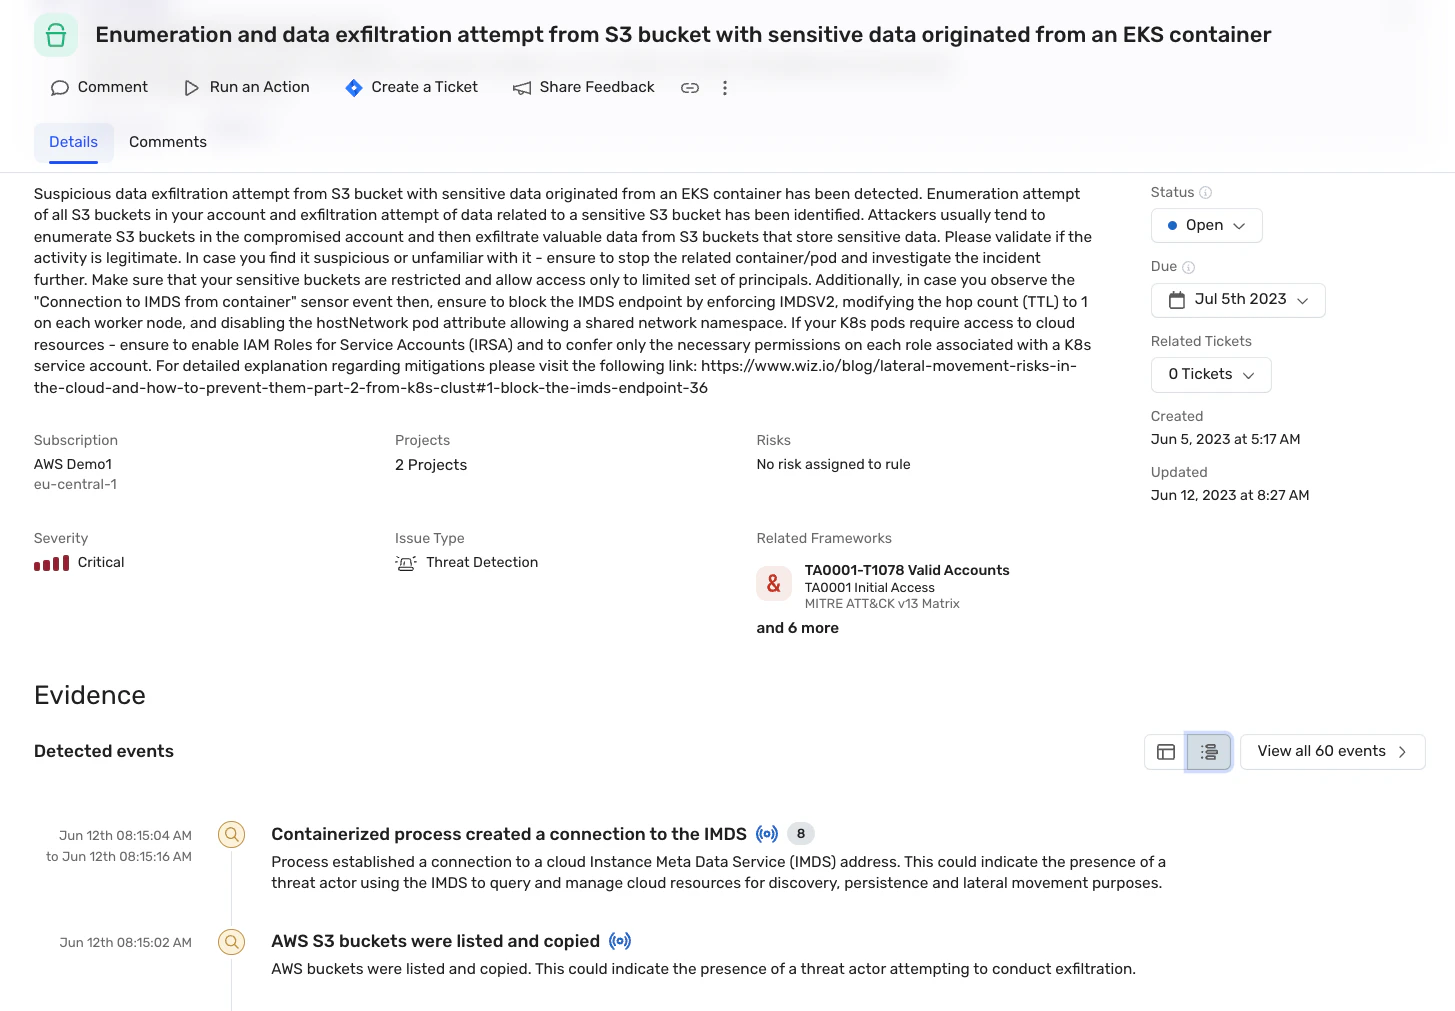
Ottieni una visibilità completa su container, Kubernetes e ambienti cloud in pochi minuti senza agenti. Sfrutta la potenza di Wiz Security Graph per analizzare e dare priorità ai rischi con un contesto completo. Rileva i comportamenti dannosi in tempo reale nei cluster Kubernetes per una risposta rapida. Abilita una partnership tra sviluppatori e sicurezza per spostarti a sinistra e risolvere i problemi durante il ciclo di vita dell'applicazione containerizzata.
Esegui la scansione di tutti i container, gli host e i cluster, in varie configurazioni Kubernetes, serverless container e quelli autonomi su macchine virtuali, per comprendere appieno i tuoi ambienti containerizzati senza punti ciechi.
Utilizza il Security Graph per assegnare priorità ai rischi dei container combinando i dati provenienti da container, host, provider di servizi cloud e API Kubernetes. Identifica le vulnerabilità, le configurazioni errate, i container esposti a Internet, le autorizzazioni eccessive e i segreti trapelati. Adotta misure proattive per mitigare i rischi dei container e bloccare potenziali percorsi di attacco nei tuoi ambienti.
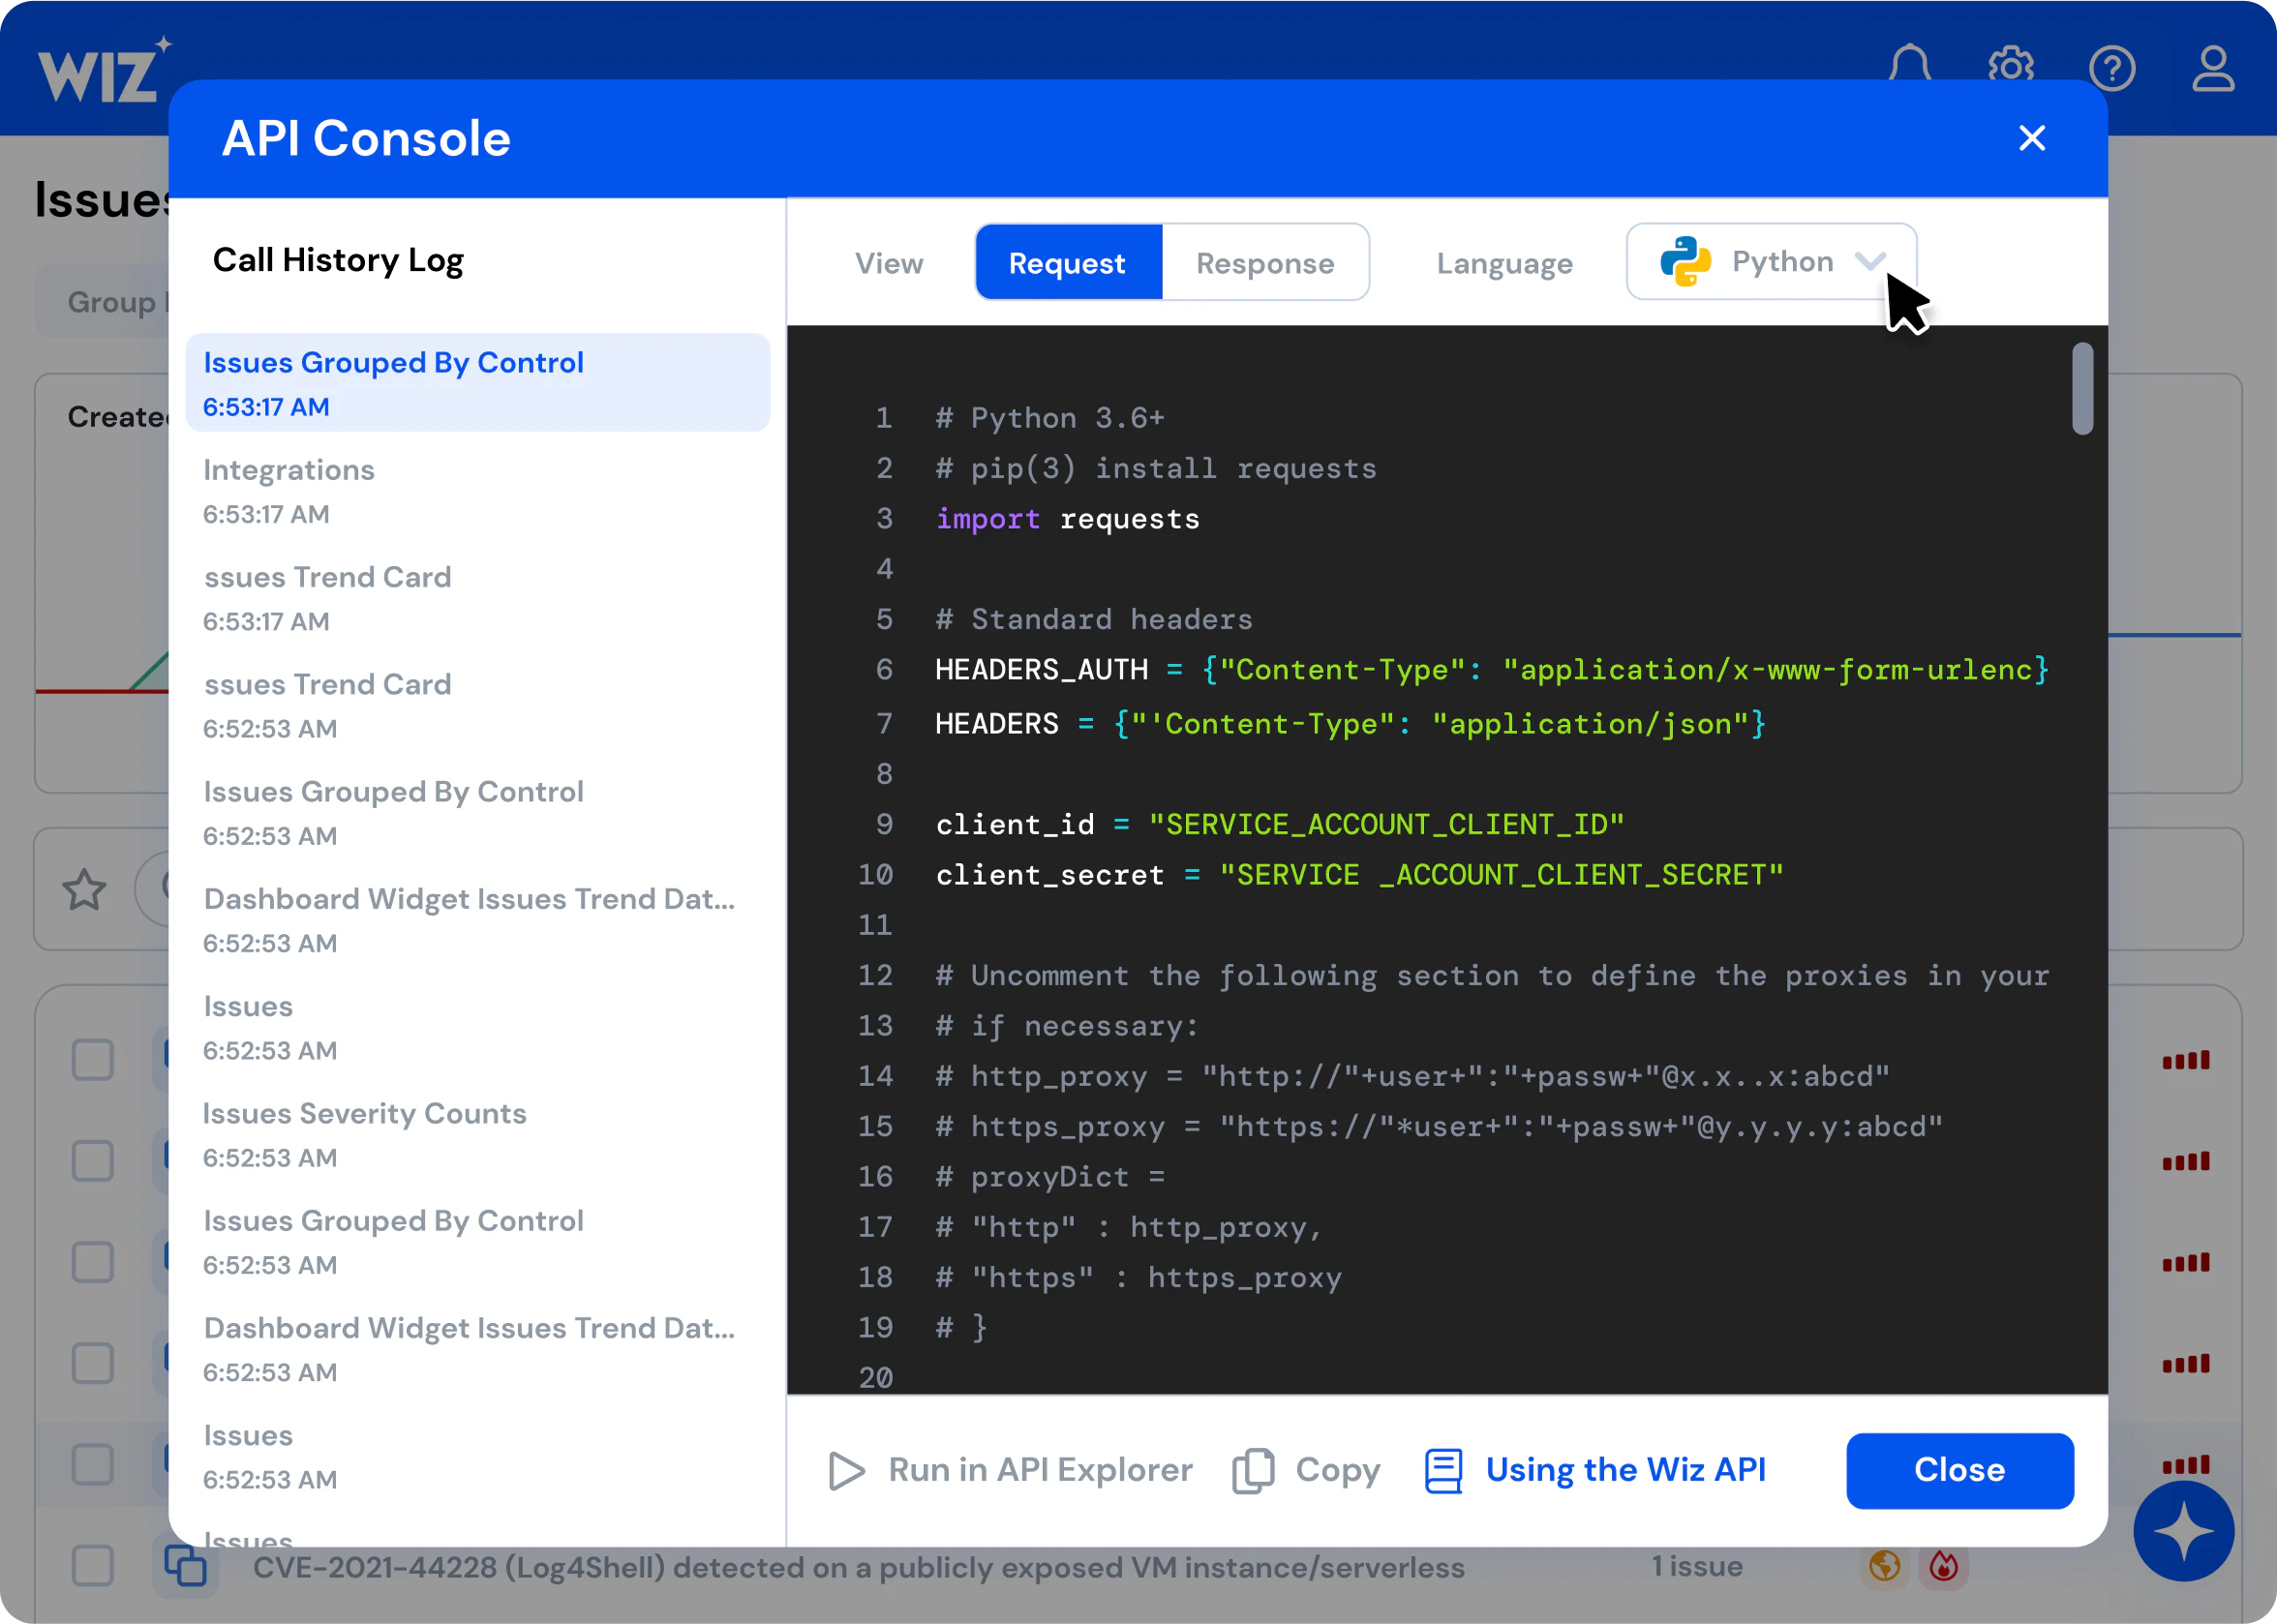
Collabora con il tuo team di sviluppo per prevenire i problemi di sicurezza dei container in tutto il SDLC. Proteggi le immagini dei container dallo sviluppo al runtime. Analizza il codice dell'infrastruttura, inclusi i file YAML Kubernetes, i file Docker e Terraform, garantendo la conformità alla sicurezza durante la distribuzione.
Rendi i tuoi sviluppatori più produttivi in ogni fase estendendo un unico framework di policy dalla produzione al codice.
Scansiona IaC come Dockerfile, YAML Kubernetes, grafici Helm con Wiz Guardrails
Scansiona le immagini dei container con Wiz Guardrails e la scansione del registro
Blocca i rischi per la sicurezza delle risorse e delle immagini dei container con Wiz Admission Controller
Scansione senza agenti dei container in esecuzione e rilevamento delle minacce in tempo reale basato su sensori


Analizza i file IaC (Infrastructure-as-code) tra Dockerfile, manifesti YAML Kubernetes e grafici Helm per configurazioni errate e rischi per la sicurezza. Valuta automaticamente una policy di sicurezza per l'intero ciclo di vita del cloud e dello sviluppo Kubernetes e decidi se bloccare le build che la violano. Convalidare la conformità ai criteri di sicurezza prima che le immagini del contenitore vengano distribuite nel cluster.