
Qu’est-ce que l’AI Bill of Rights ?
L’AI Bill of Rights est un cadre non contraignant publié par le Bureau de la politique scientifique et technologique de la Maison-Blanche (OSTP), en octobre 2022. Il fournit des recommandations pour concevoir et déployer des systèmes automatisés respectueux des droits civils, de la vie privée et de la sécurité des utilisateurs.
Ce cadre a émergé aux côtés d’autres initiatives majeures de gouvernance de l’IA, dont l’EU AI Act et le NIST AI Risk Management Framework. Contrairement à l’EU AI Act, qui prévoit des sanctions en cas de non-conformité, l’AI Bill of Rights reste facultatif.
AI Security Starter Pack
Translate AI governance principles into practical controls for cloud-based AI systems.

À qui s’applique l’AI Bill of Rights ?
L’AI Bill of Rights s’applique aux systèmes automatisés qui affectent de manière significative les droits, les opportunités ou l’accès des personnes à des ressources essentielles. L’OSTP définit un système automatisé comme toute technologie qui utilise le calcul pour prendre des décisions, formuler des recommandations ou établir des prédictions.
Cette large portée englobe aussi bien les produits destinés aux clients que les outils à usage interne. Ainsi, une technologie d’IA qui détermine la promotion interne d’un salarié fait l’objet du même examen qu’un modèle public d’évaluation de crédit.
Le cadre cible les secteurs et les usages à fort enjeu, où des erreurs ou des biais pourraient priver des personnes d’opportunités fondamentales. Les systèmes concernés incluent :
Recrutement et emploi : algorithmes de tri de CV, outils de classement des candidats et analyses des effectifs
Services financiers : modèles d’évaluation de crédit, systèmes d’approbation de prêts et détection de la fraude
Santé : IA de diagnostic, moteurs de recommandation de traitement et systèmes de triage des patients
Services publics : détermination de l’éligibilité aux aides, systèmes de vote et technologies de surveillance
Éducation : détection du plagiat, notation automatisée et sélection des admissions
La plainte déposée par l’ACLU auprès de la Federal Trade Commission en mai 2024, contre le fournisseur de services de recrutement Aon, illustre l’usage discriminatoire de l’IA que l’AI Bill of Rights vise à éliminer. Ce dépôt a renforcé l’objectif du cadre : limiter les systèmes qui compromettent l’équité ou violent la vie privée des individus.
Quels sont les principes clés de l’AI Bill of Rights ?
L’AI Bill of Rights devient simple à suivre lorsque vous vous concentrez sur les cinq principes fondamentaux qui guident un développement responsable. Ces piliers offrent une feuille de route claire aux équipes de gouvernance et de sécurité qui déploient des systèmes automatisés.
1. Systèmes sûrs et efficaces
Les systèmes sûrs et efficaces vous demandent d’identifier les risques de sécurité liés à l’IA, les enjeux éthiques et les points de défaillance opérationnels. Leur conception impose des tests rigoureux avant déploiement, une surveillance continue et une évaluation indépendante.
La conformité inclut des exercices de red teaming et des tests de sécurité réguliers. Ces contrôles permettent de repérer les vulnérabilités avant qu’elles n’atteignent les environnements de production ou ne menacent la sécurité des utilisateurs.
2. Protections contre la discrimination algorithmique
Les protections contre la discrimination algorithmique garantissent que les systèmes automatisés ne produisent pas de résultats inéquitables fondés sur des caractéristiques protégées. Les régulateurs, dont la FTC et l’EEOC, priorisent de plus en plus ces protections pour réduire les risques de sécurité liés à l’IA et éviter les écueils éthiques.
La conformité impose des évaluations proactives de l’équité afin de révéler les disparités cachées. Ces mesures protègent les personnes contre la discrimination induite par l’IA et mettent les organisations à l’abri des infractions fédérales.
3. Confidentialité des données
Une étude de Gartner a révélé que 42 % des responsables informatiques placent la confidentialité des données liée à l’IA générative en tête de leurs préoccupations. Le cadre de l’AI Bill of Rights défend trois exigences de confidentialité : le consentement, la minimisation des données et le contrôle par l’utilisateur.
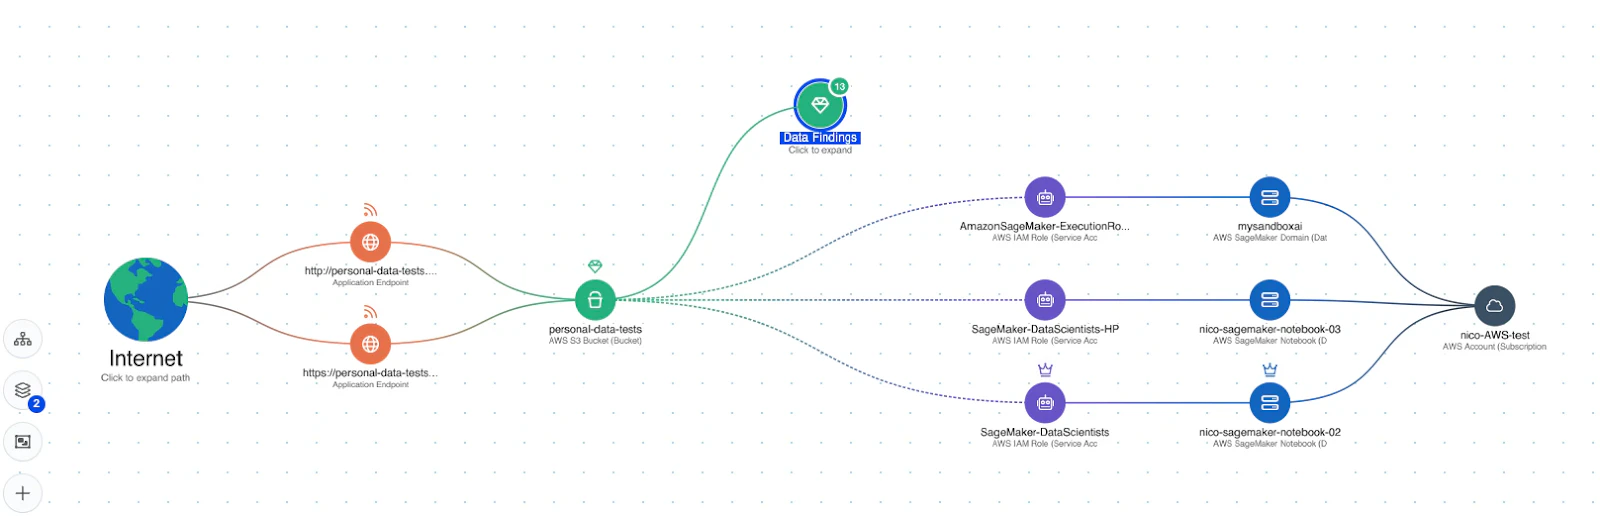
La conformité exige de respecter les choix de chaque personne sur la façon dont les systèmes automatisés collectent, stockent, gèrent, traitent et suppriment les données. La gouvernance des datasets d’entraînement réduit les risques de sécurité liés à l’IA. Elle prévient aussi les pratiques trompeuses, comme la modification rétroactive des conditions d’utilisation pour étendre le partage des données.
4. Information et explication
L’information et l’explication imposent la transparence : les organisations doivent avertir les utilisateurs lorsqu’un système automatisé intervient. Les équipes déclarent le rôle du système, expliquent comment l’IA guide les décisions et fournissent une documentation claire et accessible.
Un langage simple et sans jargon aide les personnes à comprendre la logique automatisée qui les concerne. Ces exigences rejoignent les lois émergentes sur la transparence au niveau des États, dont le Colorado AI Act.
5. Alternatives humaines, prise en compte et recours
Le dernier principe de l’AI Bill of Rights donne à chacun un moyen de renoncer aux systèmes automatisés et de solliciter un décideur humain. Pour garantir ce droit, les organisations ont besoin de personnel capable d’examiner et de corriger les résultats automatisés en cas de besoin. Les chatbots de service client dotés d’une escalade humaine immédiate illustrent ce principe en pratique. Une couche de révision humaine renforce la responsabilité et réduit les risques de sécurité liés à l’IA.
Comment les organisations tirent-elles parti de l’AI Bill of Rights ?
S’aligner sur les principes de l’AI Bill of Rights procure des avantages concrets, au-delà du positionnement éthique. Adopter ces standards aide les équipes à réduire la dette technique, à limiter les frictions juridiques et à atténuer les risques de sécurité liés à l’IA. Les bénéfices supplémentaires incluent :
Une confiance renforcée : clients, partenaires et régulateurs évaluent souvent les organisations sur l’intégrité de leur IA. Prouver l’alignement sur des principes de gouvernance reconnus témoigne d’un sens des responsabilités et bâtit la crédibilité auprès des parties prenantes.
Une posture de conformité plus solide : l’IA soulève de nouveaux défis pour des réglementations existantes comme le RGPD, le CCPA et la HIPAA. Les principes du cadre offrent une base qui s’aligne sur plusieurs exigences réglementaires et réduit l’effort nécessaire pour prouver la conformité de l’IA.
Une exposition au risque réduite : traiter en amont les biais algorithmiques, la confidentialité des données et les manques de transparence abaisse le risque de mesures de mise en application, de litiges ou d’atteinte à la réputation. Les organisations qui attendent que les obligations s’imposent font souvent face à des coûts de remédiation plus élevés.
Vous voulez un aperçu du coût des manquements en matière de conformité de l’IA ? En 2024, Garante, l’autorité italienne de protection des données, a infligé une amende de 50 000 euros à la ville de Trente pour violation des règles de confidentialité liées à une surveillance urbaine pilotée par l’IA.
Quels défis l’AI Bill of Rights a-t-il introduits ?
L’AI Bill of Rights a introduit des défis concrets pour les organisations qui composent déjà avec des environnements de conformité complexes. Les critiques portent souvent sur l’absence de mécanismes de mise en application et sur le flou des consignes de mise en œuvre. Elles visent aussi l’innovation, car les équipes hésitent à déployer face à des attentes incertaines.
Les principaux défis incluent :
Des consignes de mise en œuvre floues : comme l’AI Bill of Rights est facultatif et général, les organisations peinent souvent à traduire ses principes en contrôles concrets de sécurité et de gouvernance.
Un chevauchement réglementaire et une incertitude de conformité : les équipes doivent confronter le cadre aux exigences fédérales, étatiques et sectorielles existantes, d’où une incertitude sur l’articulation entre consignes facultatives et obligations contraignantes.
Une visibilité limitée sur les actifs d’IA, les flux de données et les accès : sans vision unifiée de l’emplacement de l’IA, des données qu’elle touche et de ses accès, les organisations ne peuvent pas opérationnaliser la gouvernance de l’IA.
Des failles de sécurité dues à un mauvais inventaire de l’IA : quand les équipes manquent de visibilité sur les ressources d’IA, elles risquent davantage de manquer des vulnérabilités, des erreurs de configuration et des workloads d’IA surprivilégiés.
Ces défis nourrissent le débat plus large sur la gouvernance de l’IA, alors que les organisations arbitrent entre vitesse d’innovation, responsabilité, sécurité et pression réglementaire.
Inside MCP Security: A Field Guide
Examine how MCP servers introduce identity, data-access, and tool-invocation risks across connected AI systems.

Le débat sur la gouvernance de l’IA
L’AI Bill of Rights demeure en vigueur en tant que consigne facultative, même si la politique fédérale de l’IA, façonnée par des initiatives comme l’U.S. AI Action Plan continue d’évoluer.
En janvier 2025, le décret Removing Barriers to American Leadership in Artificial Intelligence a abrogé le décret 14110, qui imposait auparavant des exigences fédérales de tests et de reporting sur la sécurité de l’IA. Avec ce nouveau décret, les décideurs ont voulu lever des obstacles réglementaires jugés freins à l’innovation. Ils souhaitent donc privilégier un développement rapide plutôt qu’une supervision centralisée.
Comme l’AI Bill of Rights n’a jamais eu valeur de réglementation contraignante, l’abrogation de 2025 a laissé intact son statut de consigne publiée par l’OSTP. Ce virage a toutefois décentralisé la mise en application fédérale de la gouvernance de l’IA, laissant chaque organisation définir son niveau d’alignement sur les principes du cadre. Ce nouveau contexte met en lumière la tension constante entre innovation rapide et sécurité.
Malgré ce retrait fédéral, les principes du cadre continuent d’influencer la législation des États. Les assemblées locales ont introduit 385 mesures relatives à l’IA durant la seule session législative de 2025. La FTC et des instances internationales s’appuient toujours sur ces standards pour évaluer la responsabilité des systèmes automatisés.
Comment Wiz aide-t-il à la conformité de l’IA ?
Wiz AI Security, avec Wiz AI-APP et AI-SPM, donne aux organisations le socle technique pour opérationnaliser la conformité de l’IA. Pour l’AI Bill of Rights, cela revient à soutenir les principes liés à la confidentialité des données, aux systèmes sûrs et à la visibilité de sécurité, avec un contexte de bout en bout à travers le code, le cloud et le runtime.
Cette approche AI-APP plus large compte, car le risque IA moderne se limite rarement à une seule couche. Les équipes doivent voir comment les modèles, les agents, les serveurs MCP, les guardrails, les identités et les datastores connectés s’articulent entre eux avant de transformer les exigences de gouvernance en contrôles techniques.
Wiz vous aide en :
découvrant les workloads d’IA dans les environnements cloud;
signalant les erreurs de configuration dans les pipelines d’IA;
détectant les datasets d’entraînement exposés;
surveillant les accès surprivilégiés aux ressources d’IA;
identifiant les chemins d’attaque qui menacent l’intégrité des modèles ou les données sensibles.
Ces capacités comblent une lacune fréquente de gouvernance : les équipes juridiques fixent la politique d’IA, tandis que les équipes de développement déploient des modèles sans supervision centralisée. Sans inventaire unifié des actifs d’IA et des composants agentiques, les équipes de conformité ne voient ni où les données sensibles interagissent avec les systèmes automatisés, ni comment le comportement déployé s’écarte de l’intention de conception. Wiz comble cet écart en reliant code, cloud, runtime, modèles et données au sein d’un même graphe de sécurité, ce qui transforme la politique en contrôles de sécurité actionnables.
Cela dit, Wiz ne livre pas à lui seul une conformité complète de l’IA. Les organisations ont encore besoin d’acteurs de la gouvernance, du juridique et du machine learning pour traiter l’explicabilité, les biais et l’alignement réglementaire. Wiz sécurise l’infrastructure et la couche de données, tandis que ces équipes prennent en charge les exigences éthiques et de conformité plus larges.
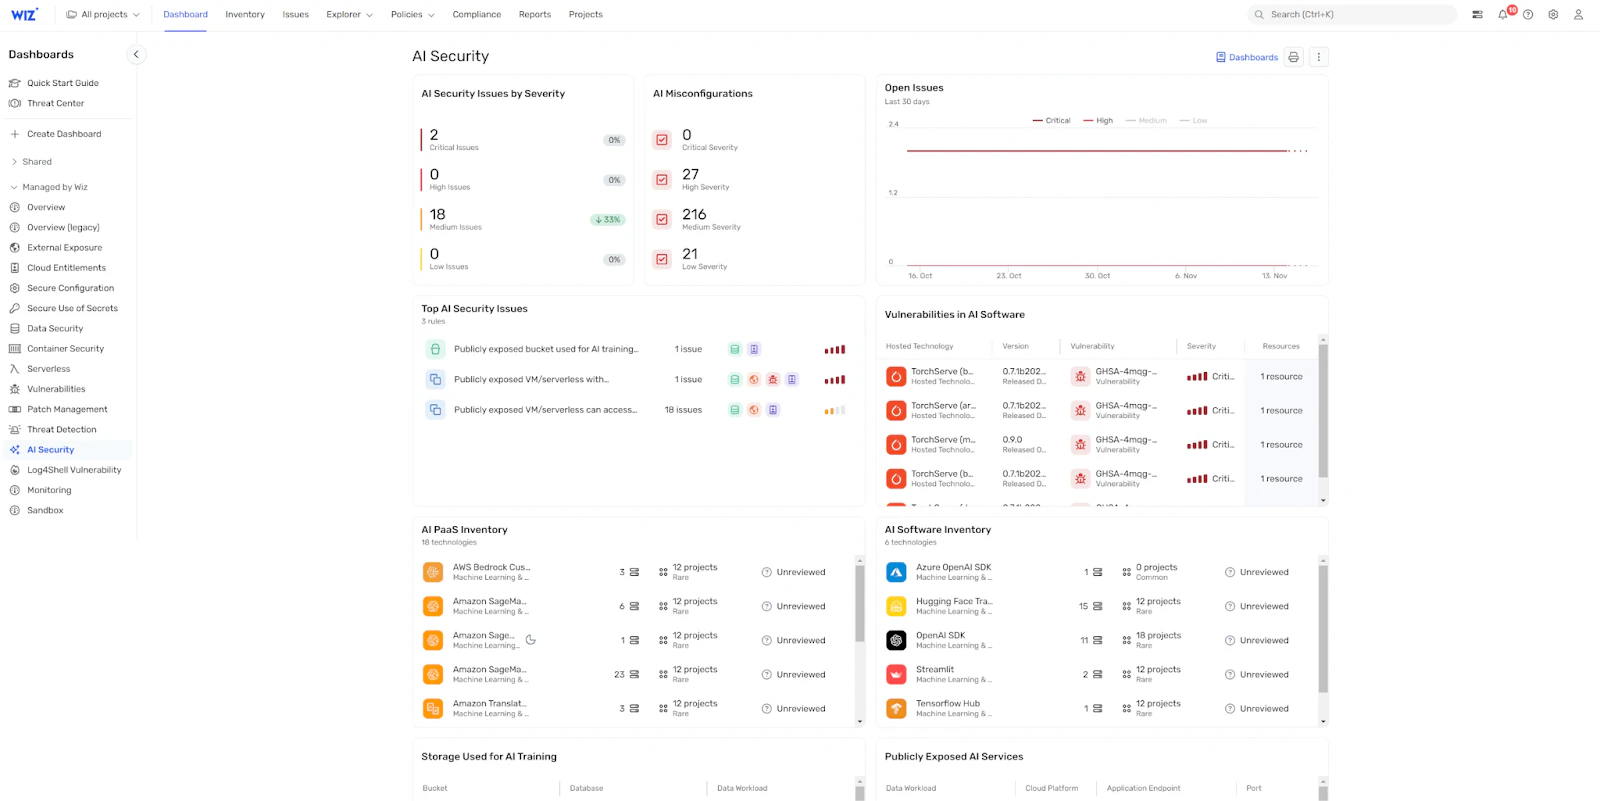
Des plateformes comme Wiz transforment des protections abstraites en contrôles applicables : elles relient en continu les résultats de posture au contexte du code, du cloud et du runtime. Utiliser l’AI-SPM dans le modèle AI-APP plus large aide les équipes à valider les endpoints d’IA exposés, les comportements d’agents non sécurisés et les chemins d’attaque vers les données sensibles, tout en faisant progresser un développement responsable de l’IA.
See AI security in context
Explore how Wiz connects AI assets, identities, data, exposures, and runtime behavior in one security graph.
