

Qu’est-ce que l’API security posture management ?
L’API security posture management, ou API-SPM, est une discipline de sécurité qui vise à maintenir et à renforcer de façon proactive la posture de sécurité des API d’entreprise. Les API et leurs nombreux risques se multiplient vite dans les architectures cloud en microservices fédérés, bien plus vite que les outils traditionnels ne peuvent le gérer. C’est exactement pour cette raison que les entreprises doivent affiner leur stratégie d’API security posture management sans attendre.
Commençons par quelques questions simples. À quelle équipe revient l’API security posture management ? Idéalement, il s’agit d’une collaboration entre les équipes de sécurité, de développement et d’infrastructure. Et que recouvre précisément l’API security posture management ? Tout, de la découverte et de la cartographie des API à la priorisation des risques et à la remédiation des problèmes.
Voici quelques composantes centrales de l’API security posture management et leur utilité :
Découverte continue des API : une sécurité des API solide commence par la connaissance des API présentes dans vos environnements cloud. Comme ces environnements évoluent vite, la détection et l’inventaire doivent être automatisés. Grâce à une découverte des API continue et automatisée, vous obtenez une visibilité complète de la surface d’attaque des API, sans angle mort.
Évaluations des risques : évaluer la posture de sécurité de chaque endpoint d’API dans le cloud. Cela aide les équipes à identifier, à prioriser et à corriger les risques critiques de sécurité et de conformité. Ces risques peuvent inclure une authentification faible et l’exposition de données sensibles.
Application des politiques : le meilleur moyen de limiter la dérive de configuration et de politique des API reste la vérification automatisée des politiques à chaque phase d’un pipeline CI/CD. Retenez aussi que des guardrails automatisés réduisent les erreurs humaines et renforcent la posture globale de sécurité des API.
Protection à l’exécution : une sécurité des API complète repose sur une couverture runtime. Cela suppose de surveiller les environnements runtime pour observer comment les problèmes de code des API se manifestent par la suite. Cette couverture aide aussi les équipes à relier les problèmes d’API à leur source, pour comprendre d’où viennent les risques et comment les atténuer.
Contexte code-to-cloud : un API-SPM efficace corrèle les endpoints d’API avec les ressources cloud, les identités, la sensibilité des données et le comportement runtime. Le but est de prioriser les chemins d’attaque réels et de réduire le risque.
Advanced API Security Best Practices [Cheat Sheet]
Download the Wiz API Security Best Practices Cheat Sheet and fortify your API infrastructure with proven, advanced techniques tailored for secure, high-performance API management.

Pourquoi les approches traditionnelles de sécurité des API montrent-elles leurs limites ?
Pourquoi la sécurité des API a-t-elle besoin d’une refonte radicale ? Le rapport State of API Security Q1 2023 de Salt Security révèle que 94 % des entreprises ont subi un incident de sécurité lié aux API dans l’année précédant l’enquête. Et début 2025, Gartner indiquait que les violations de données impliquant des API exposent dix fois plus de données que les autres. La vérité est simple : les problèmes de sécurité des API sont plus sophistiqués que jamais. La liste OWASP Top 10 API Security Risks demeure une ressource de référence pour comprendre ces risques en détail.
Les entreprises se heurtent aux difficultés suivantes en matière de sécurité des API :
La plupart des outils et stratégies traditionnels ont été pensés pour des environnements très différents du cloud. Ces environnements aux architectures monolithiques sont dotés de peu de ressources éphémères et des périmètres bien plus nets. Quand les environnements étaient statiques, des solutions comme les passerelles d’API et les pare-feux applicatifs suffisaient. Le cloud change tout : les API sont créées en quelques minutes sur des environnements multifournisseurs disparates. Quand la surface d’attaque des API évolue en permanence, les outils statiques n’aident en rien. La conséquence ? Un API security posture management fragile.
Les outils traditionnels n’ont pas été conçus pour les nouvelles techniques des adversaires. Pensez à la broken object-level authorization (BOLA), à la broken function-level authorization (BFLA), aux attaques par mass assignment, à l’exposition de données sensibles et aux attaques exploitant la complexité de GraphQL. Ce sont autant d’exploitations de failles logiques, et les prévenir exige une compréhension contextuelle et approfondie de la manière dont les API interagissent avec le reste de votre environnement informatique. Comme les outils traditionnels manquent de contexte, ils ne peuvent pas atténuer ces attaques.
Les équipes subissent la pression du développement logiciel agile : parfois, les développeurs créent des API si vite que beaucoup échappent aux programmes de gouvernance centralisés. Le résultat ? Des API shadow, orphelines et zombie, des vecteurs séduisants pour les acteurs malveillants.
Lister les vulnérabilités et risques des API sans contexte freine le développement et constitue en soi un problème de sécurité. Malheureusement, c’est précisément ce que font les outils de sécurité des API traditionnels.
Pour des environnements informatiques rapides et multifournisseurs, les entreprises ont besoin d’une toute nouvelle approche de l’API security posture management et d’une plateforme de sécurité des API de pointe.
Top API Vulnerabilities: How to Detect, Prioritize, and Prevent Real-World Risk
Application programming interfaces (APIs) enable communication between services, applications, and data systems—powering everything from mobile apps to large-scale enterprise platforms.
En savoir plus
Quels sont les indispensables d’un API security posture management solide ?
Voici quatre fonctionnalités non négociables à rechercher dans une solution d'API security posture management.
1. Une découverte des API et une gestion d’inventaire complètes
La découverte des API dans le cloud se révèle difficile en raison des passerelles non gérées, de l’éparpillement multi-cloud, des workloads éphémères, des API shadow et zombie, et des services tiers. Une découverte efficace combine :
la télémétrie runtime ;
les logs des passerelles ;
les spécifications OpenAPI ;
les code repositories ;
l’analyse de la surface d’attaque externe.
Chaque méthode a ses forces et ses limites : la télémétrie runtime capte le trafic actif, les logs des passerelles révèlent les endpoints gérés, et l’analyse du code et de l’IaC repère les API avant leur déploiement. Privilégiez les outils qui intègrent plusieurs sources pour réduire les angles morts.
Et souvenez-vous : une installation complexe est à proscrire dans le cloud. Les approches agentless en priorité, avec des capteurs runtime légers en option, passent le mieux à l’échelle.
Que rechercher d’autre dans une solution de découverte des API ? La capacité à corréler divers facteurs de risque, propres au cloud comme au métier, pour prioriser les problèmes stratégiques compte avant tout. Votre meilleur choix ? Un outil capable de classer les API selon leur niveau d’exposition, la sensibilité des données, leur criticité métier et leurs exigences d’authentification.
2. Une évaluation et une priorisation des vulnérabilités fondées sur le risque
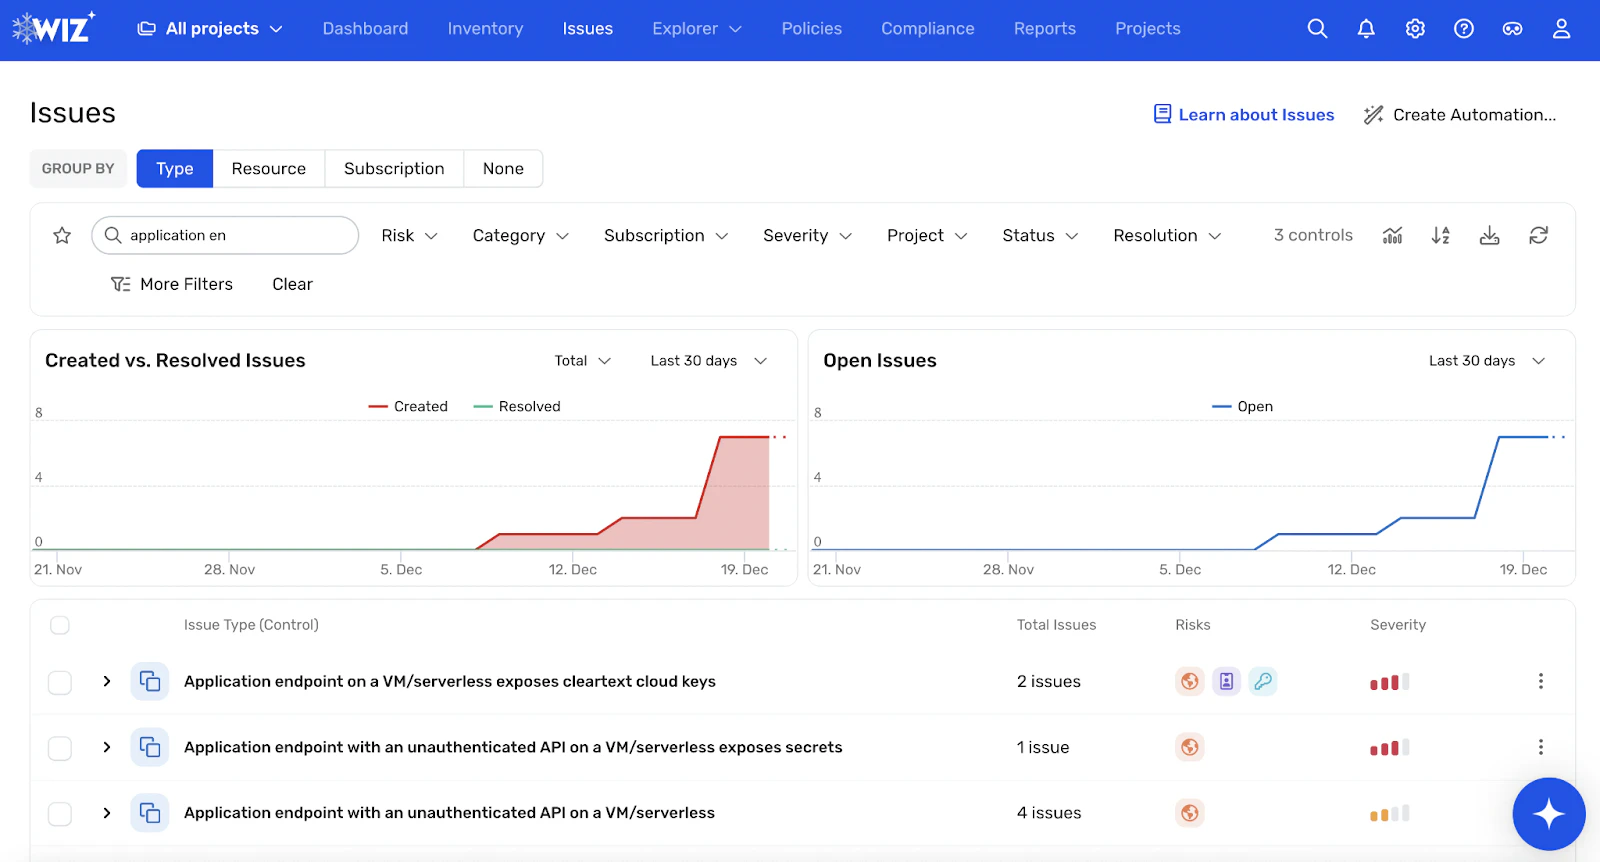
Ironie du sort, un outil qui traite tous les risques d’API de la même façon devient lui-même une vulnérabilité. Vous avez besoin d’un outil qui dépasse les scores de risque rudimentaires ou les notes de gravité des vulnérabilités. Comme nous l’avons vu, l’outil idéal comprend et cartographie la façon dont les différents risques d’API se connectent aux données et processus critiques du métier. Une API mal configurée reliée à un S3 bucket qui contient des informations de santé protégées représente un risque critique. Par ailleurs, une API mal configurée sans exposition réelle peut être dépriorisée.
Les meilleurs outils de sécurité des API offrent une couverture runtime complète. Détecter les problèmes de sécurité à l’exécution compte, car les équipes voient comment les défauts de code des API finissent par se manifester en runtime. Retenez aussi que les outils qui intègrent des flux de threat intelligence fiables se comportent nettement mieux face aux menaces sur les API.
3. Une surveillance comportementale et une détection des anomalies
De bons outils vous permettent d’établir des références de sécurité des API pour éliminer les menaces avant qu’elles ne s’aggravent. Autrement dit, une fois que votre outil sait à quoi ressemble une activité d’API sûre, il signale tout écart. Les outils basés sur les signatures rendent service, mais ils ciblent les schémas d’attaque connus. De plus, ils passent parfois à côté des abus d’identifiants nouveaux ou discrets, comme le credential stuffing.
Voyez les choses ainsi : plus les capacités de ML d’un outil de sécurité des API sont avancées, plus il corrèle et contextualise les risques efficacement. Donc, pour distinguer les vraies menaces d’API d’un mur de bruit à faible risque, il vous faut un outil doté de capacités de ML de pointe.
Autre atout décisif ? Une solution capable de relier les failles d’API aux lacunes IAM : c’est essentiel pour détecter la privilege escalation et le lateral movement dans le cloud.
4. L’application des politiques et la remédiation automatisée
Couvrir tout le cycle de vie des API exige un outil qui offre :
Des moteurs de politiques robustes : ils prennent en charge des modèles d’autorisation comme RBAC et ABAC. Ils imposent le mTLS pour l’authentification entre services et gèrent la rotation et l’expiration des jetons. Aussi, ils fixent des limites de taille et de débit des requêtes, et valident les entrées face aux schémas OpenAPI. Intégrez la policy as code dans les pipelines CI/CD avec des points de contrôle bloquants. Puis, prévoyez des exceptions conviviales pour les développeurs, des commentaires de PR et des dérogations à durée limitée pour éviter les frictions.
Des capacités de remédiation automatisée : vérifiez si l’outil bloque les requêtes malveillantes sans intervention humaine. Déclenche-t-il des runbooks de réponse aux incidents ? Si la réponse est non, cet outil ne convient pas aux environnements cloud rapides.
Une unification CI/CD : les outils qui s’intègrent facilement aux pipelines CI/CD garantissent que les contrôles pilotés par les politiques sont intégrés à tout le cycle de développement. Cela aide les équipes DevOps à détecter les problèmes tôt.
Au moment de votre sélection, retenez qu’un outil qui tue la productivité devient contre-productif. La sécurité des API soutient le développement, elle ne l’entrave pas.
Watch 12-minute Demo
Learn about the full power of the Wiz cloud security platform. Built to protect your cloud environment from code to runtime.
Watch now
Quelles sont les bonnes pratiques d’API security posture management ?
Un API-SPM solide repose sur quelques pratiques fondamentales, de la gouvernance inter-équipes au choix des bonnes métriques. Les recommandations suivantes vous aident à les mettre en place.
Favoriser la collaboration inter-équipes autour de la sécurité des API
Un API security posture management réussi exige une coopération transverse et une responsabilité partagée entre les équipes de sécurité, de conformité, de développement et d’infrastructure.
Vos prochaines actions :
Mettez en place des fonctions de pilotage et définissez les rôles et responsabilités, pour que les API soient sécurisées et suivies à chaque étape du pipeline.
Intégrez la sécurité des API aux workflows CI/CD, pour que les développeurs restent responsables des API qu’ils créent.
Planifiez des réunions de haut niveau avec les dirigeants et les responsables de la sécurité. L’objectif est de vérifier que vous investissez dans les bons outils de sécurité des API et que le ROI demeure sain.
Automatiser et appliquer les politiques de sécurité des API
Adoptez une stratégie pilotée par les politiques pour introduire des contrôles comme l’authentification, l’autorisation, la limitation de débit et la gestion des jetons. Pour déployer ces contrôles à grande échelle, appuyez-vous sur les service meshes et les passerelles d’API.
Souvenez-vous : la conception et l’application manuelles des politiques d’API entraînent une dérive dans le cloud. Automatisez donc partout où c’est possible.
Analyser et inventorier les API cloud en continu
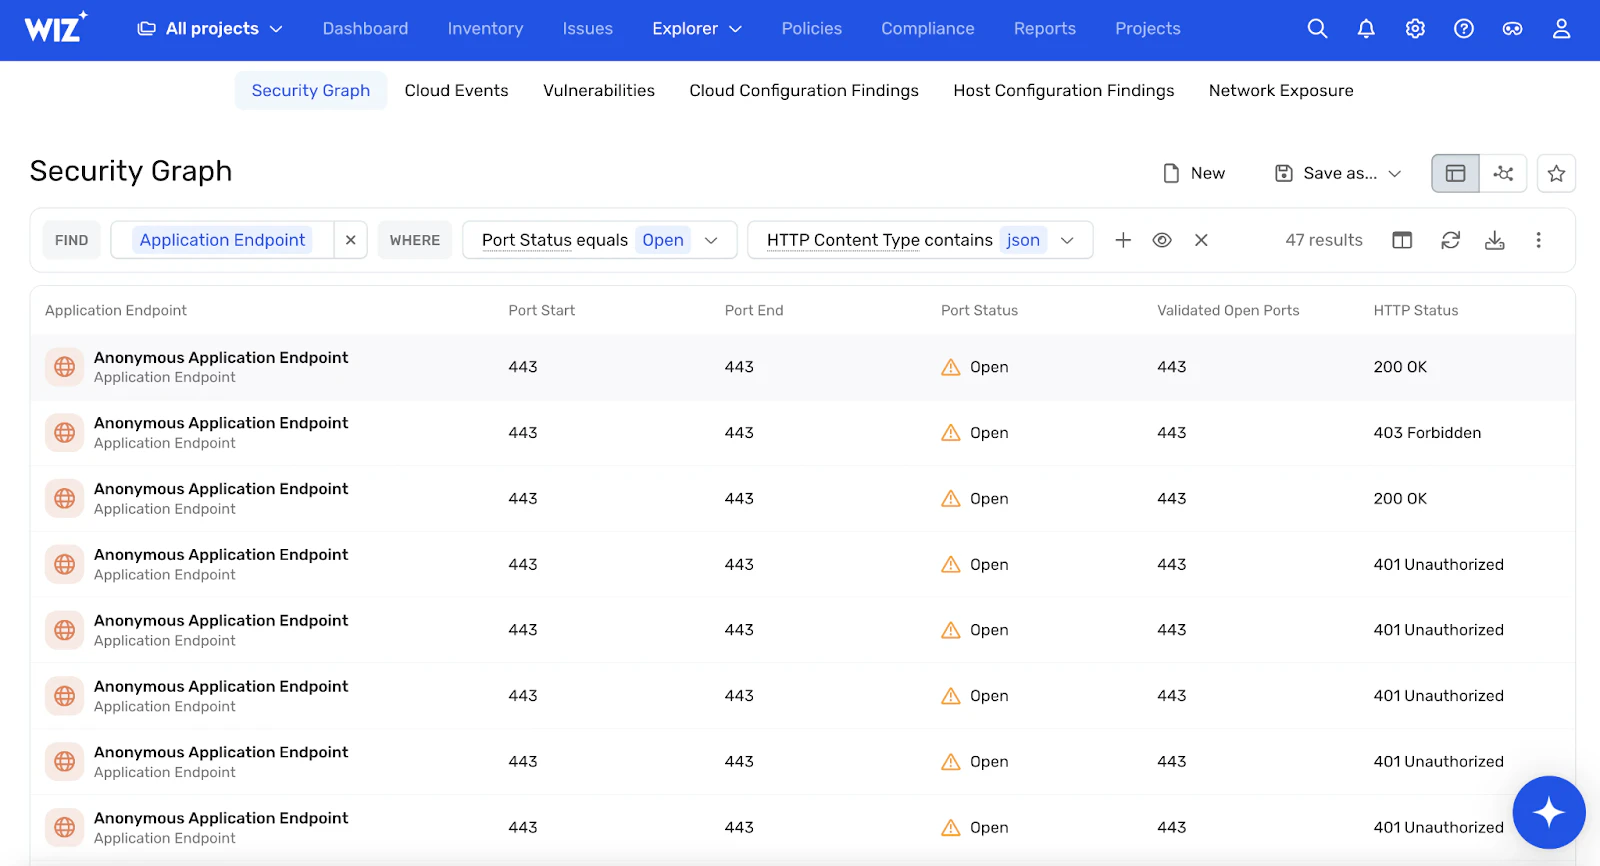
Autre clé d’un API security posture management solide : l’analyse continue et l’inventaire complet des endpoints d’API, y compris les API shadow, actives, dormantes et orphelines. Seul un inventaire automatisé garantit qu’aucun endpoint n’échappe à votre suivi à mesure que l’environnement évolue.
Une fois toutes les API de votre environnement identifiées, reliez-les aux autres ressources et risques du cloud. L’inventaire ne se résume pas à une longue liste d’endpoints : classez les API et les risques associés selon leur sensibilité et leur criticité.
Consolider l’API-SPM dans votre stack de sécurité cloud existante
Une sécurité des API offrant une vision d’ensemble dans les environnements cloud fédérés n’est possible que si votre outil se connecte au reste de votre stack technique. Pour une priorisation précise des risques d’API, il faut aussi vous relier aux autres outils de sécurité cloud. Commencez par les fondamentaux :
Gardez à l’esprit que la force de votre programme d’API security posture management dépend largement de la qualité des données de menace qu’il exploite. Vérifiez donc que vos outils sont enrichis des meilleurs flux de threat intelligence cloud, les plus à jour.
Choisir les bonnes métriques de sécurité des API
Des métriques d’API security posture management mesurables et exploitables sont essentielles à une amélioration continue. Suivez des métriques comme :
le MTTD ;
le MTTR ;
le temps de résolution des vulnérabilités ;
la couverture globale des API ;
le volume de faux positifs.
Et ne vous contentez pas de chiffres médiocres. Concevez le programme d’API security posture management le plus robuste possible, et servez-vous des bonnes métriques pour vérifier que vous êtes sur la bonne voie.
API management: Fundamentals for cloud security teams
API management is about how you actually govern and protect your cloud app's biggest attack surface—your APIs—from day one.
En savoir plus
Comment Wiz permet-il un API security posture management complet ?
L’API security posture management dans le cloud n’a rien d’évident, d’où l’intérêt d’une capacité cloud-native comme Wiz API Security Posture Management (API-SPM). Celle-ci est conçue pour découvrir, évaluer et prioriser le risque des API dans des environnements cloud dynamiques.
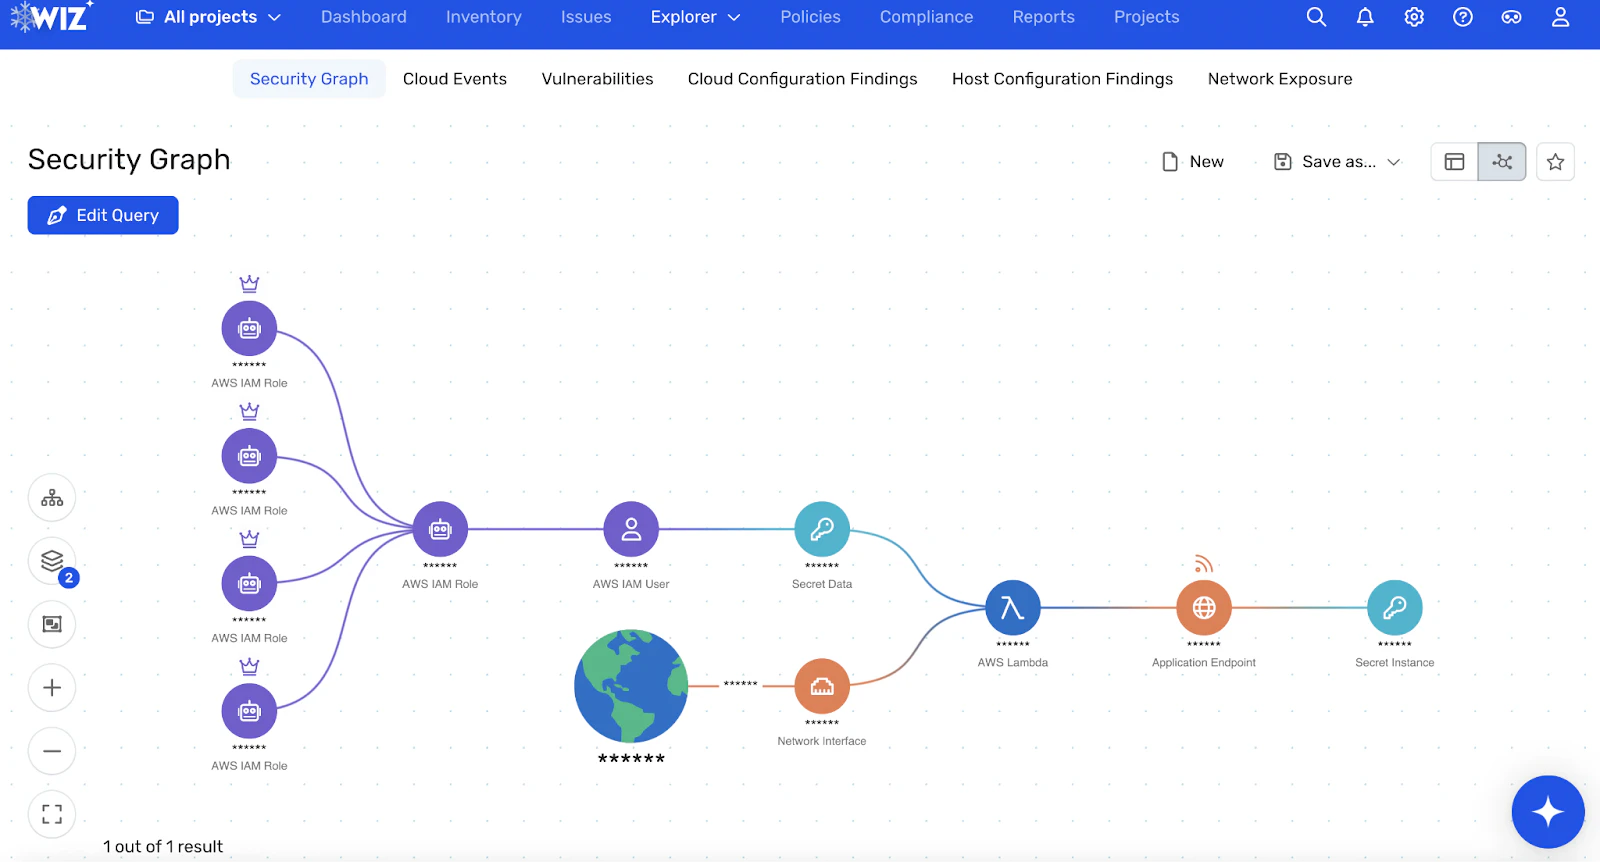
Wiz API-SPM, qui fait partie de Wiz Cloud, donne aux équipes une visibilité complète des API. Il offre également une gestion proactive du risque, un tri précis des problèmes et des workflows en libre-service. Ceux-ci aident les développeurs à sécuriser les API qu’ils construisent et exploitent.
L’approche de sécurité des API de Wiz Cloud s’articule autour de plusieurs couches :
Découverte : Wiz inventorie chaque API de votre cloud.
Évaluation des risques : le Dynamic Scanner de Wiz analyse de façon proactive les endpoints d’API pour repérer l’exposition publique et les risques.
Combinaisons toxiques : Wiz met en contexte les risques cloud avec les caractéristiques des API, comme les données sensibles, l’exposition externe, le flux d’autorisation et les ressources d’hébergement. Il identifie les problèmes d’API les plus critiques à traiter.
Validation de l’exposition : Wiz Attack Surface Management vérifie si une API est réellement exposée et accessible depuis Internet. Cette approche aide les équipes à se concentrer sur les chemins d’attaque exploitables plutôt que sur une longue liste de constats théoriques.
Mappage du code au runtime : Wiz retrace les problèmes runtime des API jusqu’à leur source, ce qui accélère nettement les workflows de remédiation.
Et ce n’est là qu’un aperçu. Wiz API-SPM prend aussi en charge la découverte, la modélisation des API et l’analyse des risques. Il inclut des fonctionnalités telles que :
l’inventaire des endpoints d’API ;
l’analyse de l’exposition externe ;
l’analyse des schémas ;
l’analyse des données sensibles ;
l’analyse des en-têtes d’autorisation ;
la détection des erreurs de configuration d’autorisation ;
les métriques d’API ;
le contexte des ressources d’hébergement.
Toutes ces capacités s’affichent dans un tableau de bord unifié de sécurité des API.
Avec Wiz API-SPM, la voie reste simple : vous découvrez vos API, puis vous triez les risques qui comptent réellement avant de corriger les problèmes qui pourraient s’aggraver.
Envie de le constater par vous-même ? Demandez une démo pour découvrir comment Wiz renforce votre API security posture management.
Secure your APIs with Wiz
Learn how Wiz gives security teams instant visibility into API exposure, misconfigurations, and attack paths — all in one platform.
