


Quel est le processus de réponse aux incidents ?
Le processus de réponse aux incidents est une séquence structurée de phases que les équipes de sécurité suivent pour détecter, contenir et se remettre d'incidents de sécurité. Bien qu'il existe plusieurs cadres, notamment le NIST, SANS, qui détaille les six phases du processus de gestion des incidents, et l'ISO 27035, ils partagent un fondement commun : la préparation, la détection, le confinement, l'éradication, la récupération et l'examen post-incident. Cet article décompose chaque phase, compare la manière dont les principaux cadres les abordent et fournit des conseils sur le choix de l'approche adaptée à votre organisation.
Un modèle de plan de réponse aux incidents exploitable
Un guide de démarrage rapide pour créer un plan de réponse aux incidents performant, conçu spécifiquement pour les organisations dotées de déploiements dans le cloud.

Quelles sont les étapes du cycle de vie de la réponse aux incidents ?
1. Préparation
La préparation renforce la capacité de votre organisation à réagir avant qu'un incident ne se produise, en reconnaissant que les contrôles de sécurité préventifs ne peuvent pas totalement éliminer la possibilité qu'emportent des données critiques. Cette phase se concentre sur la création des politiques, des équipes, des outils et des canaux de communication qui permettent une action rapide et coordonnée lorsque des menaces émergent.
Politique et développement de procédures : rédigez des politiques de réponse aux incidents, des plans et des procédures qui décrivent les rôles, les responsabilités et les actions à entreprendre lors d'un incident.
Constitution de l'équipe de réponse aux incidents : constituez une équipe aux compétences diverses, comprenant la sécurité réseau, l'analyse forensique, le domaine juridique et les relations publiques. Définissez des rôles et des responsabilités clairs pour chaque membre.
Formation et sensibilisation : menez régulièrement des exercices sur table et des simulations d'équipe rouge/équipe bleue pour garantir la préparation de l'équipe. Sensibilisez tous les employés à leur rôle dans la réponse aux incidents.
Outils et ressources : dotez l'équipe d' outils de réponse aux incidents tels que les logiciels experts en criminalistique numérique, les outils de surveillance réseau, les plateformes de communication et les modèles de documentation.
Communication plan : élaborez une stratégie de communication pour les parties prenantes internes et externes afin de garantir un partage d'informations précis et en temps opportun pendant un incident.
Les principaux défis lors de la préparation consistent à veiller à ce que tous les membres de l'équipe restent formés et familiers avec leurs rôles, et à maintenir le plan de réponse aux incidents à jour face à l'évolution des menaces et aux changements organisationnels.
2. Détection et analyse
La phase de détection et d'analyse permet à votre équipe d'identifier les incidents de sécurité potentiels et d'en déterminer la nature, la portée et l'impact. Cette phase transforme les alertes brutes en renseignements exploitables qui guident votre intervention.
Surveillance et journalisation : mettez en œuvre une surveillance et une journalisation continues du trafic réseau, de l'activité du système et du comportement des utilisateurs pour détecter les anomalies, les activités suspectes et les IOC comportementaux dans le cloud.
Identification des incidents : utilisez des systèmes de détection d'intrusion, des plateformes SIEM et des flux de renseignements sur les menaces pour identifier les incidents potentiels, y compris les campagnes de hameçonnage émergentes.
Triage : hiérarchisez les incidents en fonction de leur gravité, de leur impact et de leur risque d'escalade. Classez les incidents et attribuez-les aux équipes de réponse appropriées.
Enquête : effectuez une analyse détaillée pour déterminer la cause racine, le point d'entrée et la portée de l'incident. Examinez les journaux, le trafic réseau et les systèmes touchés.
Documentation : consignez toutes les constatations, décisions et mesures prises lors de la phase d'analyse pour référence future et amélioration des processus.
Les plus grands défis ici consistent à faire la distinction entre les faux positifs et les incidents réels, et à recueillir des informations suffisantes et exactes pour une analyse approfondie.
3. Confinement
Le confinement empêche l'incident de se propager pendant que vous enquêtez et vous préparez à l'éradication. L'objectif est de limiter les dommages sans détruire les preuves ni perturber les activités commerciales plus que nécessaire.
Courtterme (confinement à court terme) : Mettez en œuvre des mesures immédiates pour limiter l'impact, telles que l'isolement des systèmes affectés, le blocage des adresses IP malveillantes ou la désactivation des comptes compromis.
Longterme (confinement à long terme) : Élaborez des stratégies pour maintenir le confinement tout en identifiant et en éradiquant la cause racine. Cela peut impliquer la mise en place d'une surveillance supplémentaire ou le déploiement de correctifs temporaires.
Le principal défi lors du confinement est de trouver un équilibre entre rapidité et précision. Agir trop rapidement sans analyse peut entraîner une perte de données, tandis qu'attendre trop longtemps permet à la menace de se propager.
4. Éradication
L'éradication supprime la cause racine de l'incident après que le confinement a stoppé sa propagation. Alors que le confinement isole la menace, l'éradication l'élimine entièrement de votre environnement.
Suppression de la cause racine : Identifiez et supprimez la cause de l'incident, telle qu'un logiciel malveillant, un accès non autorisé ou des vulnérabilités exploitées.
Durcissement du système : Appliquez des correctifs de sécurité, reconfigurez les systèmes et renforcez les contrôles de sécurité pour éviter toute récidive.
La vérification est essentielle lors de l'éradication. Avant de passer à la phase de récupération, confirmez que tous les systèmes affectés sont propres et exempts de tout vestige de l'incident.
5. Récupération
La récupération rétablit le fonctionnement normal des systèmes et services affectés une fois la menace éradiquée. Cette phase nécessite une validation minutieuse pour s'assurer que l'incident est réellement résolu avant de reprendre les activités normales.
Restauration du système : Restaurez les systèmes affectés à l'aide de sauvegardes ou d'installations propres. Assurez-vous qu'aucunはず trace de l'incident ne subsiste.
Validation : Vérifiez que les systèmes fonctionnent correctement et en toute sécurité. Effectuez une surveillance supplémentaire pour confirmer que la menace a été entièrement éradiquée.
Activité continuité : Restaurez les activités commerciales avec un minimum de perturbations et remettez tous les services critiques en ligne.
Les principaux défis consistent à s'garantir que les systèmes restaurés sont entièrement sécurisés et fonctionnels tout en minimisant les temps d'arrêt et les perturbations des opérations commerciales.
6. Activité post-incident
L'activité post-incident boucle la boucle en examinant ce qui s'est passé et en réinjectant les leçons apprises dans votre phase de préparation. C'est ici que la réponse aux incidents devient un cycle d'amélioration continue plutôt qu'une simple liste de contrôle ponctuelle.
Analyse post-mortem : Effectuez un examen approfondi documentant ce qui s'est passé, comment cela a été détecté, comment cela a été géré et quels ont été les résultats.
Leçons apprises : Identifiez les enseignements tirés de l'incident et intégrez-les dans les politiques, procédures et programmes de formation. Mettez à jour les mécanismes de détection et les contrôles de sécurité sur la base des conclusions.
Rapports : Préparez des rapports détaillés pour la haute direction, les services juridiques et les organismes de réglementation. Assurez-vous que les rapports sont clairs, précis et exploitables.
Mises à jour des politiques et procédures : Révisez les politiques et procédures de réponse aux incidents sur la base des conclusions de l'analyse post-mortem.
Formation et sensibilisation : Utilisez les enseignements tirés de l'incident pour améliorer les programmes de formation et accroître la sensibilisation à la sécurité dans toute l'organisation.
Les défis ici incluent de s'assurer que toutes les informations pertinentes sont saisies et analysées, et de communiquer efficacement les leçons apprises à toutes les parties prenantes afin qu'elles soient réellement mises en œuvre.
Besoin d'un point de départ pour élaborer ou affiner votre plan de réponse aux incidents ? Commencez avec notre modèle gratuit de réponse aux incidents – un exemple pratique et prêt pour le cloud pour vous aider à avancer plus rapidement.
Regardez Wiz défendre en action
Découvrez comment les signaux d'exécution corrélés, les journaux cloud et les chronologies d'attaque automatisées aident les équipes de réponse aux incidents à passer de la détection au confinement en quelques minutes

Étapes de RI par cadre de réponse aux incidents
Plusieurs cadres établis guident les processus de réponse aux incidents, chacun avec une terminologie et un accent légèrement différents. Les activités principales restent cohérentes d'un cadre à l'autre, mais la manière dont elles sont organisées et hiérarchisées varie en fonction de l'origine du cadre et du public visé.
Les cadres les plus importants comprennent la publication spéciale NIST 800-61, qui aide les organisations à intégrer les recommandations de réponse aux incidents de cybersécurité, le manuel du SANS Institute pour la gestion des incidents, la norme ISO/IEC 27035 et le cadre MITRE ATT&CK. Le tableau ci-dessous montre comment chaque cadre structure ses phases.
| NIST | SANS | ISO/IEC | Mitre |
|---|---|---|---|
|
|
|
|
Principales différences entre les cadres
Bien que ces cadres partagent des thèmes communs, leurs différences importent lors du choix de l'un d'eux pour votre organisation :
Niveau de détail : SANS et MITRE proposent des étapes plus granulaires, tandis que NIST combine certaines phases telles que le confinement, l'éradication et la récupération en une seule et même étape.
Orientation : NIST met l'accent sur la détection et l'analyse, en consacrant des orientations importantes à ces domaines. SANS et MITRE accordent une importance plus équilibrée à l'ensemble des phases.
Amélioration continue : ISO/IEC 27035 et SANS incluent explicitement une phase « Leçons tirées », soulignant la nature cyclique de la réponse aux incidents.
Portée : ISO/IEC 27035 adopte une approche plus large, intégrant la gestion des incidents dans le système global de management de la sécurité de l'information.
Flexibilité : Le cadre de MITRE est conçu pour s'adapter plus facilement à différents types d'incidents et de structures organisationnelles.
Choisir le bon processus de réponse aux incidents
Le choix d'un cycle de vie de réponse aux incidents dépend du contexte de votre organisation, mais n'oubliez pas qu'une exécution cohérente importe plus que le cadre choisi. Tenez compte de ces facteurs lors de votre prise de décision :
Exigences réglementaires : Certains secteurs imposent le respect de cadres spécifiques. Les agences gouvernementales privilégient souvent le NIST en raison de son alignement sur les directives fédérales.
Taille et structure de l'organisation : Les grandes organisations peuvent tirer parti des cadres plus détaillés de SANS ou de MITRE, tandis que les équipes plus restreintes peuvent préférer l'approche concise du NIST.
Types d'incidents : Si votre organisation fait face à une grande variété d'incidents, le cadre flexible de MITRE pourrait s'avérer plus adapté, offrant une base de connaissances accessible mondialement sur les tactiques des attaquants basées sur des observations réelles.
Intégration avec les processus existants : Considérez dans quelle mesure chaque cadre s'aligne avec vos opérations de sécurité actuelles et votre système de management de la sécurité de l'information.
Expertise de l'équipe : Les équipes plus expérimentées préféreront peut-être la flexibilité de MITRE, tandis que celles qui débutent dans les processus formels de RI (Réponse aux Incidents) bénéficieront davantage de l'approche structurée du NIST.
Accent mis sur l'amélioration continue : Si votre organisation accorde la priorité à l'optimisation continue, des cadres comportant des phases explicites de « Leçons apprises » (Lessons Learned), tels que SANS ou ISO/IEC 27035, pourraient être préférables.
Comment Wiz prend en charge la réponse aux incidents dans le cloud
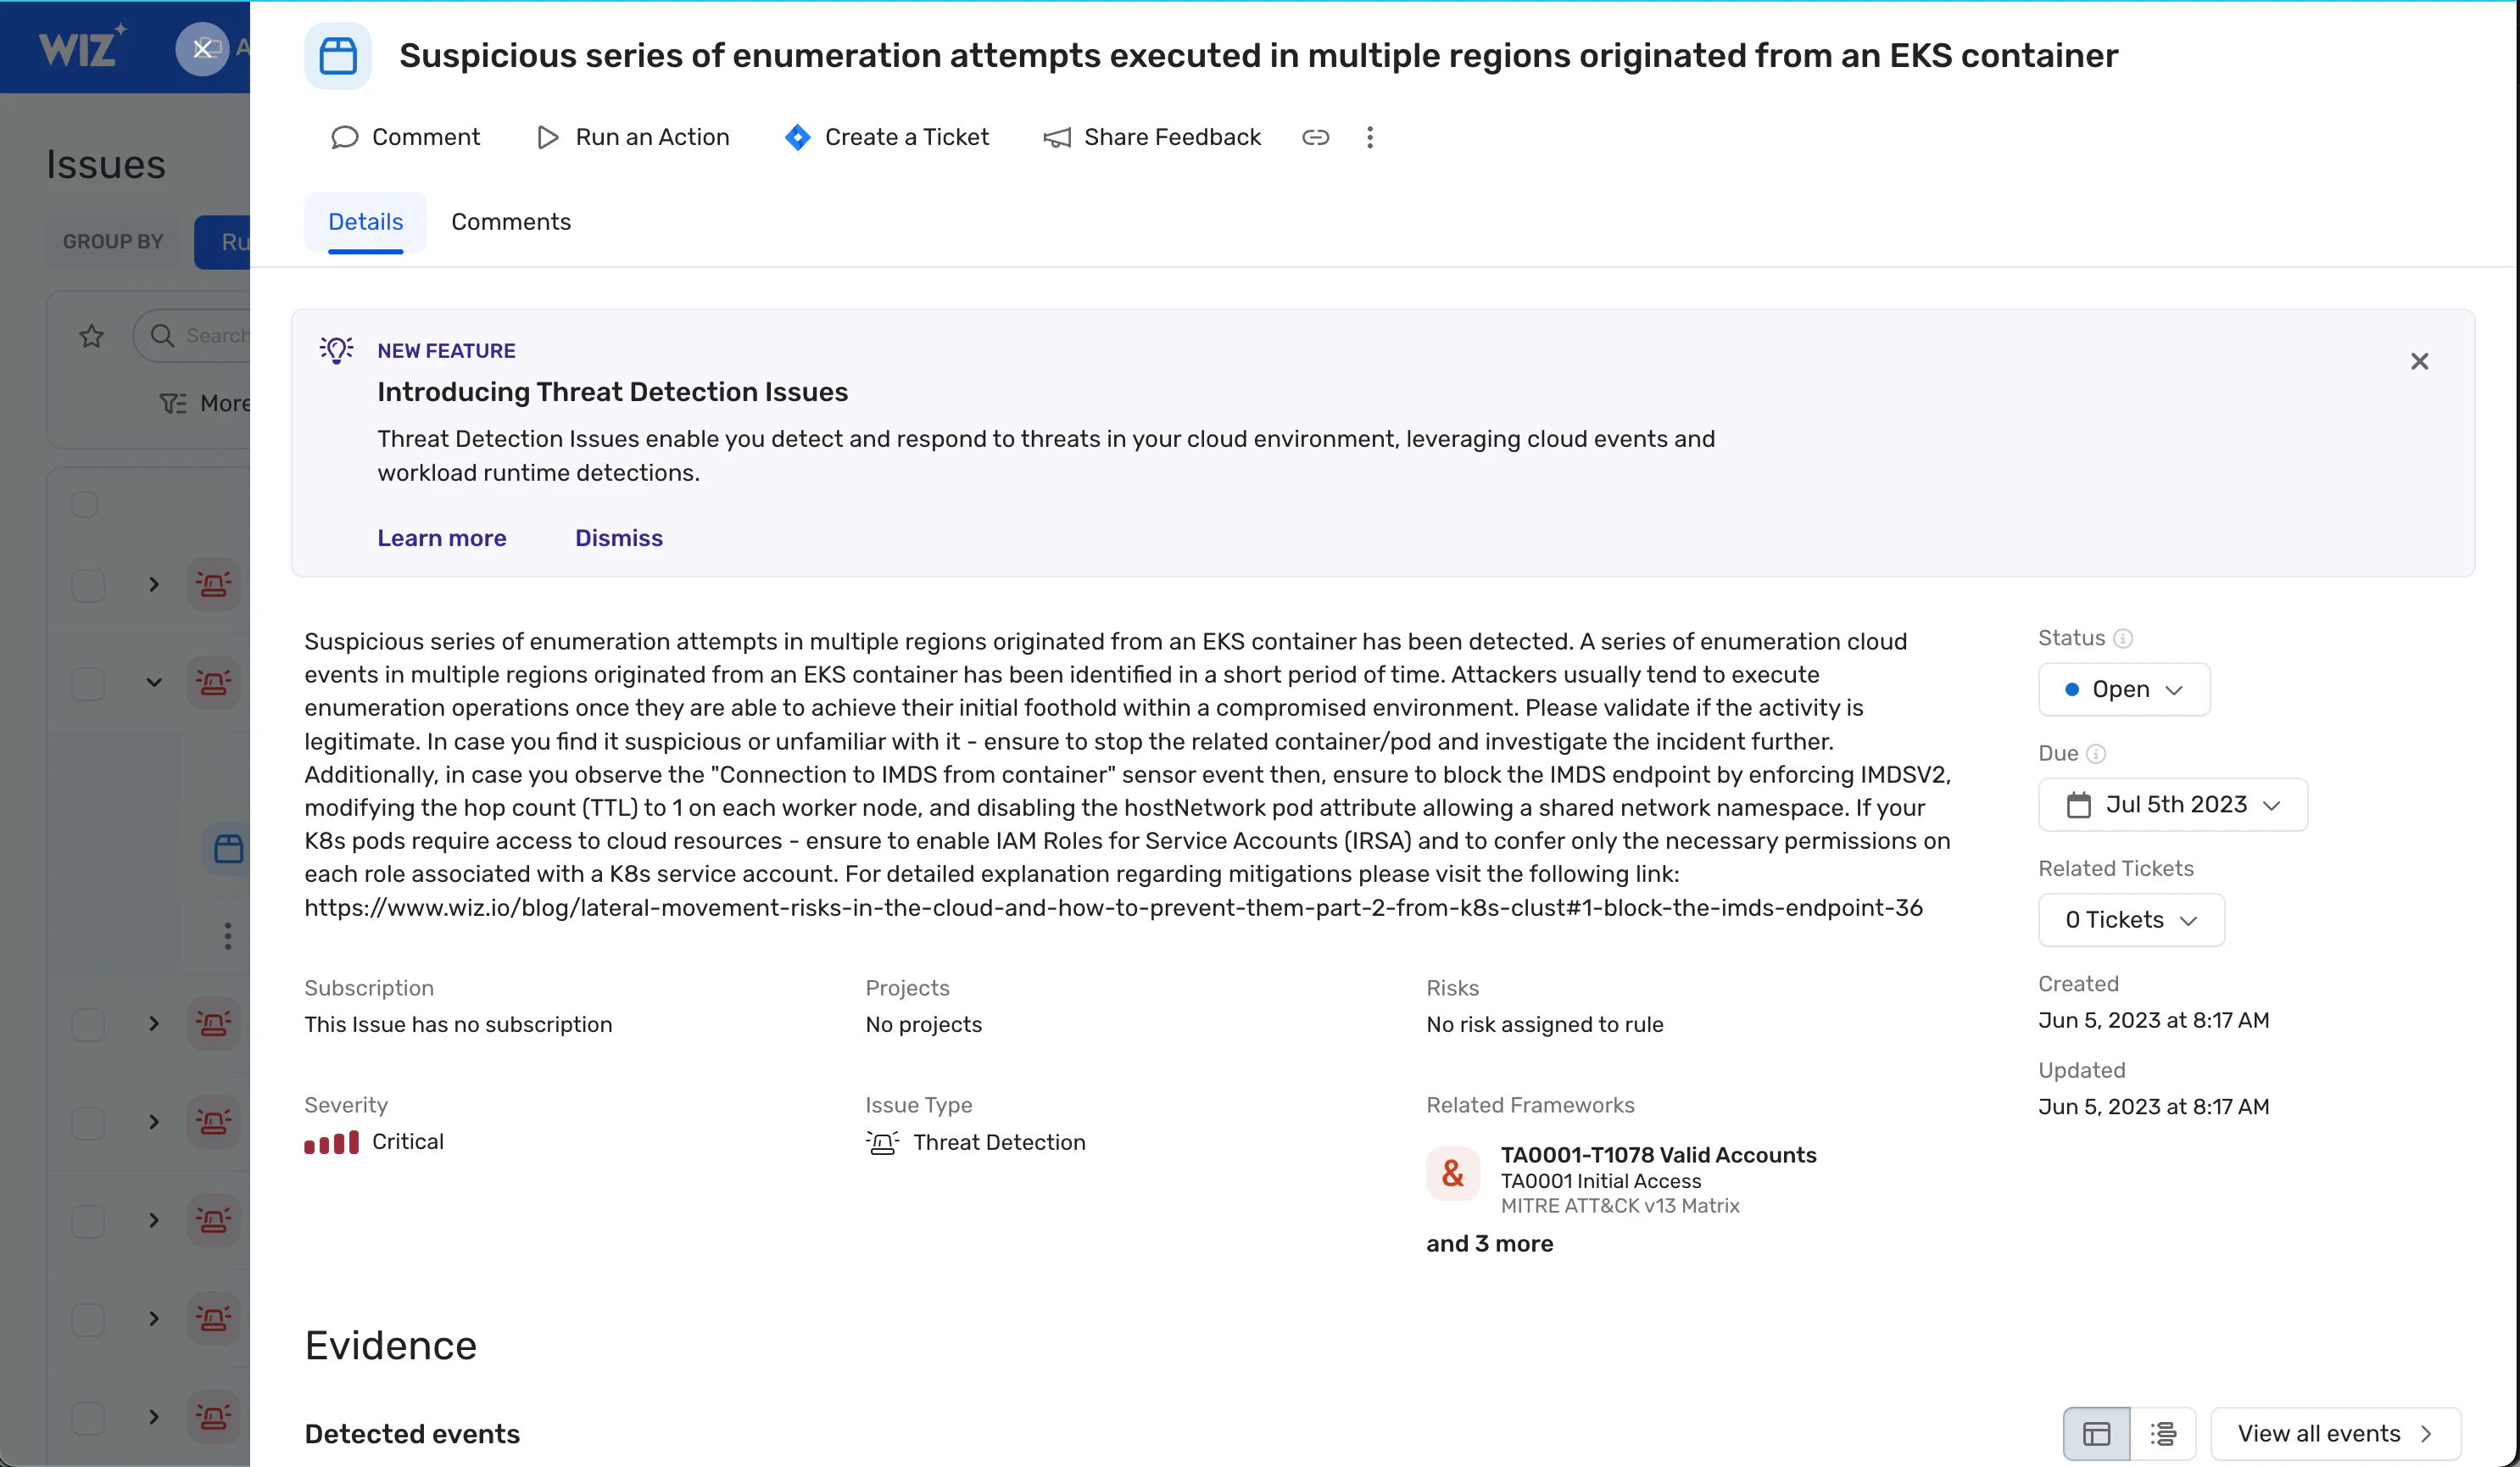
Les environnements cloud présentent des défis uniques en matière de RI que les cadres traditionnels ne traitent pas entièrement, en particulier en ce qui concerne la gouvernance, la responsabilité partagée et la visibilité. Les charges de travail sont éphémères, les preuves peuvent disparaître en quelques minutes et les enquêtes s'étendent sur plusieurs comptes et services cloud. Wiz Defend est conçu pour répondre à cette réalité en offrant des fonctionnalités qui rationalisent la réponse aux incidents dans les environnements cloud :
Détection et réponse dans le cloud (CDR) : C'est la base des capacités de réponse aux incidents de Wiz, offrant la détection des menaces en temps réel, ainsi que des actions d'investigation et de réponse.
Graphe de sécurité : Une représentation visuelle de l'infrastructure cloud qui aide à identifier les relations entre les ressources et les chemins d'attaque potentiels.
Scénarios de réponse automatisés : Des scénarios (playbooks) prédéfinis et personnalisables pour automatiser les tâches courantes de réponse aux incidents.
Analyse des causes profondes : Identifie la cause sous-jacente d'un incident pour faciliter une correction efficace.
Évaluation du rayon d'impact (Blast Radius) : Évalue l'impact potentiel d'une faille de sécurité afin de prioriser les actions de réponse.
Intervention sur incident native du cloud
Découvrez pourquoi les équipes des opérations de sécurité s'appuient sur Wiz pour détecter et contrer de manière proactive les menaces cloud en temps réel.
