

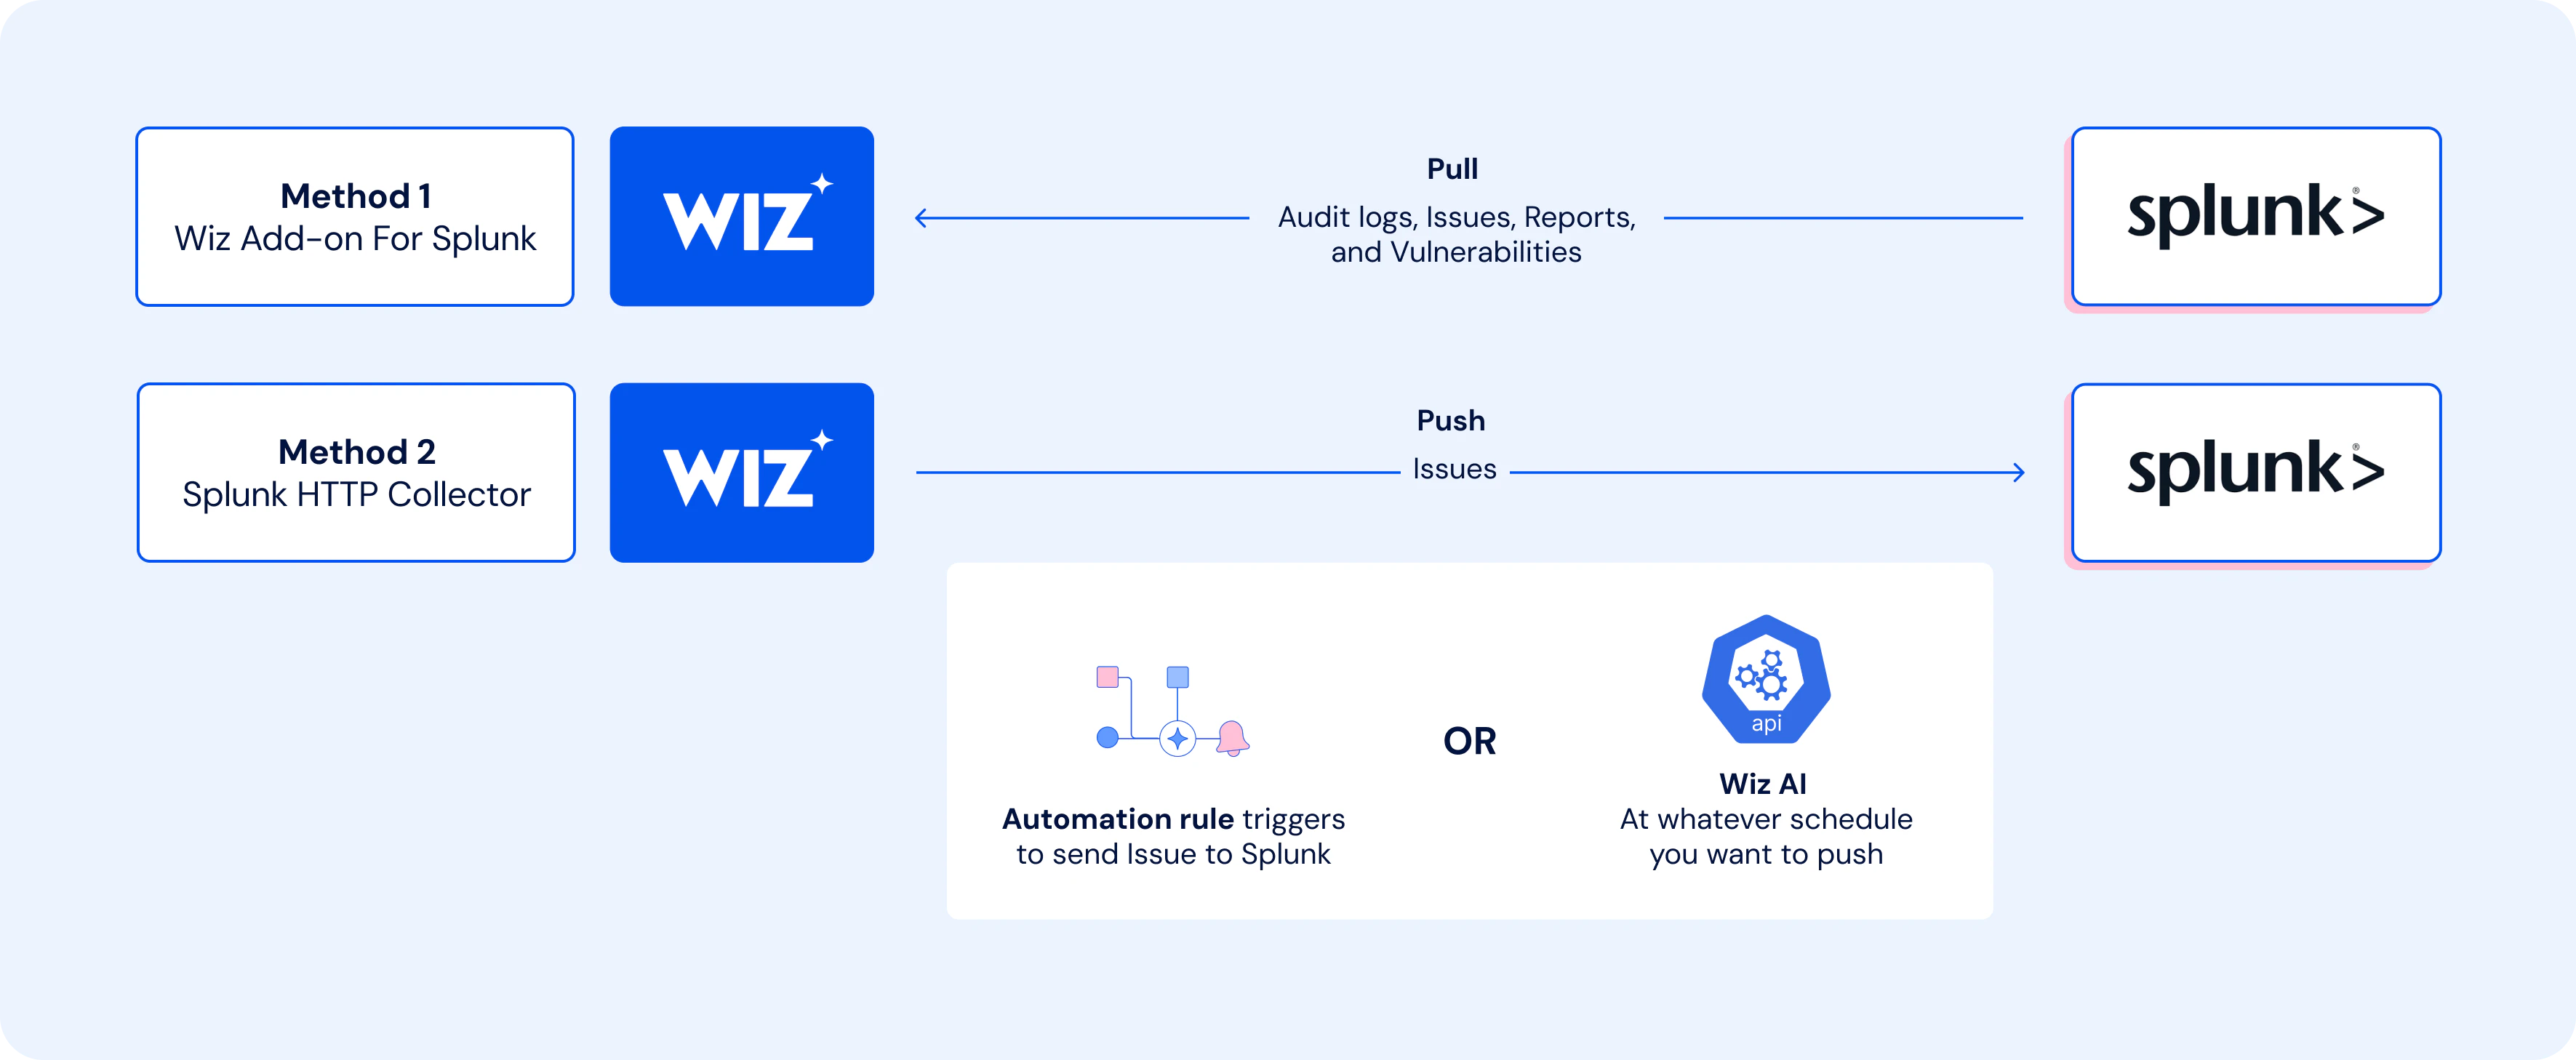

Aperçu de l’intégration
L’intégration de Wiz et de Splunk permet aux équipes de sécurité de détecter, d’enquêter et de répondre de manière transparente aux menaces natives du cloud.
Avantages de l’intégration
Visibilité centralisée de la sécurité: Consolidez les problèmes, les vulnérabilités et les journaux d’audit Wiz dans Splunk pour obtenir une vue unifiée des risques de sécurité dans les environnements cloud natifs.
Analyse améliorée des incidents: Utilisez les données contextuelles de Wiz, telles que les détails de l’application, du conteneur et des microservices, pour prendre en charge les flux de travail de réponse aux incidents et les enquêtes médico-légales de Splunk.
Détection de menace et réponse en temps réel: Exploitez les données de risque des ressources cloud de Wiz pour déclencher des alertes automatisées et des flux de réponse dans Splunk afin d’atténuer plus rapidement les menaces.
Suivi de l’avancement et rapports: Surveillez les indicateurs de sécurité clés, tels que les vulnérabilités ouvertes par gravité, la conformité aux SLA et la progression de la résolution, dans les environnements multicloud.
Intégration multicloud transparente: Analysez les données d’AWS, de GCP et d’Azure dans Splunk pour prendre en charge les opérations SOC natives du cloud.
Ensemble, c’est mieux
Wiz met en évidence les vulnérabilités critiques, les combinaisons toxiques et les données des journaux d’audit à partir des ressources cloud, tandis que Splunk fournit une plateforme centralisée pour la corrélation et l’analyse. Ce partenariat permet aux entreprises d’améliorer la réponse aux incidents, de suivre la progression de la remédiation et d’obtenir des informations exploitables dans les environnements multicloud. Ensemble, Wiz et Splunk rationalisent les opérations de sécurité du cloud, aidant les organisations à atténuer les risques plus rapidement et plus efficacement.Réponse aux incidents, suivez la progression de la correction et obtenez des informations exploitables dans les environnements multicloud. Ensemble, Wiz et Splunk rationalisent les opérations de sécurité du cloud, aidant les organisations à atténuer les risques plus rapidement et plus efficacement.

Aperçu des cas d’utilisation
Rationalisation de la gestion des incidents cloud-native
Les entreprises opérant dans des environnements complexes et multicloud doivent détecter et répondre aux menaces rapidement et efficacement. En intégrant la hiérarchisation avancée des risques de Wiz à la surveillance et à l’analyse centralisées de Splunk, les équipes peuvent rationaliser la détection, la réponse et la correction des incidents dans les infrastructures cloud natives.
Défi
Gestion de la sécurité du cloud à grande échelle
Données fragmentées: Les équipes de sécurité ont souvent du mal à corréler les données dans les environnements cloud, ce qui entraîne des angles morts dans la détection des menaces.
Contexte limité: L’identification des risques sans contexte suffisant, tels que les interconnexions entre les mauvaises configurations, les identités et les vulnérabilités, retarde l’efficacité de la réponse.
Rapports inefficaces: Le suivi manuel de la progression de la correction dans les environnements cloud prend du temps et est sujet à des erreurs.
Solution
Informations de sécurité unifiées avec Wiz et Splunk
L’intégration de Wiz et Splunk relève ces défis en :
Centralisation des données: Agrégation des vulnérabilités, des journaux d’audit et des problèmes de Wiz dans Splunk à des fins de corrélation et d’analyse.
Fournir des informations contextuelles: Enrichir les données Splunk avec le graphique de sécurité de Wiz pour visualiser les chemins d’attaque et les combinaisons toxiques.
Automatisation de la réponse aux menaces: Tirer parti des capacités d’automatisation de Splunk pour déclencher des alertes et des flux de travail en fonction des résultats de Wiz.
Amélioration de la production de rapports: Suivi des indicateurs clés, tels que la conformité aux SLA et la résolution des problèmes, afin de maintenir la visibilité sur la posture de sécurité.
Fournisseur de sécurité cloud ?
Devenez un partenaire technologique Wiz

Obtenez une démo personnalisée
Prêt(e) à voir Wiz en action ?
"La meilleure expérience utilisateur que j’ai jamais vue, offre une visibilité totale sur les workloads cloud."
"Wiz fournit une interface unique pour voir ce qui se passe dans nos environnements cloud."
"Nous savons que si Wiz identifie quelque chose comme critique, c’est qu’il l’est réellement."