The AI Security Summit
Join Figma, Perplexity, and Wiz to learn how to monitor rogue agents, automate triage, and secure code.
Nouveau modèle d’exploitation de l’IA pour la sécurité
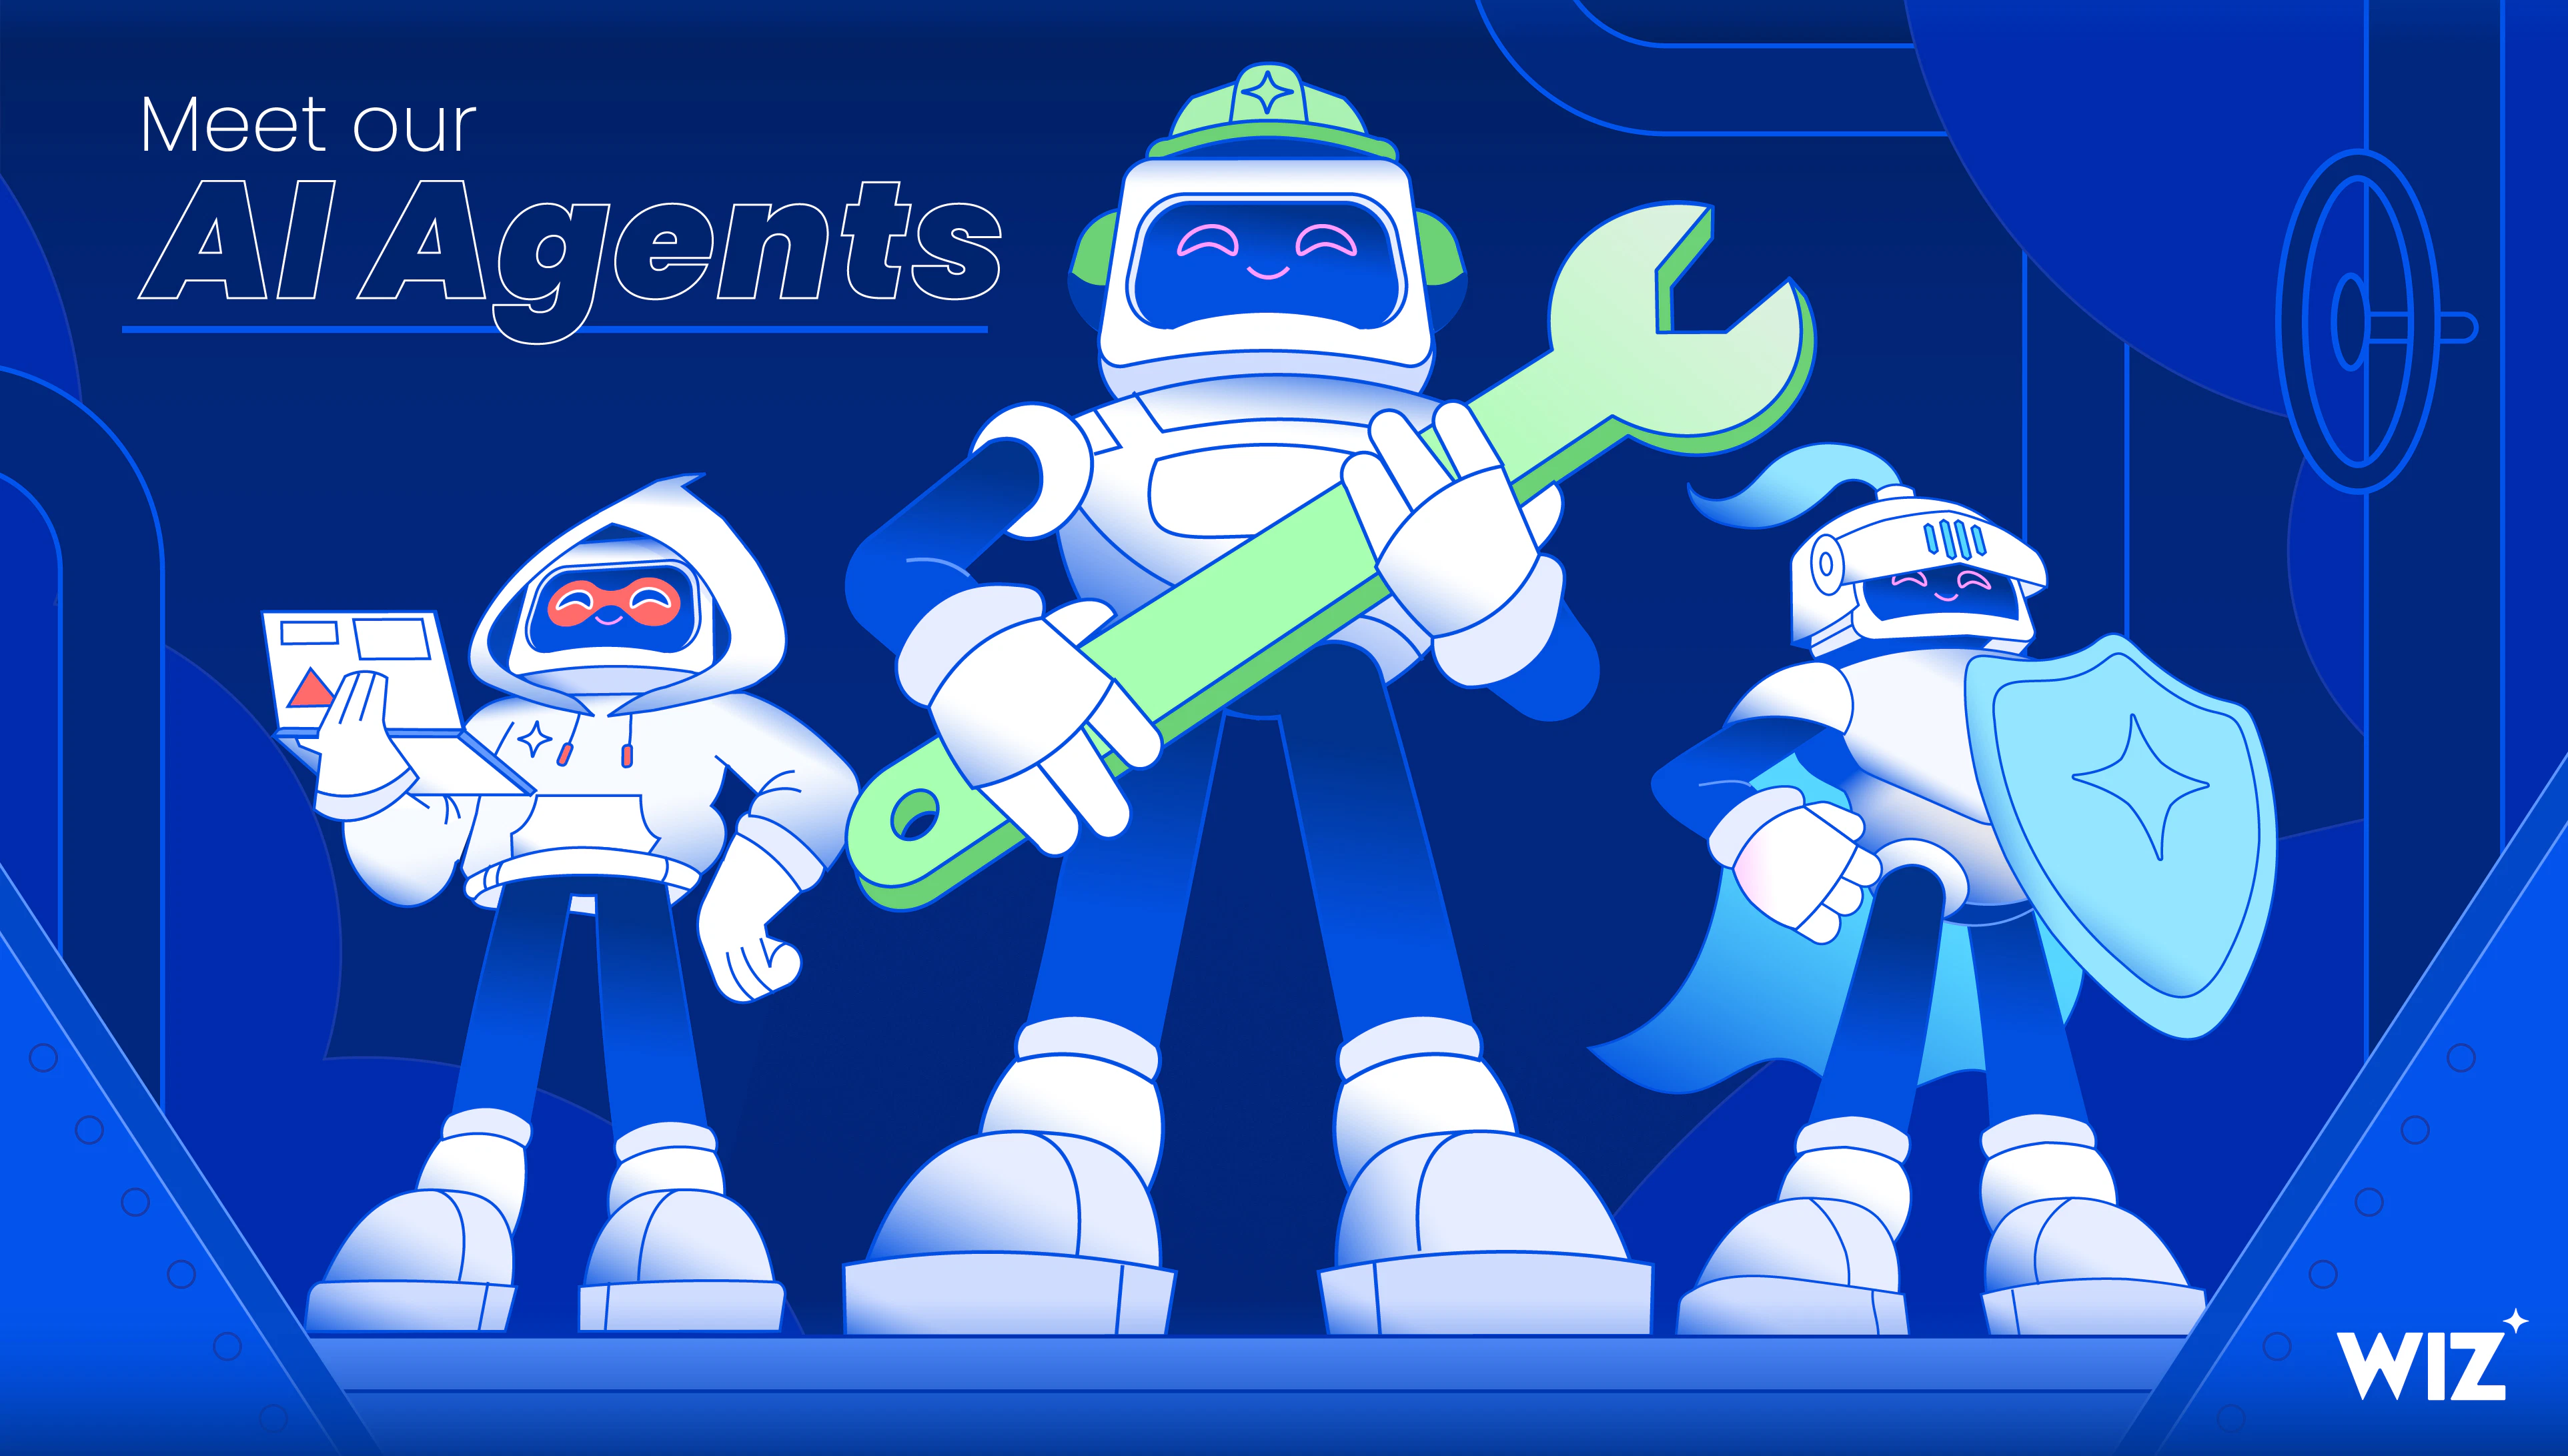
Faites évoluer l’impact de votre équipe avec des agents de sécurité spécialisés et Mika — votre compagnon IA omniprésent — le tout ancré dans le contexte du Wiz Security Graph.
Défense code-to-cloud alimentée par l’IA
Le multiplicateur de force de votre équipe : des agents IA spécialisés qui travaillent ensemble pour éliminer le travail manuel et accélérer chaque phase du cycle de vie de la sécurité.
Eh bien, eh bien… Un point d’arrivée exposé. Voyons jusqu’où cela va.
Simule en continu de véritables chemins d’attaque à travers votre cloud et votre pile d’IA pour prouver ce qui est réellement exploitable, éliminant le bruit théorique et mettant en lumière les risques qui comptent vraiment.
Mode détective activé… Voyons ce qui s’est vraiment passé.
Enquête de manière autonome sur les alertes dans le cloud et le code, corrélation des preuves de bout en bout et délivre un verdict clair et défendable avec un rayon de puissance maximal.
Bien joué. On va faire un critique.
Comble le fossé entre la recherche et la correction en générant une remédiation contextuelle à la source — poussant les équipes vers un risque critique zéro.
Visite guidée
Suivez la visite guidée interactive ci-dessous
Mika intègre l’intelligence du Wiz Graph et des agents spécialisés dans vos outils quotidiens, afin que vous puissiez prendre des décisions éclairées sans jamais quitter votre flux de travail.

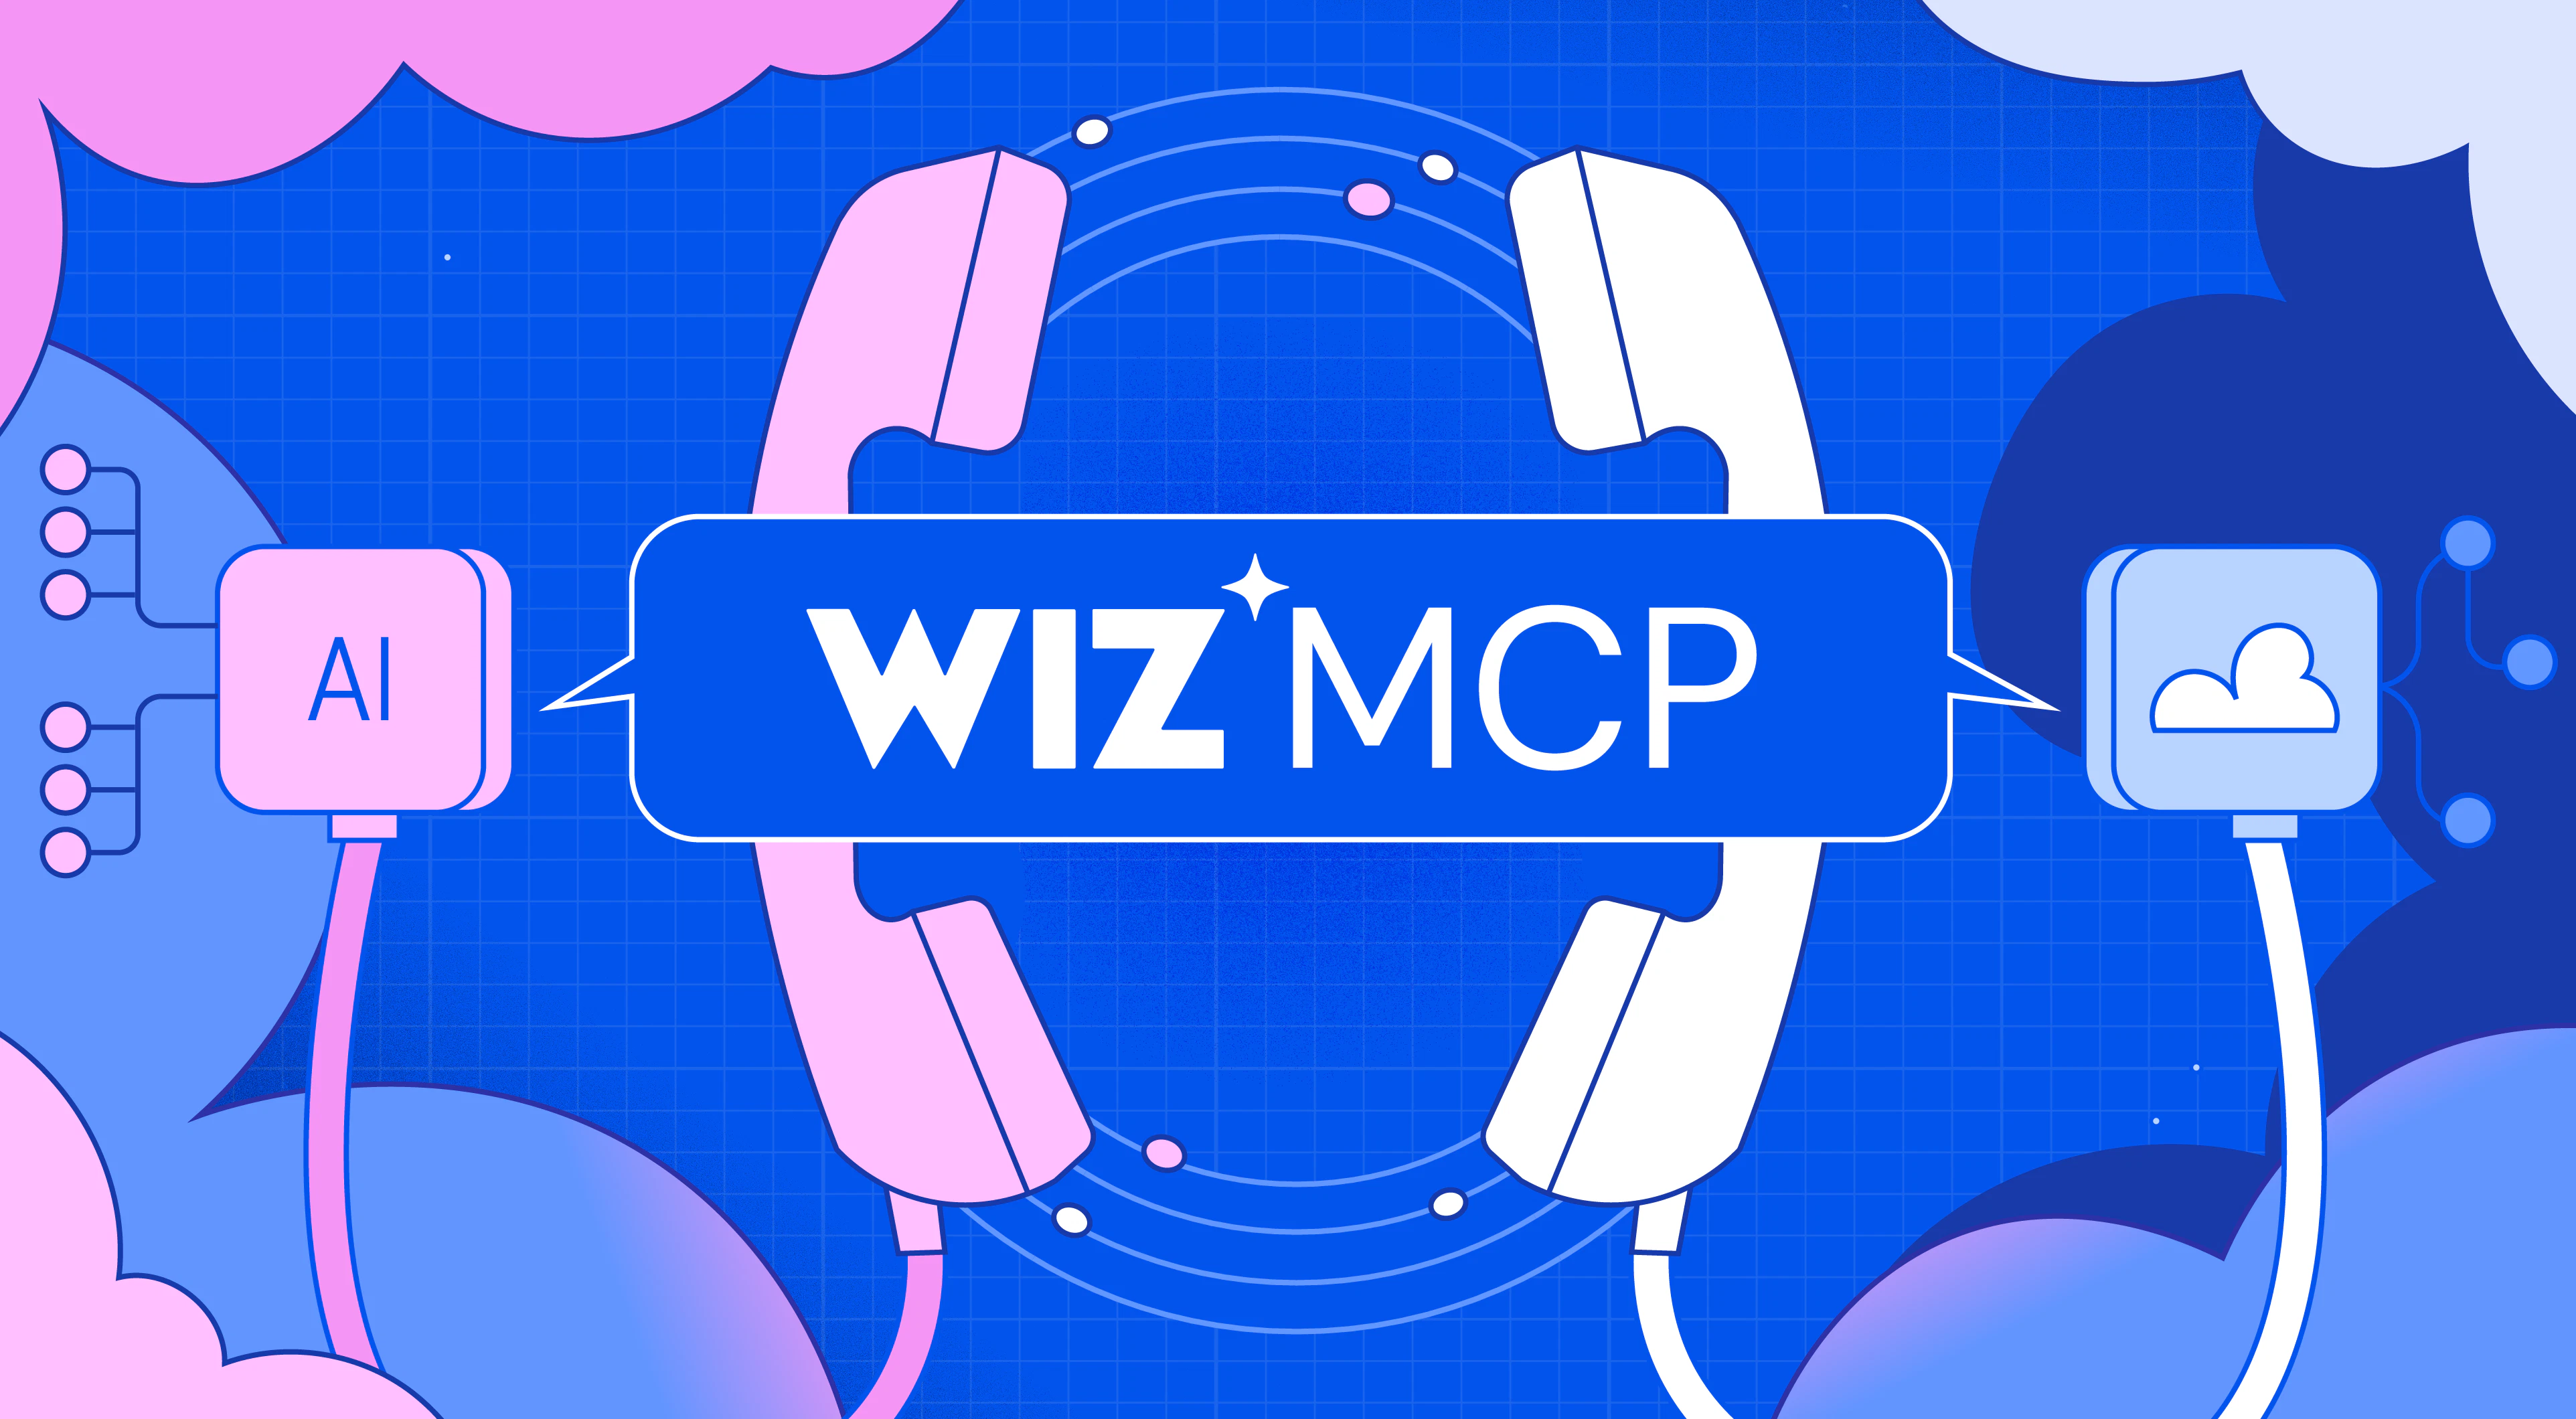
La passerelle vers l’automatisation personnalisée - Le serveur Wiz MCP vous permet de brancher le Security Graph directement dans vos agents personnalisés, vos bases de connaissances internes et vos IDE développeurs. Construisez des flux de travail personnalisés qui combinent l’intelligence Wiz avec vos données métier uniques pour automatiser la sécurité partout où vous travaillez.

Red Agent finds what humans miss. It caught critical authorization flaws across services where traditional testing and our bug bounty program came up short. We had continuous AI-powered attack surface testing on our roadmap. Wiz got there first, and did it better than we would have.

We are now fully relying on the Blue Agent for some of the low severity alerts. Instead of having a lot of tickets, it's just one task at the end of each shift — checking all those detections that have been closed by the Blue Agent. That is allowing our team to focus more on the advanced work.

The Green Agent creates a Jira ticket with the full description, attack path analysis, and remediation steps already populated. Developers have everything they need to act immediately.

What is most amazing about Red Agent is the way that we can track and get alerting or visibility on endpoints that can be attacked or manipulated from the outside. It tells me: 'You have an endpoint here, you are missing authentication,you have an exposure.' All of those insights are really, really helping me to close gaps fast.

My favorite thing about the Blue Agent is how quickly it helps us understand why an alert happened and what it actually means in our environment.

At first we continued our manual investigation side by side with the agents, but 10 out of 10 times we were getting the same threat assessment conclusions, building this trust enabled us to rapidly accelerate.

AI workflows with Wiz MCP connectivity ensure our minimum level of triage is the same high standard our systems maintain consistently.
Concevez vos propres manuels de sécurité : Dirigez Mika et vos agents spécialisés avec une toile visuelle sans code. Enchaînez les actions en séquences automatisées personnalisées — du triage instantané à la remédiation à grande échelle — adaptées à la logique de réponse unique de votre organisation.