
Que sont les autorisations effectives ?
Les autorisations effectives sont les droits réels d’un utilisateur, d’un groupe ou d’un compte de service sur une ressource donnée dans le cloud. Bien comprendre leur paramétrage est essentiel. C’est ce qui garantit que vos contrôles d’accès respectent vos politiques de sécurité et le principe du moindre privilège (PoLP).
Pratiques avancées recommandées pour la sécurité dans le cloud
La gestion des autorisations effectives est un pilier de la sécurité cloud : renforcez votre démarche avec la fiche des bonnes pratiques avancées.

Maîtriser les autorisations de sécurité n’a jamais été aussi important. Des rapports récents indiquent que 61 % des organisations ont rencontré des problèmes de sécurité cloud en 2024. Ce chiffre souligne l’importance de mesures efficaces pour protéger les données sensibles et maintenir la conformité réglementaire.
Des autorisations bien dimensionnées sont un pilier d’une posture de sécurité solide, car elles empêchent les accès non autorisés. À l’inverse, des autorisations excessives ou des erreurs de configuration exposent à des risques sérieux, comme des violations de données ou des non-conformités.
Dans cet article, nous examinons les défis de la gestion des autorisations et les risques liés à des contrôles d’accès inadaptés. Nous verrons aussi comment les principaux fournisseurs cloud gèrent les autorisations. Enfin, nous aborderons les bonnes pratiques et des solutions avancées comme la gestion des droits d’accès à l’infrastructure cloud (CIEM).
Les défis des autorisations effectives dans le cloud
Nous l’avons vu, les autorisations effectives définissent les droits d’accès des utilisateurs et des systèmes. Elles empêchent l’accès non autorisé aux données sensibles, ou l’accordent à votre insu.
Des autorisations excessives ou des erreurs de configuration exposent à des risques sérieux, comme des violations de données ou des non-conformités. Pourtant, contrôler les autorisations est plus complexe qu’on ne le croit. Voici les obstacles les plus courants.
La complexité introduite par les services cloud native et les API
Les services cloud native et les API complexifient la gestion des autorisations. Celles-ci deviennent dynamiques et évoluent selon l’usage. Les architectures de microservices exigent des niveaux d’accès variés, tandis que les comptes de service se multiplient.
Les contrôles d’accès granulaires favorisent les erreurs de configuration. La sécurité des API impose de son côté des autorisations spécifiques au niveau des passerelles.
Les architectures événementielles exigent par ailleurs des ajustements d’autorisations en temps réel. L’évolution des exigences de conformité complique encore la gestion des accès. Enfin, le déploiement rapide des ressources et les dependencies entre services rendent plus difficile le maintien de structures d’autorisations claires et sûres.
Prenons l’exemple de workloads tournant sur un cluster Kubernetes, avec les rôles et les autorisations du fournisseur cloud. Les combinaisons possibles se multiplient alors et compliquent la gestion des différents types d’autorisations. Bien souvent, les développeurs accordent des autorisations plus larges que nécessaire afin d’éviter les blocages et d’avancer plus vite.
Les environnements multi-cloud
La gestion des autorisations dans des environnements multi-cloud est un vrai défi. Les modèles d’autorisations diffèrent, les politiques manquent de cohérence et les structures d’héritage sont complexes. Le système propre à chaque fournisseur complique l’application de contrôles d’accès homogènes et du PoLP.
Les vulnérabilités accrues, le manque de visibilité et la diversité des exigences de conformité s’ajoutent à ces difficultés. Une gestion efficace passe donc par des outils natifs et des stratégies avancées.
Droits d’accès trop permissifs et erreurs de configuration
Les droits d’accès trop permissifs et les erreurs de configuration exposent à des risques importants : violations de données, menaces internes ou non-conformités. Ils étendent la surface d’attaque, favorisent l’usage abusif des ressources et compliquent la traçabilité comme la reprise après incident. Autre difficulté : des accès entre services accordés à votre insu exposent des informations sensibles.
Scénarios courants qui influent sur les autorisations effectives
Endossement de rôles et identifiants temporaires
L’endossement de rôles et les identifiants temporaires modifient les autorisations effectives. Ils fournissent un accès dynamique au périmètre limité, ce qui apporte de la flexibilité et renforce le PoLP.
En revanche, ils compliquent les audits et brouillent la lecture des autorisations actives. Mal gérés, ces mécanismes entraînent des autorisations excessives et un paysage d’autorisations complexe.
Groupes imbriqués et autorisations héritées
Les groupes imbriqués et les autorisations héritées créent des structures complexes qui masquent les droits d’accès réels. Il en résulte de la confusion et des erreurs de configuration. Certains utilisateurs obtiennent des autorisations excessives, ce qui accroît les risques de sécurité.
Les audits deviennent aussi plus difficiles. Une modification au niveau du groupe parent se répercute sans prévenir sur tous les membres imbriqués.
Politiques basées sur les ressources face aux politiques basées sur les identités
Les politiques basées sur les ressources contrôlent l’accès directement au niveau de la ressource. Elles priment ainsi sur les politiques basées sur les identités et autorisent des actions que ces dernières refusent. Ce mécanisme permet l’accès intercomptes et simplifie la gestion, mais il génère aussi de la confusion et des comportements d’autorisation inattendus.
Comparer les autorisations effectives chez les principaux fournisseurs cloud
Chaque fournisseur de services cloud (CSP) applique les différents types d’autorisations selon son propre mécanisme. Voyons comment ils se comparent.
Le Guide Pratique Pour Des Responsables De La Sécurité
La gestion des autorisations effectives demande des audits réguliers et une coordination des équipes : structurez votre démarche avec le guide pratique destiné aux responsables de la sécurité.

Stratégies de calcul des autorisations effectives
AWS : AWS s’appuie sur des politiques IAM, des documents JSON qui définissent les types d’autorisations des utilisateurs et des rôles. Les autorisations effectives découlent des politiques basées sur les identités et sur les ressources, d’où un paysage d’autorisations potentiellement complexe. (Pour en savoir plus, consultez notre article sur la sécurité IAM.)
Azure : Azure utilise le contrôle d’accès basé sur les rôles (RBAC). Les rôles s’attribuent à différentes étendues (abonnements, groupes de ressources, etc.). Les autorisations effectives découlent des attributions de rôles et intègrent les autorisations héritées des étendues supérieures.
Google Cloud : Google Cloud utilise des politiques IAM qui permettent un paramétrage fin des autorisations. Les autorisations effectives se calculent à partir des politiques IAM et des politiques d’organisation. Ce calcul produit parfois des combinaisons inattendues, en particulier dans les hiérarchies de ressources comme les dossiers et les projets.
Défis spécifiques et points d’attention
AWS : sur AWS, la difficulté tient à l’interaction complexe entre les types de politiques (basées sur les identités ou sur les ressources), qui entrent parfois en conflit ou se chevauchent.
Azure : sur Azure, les groupes imbriqués et les attributions de rôles compliquent le calcul des autorisations, surtout quand les groupes sont gérés dynamiquement.
Google Cloud : la complexité des politiques d’organisation et la gestion des autorisations à plusieurs niveaux (dossiers, projets) brouillent l’évaluation des autorisations effectives.
Exemples de combinaisons d’autorisations inattendues
Sur AWS, un utilisateur dispose parfois d’un accès en lecture à un S3 bucket via une politique IAM, mais aussi via une politique de bucket. Ses autorisations s’en trouvent élargies à votre insu.
Sur Azure, un utilisateur auquel un rôle est attribué au niveau du groupe de ressources accède à toutes les ressources de ce groupe. C’est le cas même sans autorisation explicite sur ces ressources.
Les politiques d’organisation de Google Cloud autorisent parfois un accès en apparence limité au projet. Les autorisations hiérarchiques entraînent alors des expositions inattendues.
Bonnes pratiques de gestion des autorisations effectives
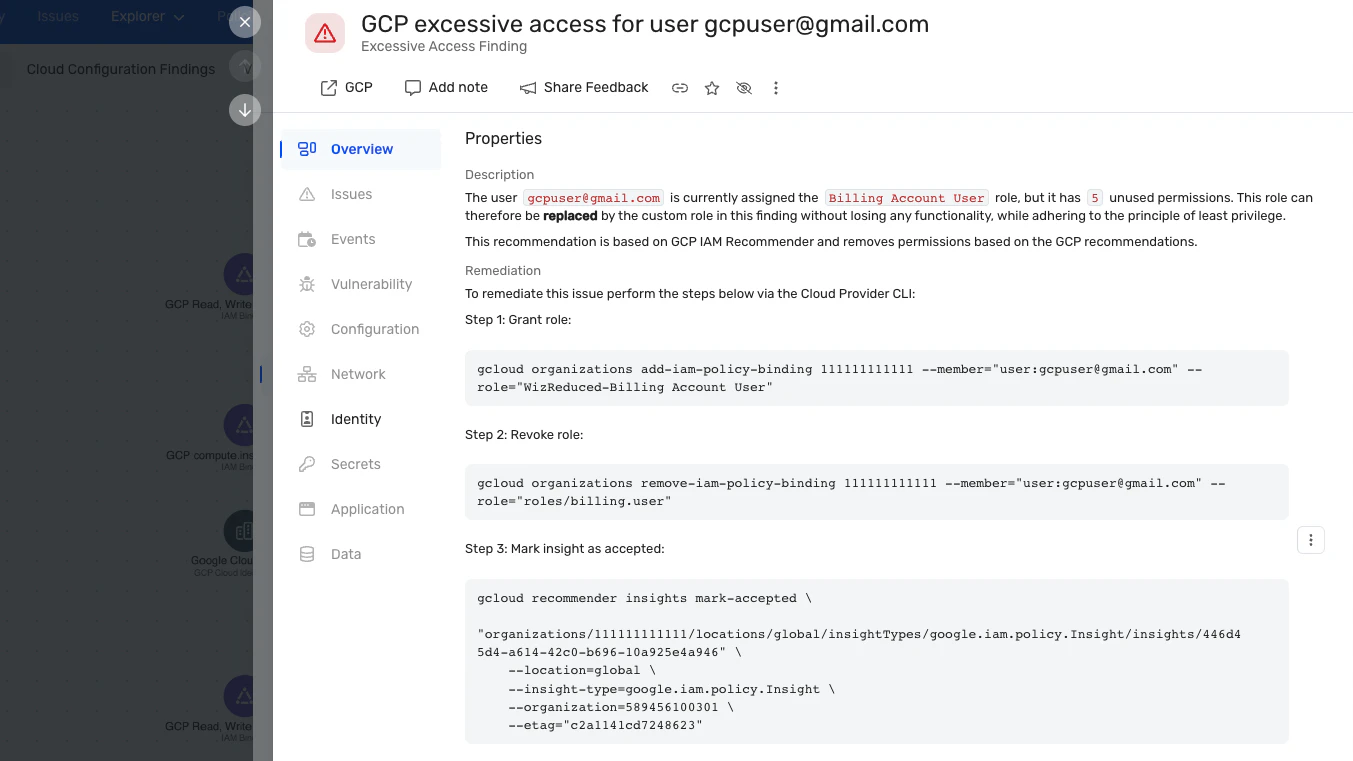
Appliquer le PoLP : le PoLP consiste à n’accorder aux utilisateurs que les autorisations indispensables à leurs tâches. Appuyez-vous sur le RBAC et menez des audits réguliers. Ils révoquent les autorisations excessives des identités humaines et des identités non humaines (comptes de service, par exemple). Prévoyez aussi des identifiants temporaires pour les accès à privilèges élevés. La surveillance des accès et la formation des utilisateurs au PoLP restent essentielles.
Auditer et revoir régulièrement les droits d’accès : planifiez des audits à intervalles réguliers et utilisez des outils automatisés de surveillance des accès. Impliquez les parties prenantes clés afin de garantir des résultats exacts. Repérez les anomalies, documentez chaque changement à des fins de conformité et mettez en place un processus de résolution rapide.
S’appuyer sur des outils automatisés de surveillance continue : ces outils suivent en continu les autorisations de sécurité effectives et offrent une visibilité en temps réel sur les droits d’accès. Ils détectent les anomalies et simplifient les audits grâce à des rapports générés automatiquement. Ils soutiennent la conformité par une supervision permanente et accompagnent la croissance de l’organisation. Intégrés à vos cadres de sécurité existants, ces outils natifs renforcent la sécurité globale et fluidifient la gestion des accès.
Simplifier les autorisations effectives avec un CIEM
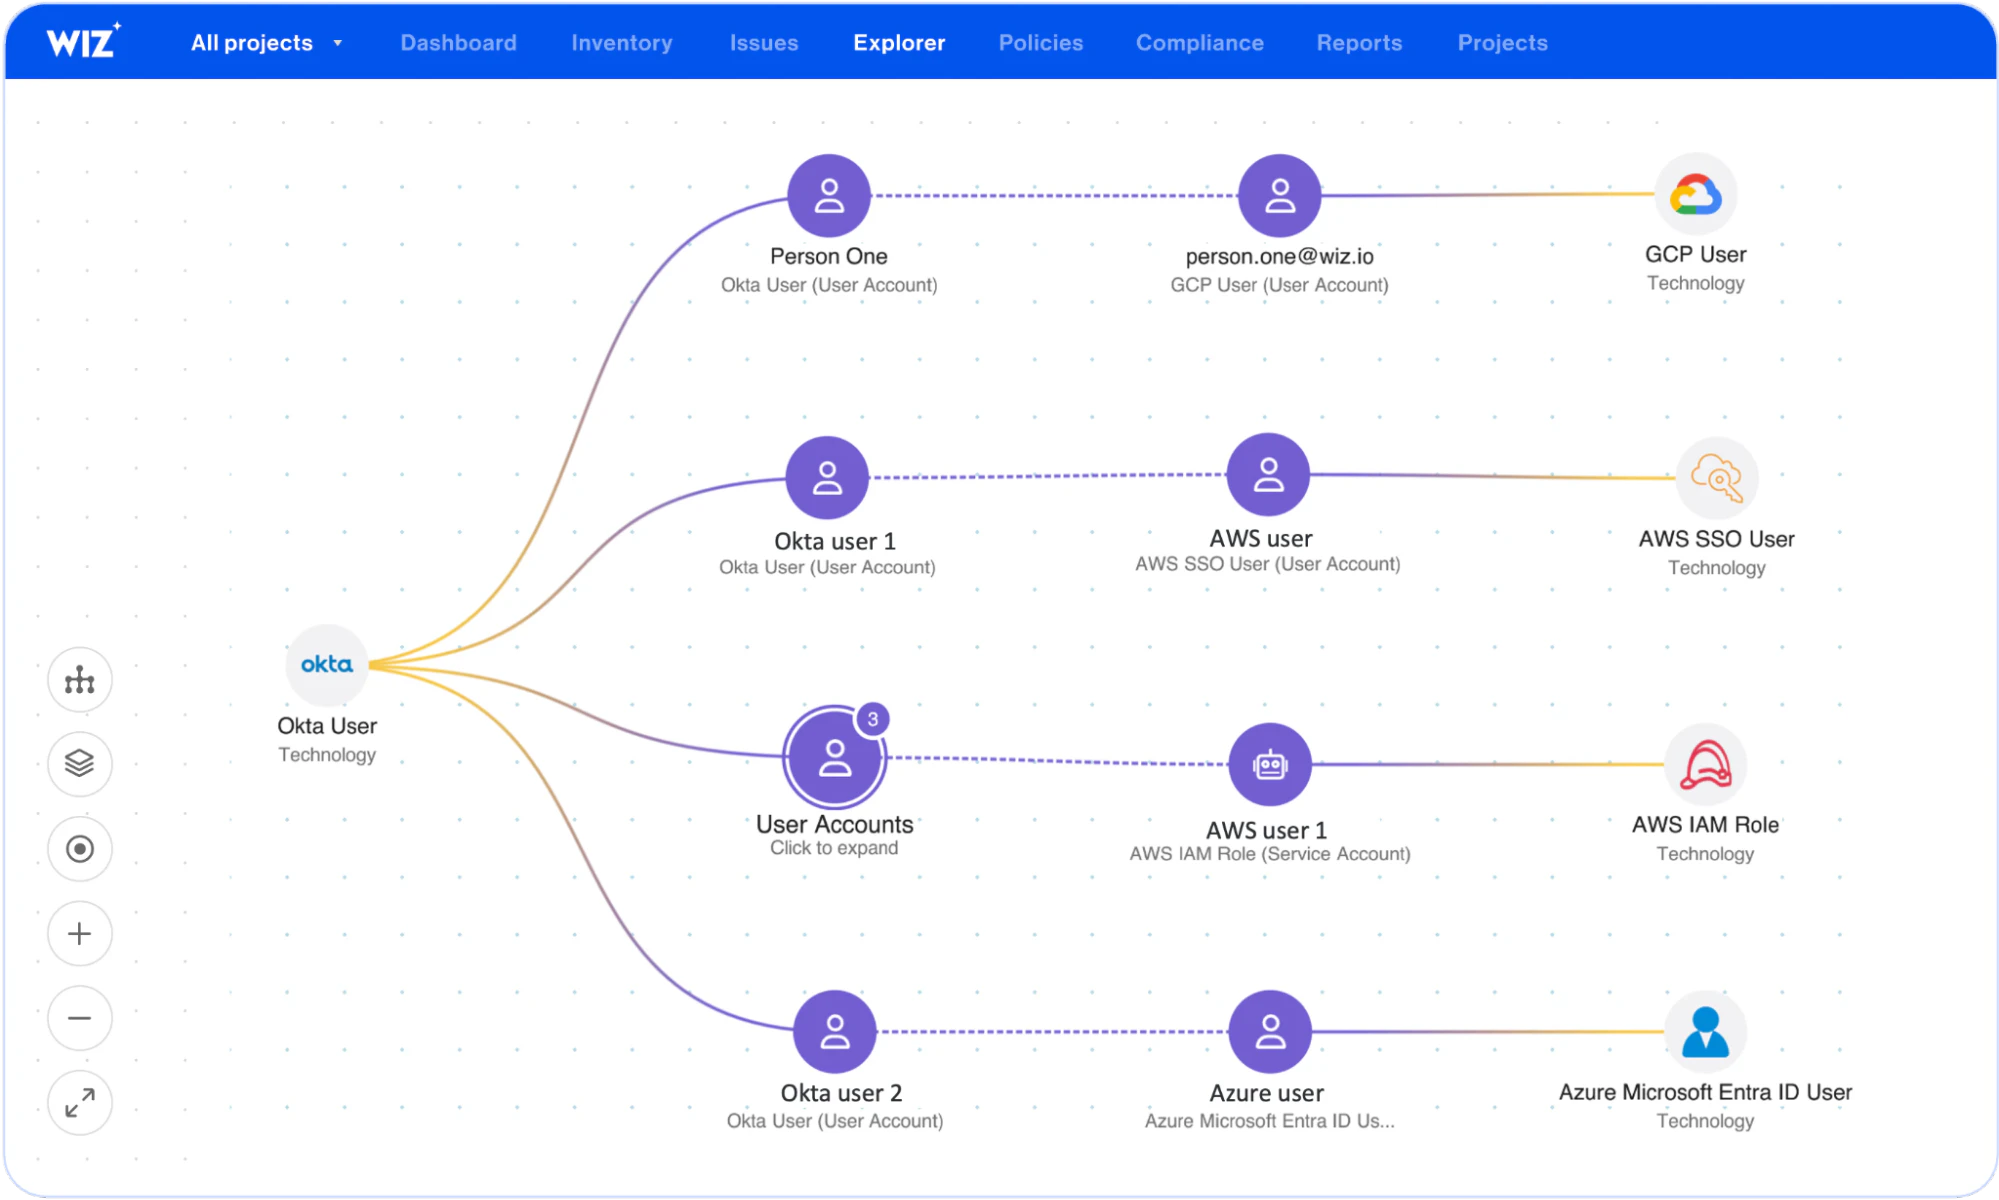
Un CIEM gère les autorisations effectives à grande échelle. Il offre une visibilité centralisée sur les accès des utilisateurs à travers plusieurs plateformes cloud et de développement.
Les outils CIEM fournissent des informations granulaires, automatisent le suivi de la conformité et réduisent les risques en repérant les autorisations excessives. Ils s’intègrent aussi aux systèmes de sécurité existants, ce qui simplifie la gestion des accès dans les environnements complexes.
Les solutions CIEM apportent deux avantages majeurs :
Visibilité sur les structures d’autorisations complexes : les outils CIEM cartographient les identités, les rôles et les autorisations des utilisateurs dans l’ensemble de votre cloud. Ils offrent une vue granulaire des autorisations effectives, surveillent les changements en temps réel et proposent des tableaux de bord intuitifs. Les rapports automatisés signalent les anomalies d’autorisations et facilitent les audits. L’analyse contextuelle identifie, elle, les risques potentiels.
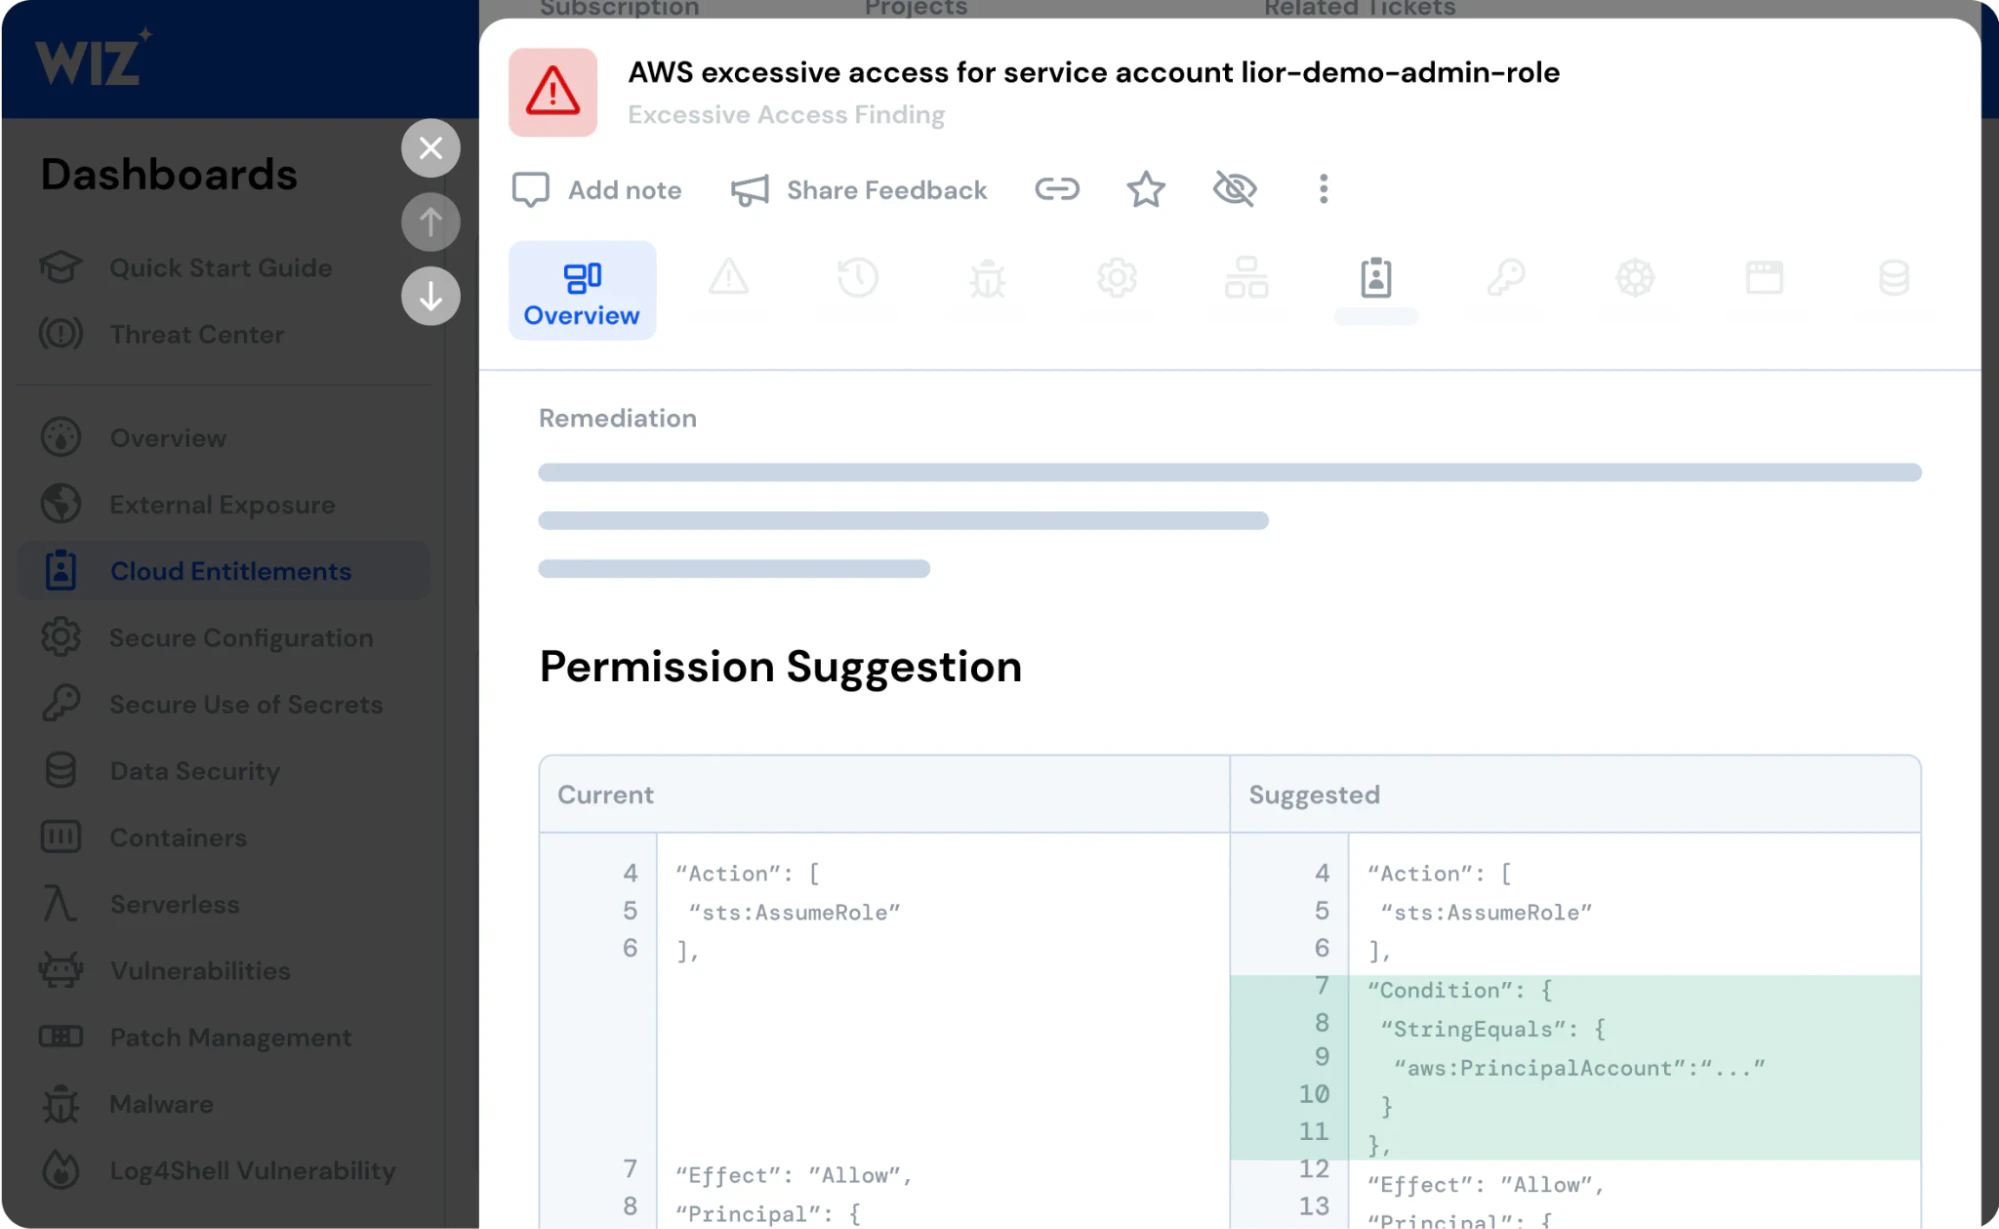
Identification et correction des autorisations excessives : les outils CIEM analysent automatiquement les autorisations et leur attribuent un score de risque. Les droits d’accès superflus ressortent immédiatement. Dès qu’ils détectent des anomalies dans les schémas d’accès, ils proposent des recommandations de correction concrètes. Leur intégration aux systèmes de gestion des identités accélère les ajustements. Enfin, la piste d’audit et les rapports générés facilitent la conformité et la responsabilisation. Le CIEM soutient ainsi le PoLP et renforce la sécurité.
L’approche de Wiz pour les autorisations effectives
La solution CIEM de Wiz vous aide à maîtriser les autorisations effectives. Elle analyse en profondeur les identités cloud et leurs droits d’utilisation de l’environnement cloud.
Avec Wiz, vous bénéficiez des capacités suivantes :
Visibilité : la plateforme tout-en-un de Wiz offre une vue granulaire de toutes les identités cloud, qu’il s’agisse d’utilisateurs, de groupes, de comptes de service ou de rôles. Les équipes de sécurité inspectent ainsi l’ensemble de la pile d’identités et détectent les mouvements latéraux.
Calcul des autorisations effectives : Wiz détermine les autorisations réelles de chaque identité sur toutes les ressources d’un environnement et les affiche en un coup d’œil. Vos équipes de sécurité mesurent immédiatement l’étendue de l’exposition des données sensibles.
Détection des privilèges élevés ou administrateur : Wiz identifie les autorisations à privilèges élevés ou d’administrateur accordées aux comptes principaux ou aux workloads de l’environnement. Il coupe ainsi la route aux acteurs malveillants.
Pour les environnements multi-cloud, Wiz harmonise les différents fournisseurs cloud dans un modèle IAM unique. Ce modèle couvre les comptes principaux, les ressources, les autorisations et les liaisons IAM. Résultat : une sécurité simple et efficace pour toutes vos plateformes cloud, depuis une console unique.
Le calcul des autorisations effectives dans Wiz donne à vos équipes une vue claire des accès réels aux ressources cloud : découvrez la plateforme lors d’une démo. Voir Wiz en action
Démo
La démo de Wiz vous permet de découvrir comment la plateforme calcule les autorisations effectives et identifie les privilèges élevés dans le cloud.
