
Qu’est-ce que la threat intelligence ?
La threat intelligence repose sur la collecte et l’analyse systématiques de données sur les cybermenaces actuelles et émergentes. Elle aide les organisations à prendre des décisions de sécurité éclairées. Ce processus transforme des données brutes en informations exploitables, qui permettent aux équipes sécurité de renforcer leurs défenses et de mieux répondre aux attaques.
Guide Complet sur les bonnes pratiques de sécurité GenAI
La threat intelligence éclaire les risques liés aux applications cloud et complète les bonnes pratiques du guide de sécurité GenAI pour mieux protéger les usages d’IA générative.

La threat intelligence analyse les tactiques, techniques et procédures (TTP) des threat actors. Elle aide ainsi les organisations à passer d’une sécurité réactive à une sécurité proactive.
Ce virage est essentiel. Selon les données de Corvus Insurance, les attaques par ransomware ont été 21 % plus fréquentes au premier trimestre 2024 qu’au premier trimestre 2023. Les sites de fuite recensaient alors 1 075 victimes.
Plutôt que d’attendre ce type d’attaque, les équipes sécurité ont tout intérêt à anticiper les menaces et à cerner les risques propres à leur activité. Elles investissent aussi de façon stratégique dans les bons security controls.
Pourquoi la threat intelligence est-elle importante ?
La threat intelligence aide les organisations à prendre de meilleures décisions de sécurité. En comprenant les tactiques et les objectifs des attaquants, vous concentrez vos défenses là où elles comptent le plus.
Elle vous aide aussi à repérer tôt les nouvelles menaces, à réagir plus vite aux incidents et à réduire le risque de violations coûteuses. Pour les responsables sécurité, elle apporte les éléments factuels qui justifient les investissements et orientent la stratégie de sécurité. C’est un enjeu clé : selon une étude de 2025, la sécurité cloud constitue une « priorité d’investissement majeure pour les responsables tech ».
Les 4 types de threat intelligence
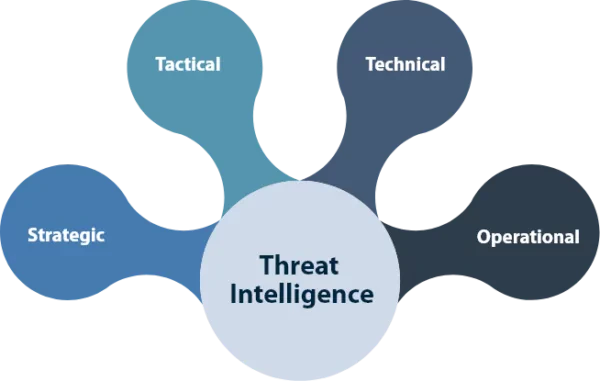
Il existe quatre grands types de threat intelligence, chacun avec ses propres cas d’usage et son propre périmètre. Voici ce qui les distingue.
1. Threat intelligence stratégique
La threat intelligence stratégique offre une vision d’ensemble du paysage des menaces de l’organisation. Elle s’adresse aux dirigeants, aux RSSI (CISO) et aux responsables du security operations center (SOC). Elle couvre les malicious actors, les actifs les plus souvent ciblés et le rayon d’impact (ou « blast radius ») potentiel des attaques.
Elle révèle votre exposition aux tendances des cybermenaces, aux vulnérabilités connues et aux threat actors motivés par les conflits géopolitiques. Elle guide également la stratégie de cybersécurité, définit les investissements de sécurité et oriente les actions préventives.
2. Threat intelligence opérationnelle
La threat intelligence opérationnelle provient le plus souvent du dark web et d’autres sources liées aux hackers. Elle fournit des indices real-time sur les attaques en cours ou à venir.
Grâce à ces données, les analystes SOC et les responsables incident response identifient les attaquants et les groupes d’attaque. Ils cernent aussi leurs motivations, le calendrier et la nature de leurs attaques. Vos équipes conçoivent alors des contre-mesures ciblées et ajustent leurs security controls face aux menaces émergentes.
3. Threat intelligence tactique
La threat intelligence tactique apporte des informations plus détaillées sur les TTP et les outils des attaquants. Elle précise aussi les vulnérabilités qu’ils exploitent dans des logiciels spécifiques. Les équipes sécurité s’en servent pour comprendre le mode opératoire des attaquants, puis bâtir des défenses efficaces ou renforcer leurs security controls existants.
4. Threat intelligence technique
La threat intelligence technique regroupe des données de menace à durée de vie limitée. Elle révèle des vecteurs d’attaque et des indicateurs de compromission (IoC) précis : adresses IP, liens malveillants, e-mails de phishing, anomalies de connexion, malwares ou hashs de fichiers qui signalent une attaque en cours. Ce type de threat intelligence exige d’agir vite. L’enjeu consiste à contenir l’attaque et à reconstruire les défenses avant que les IoC ne débouchent sur une attaque de grande ampleur.
Cas d’usage et avantages de la threat intelligence
La threat intelligence apporte des bénéfices de sécurité mesurables à tous les niveaux de l’organisation. Elle fournit à chaque partie prenante le contexte nécessaire pour décider en connaissance de cause, selon ses responsabilités. Voici son apport pour chaque profil :
Les RSSI et les CTO fondent leurs arbitrages budgétaires et leurs politiques de sécurité sur la threat intelligence. Leurs investissements ciblent ainsi les menaces réelles, avec un ROI maximal.
Les architectes sécurité anticipent les attaques grâce à la threat intelligence. Ils intègrent des security controls préventifs dès la conception et bâtissent une infrastructure plus résiliente.
Les analystes SOC détectent plus vite les menaces et les IoC grâce à la threat intelligence. Ils priorisent aussi les alertes les plus critiques.
Les chercheurs en menaces surveillent, modélisent et profilent les threat actors à l’aide de la threat intelligence. Ils anticipent les actions des attaquants et développent des contre-mesures.
Les équipes sécurité et incident response contiennent les attaques plus rapidement grâce à la threat intelligence. Elles mènent aussi des analyses de cause racine plus efficaces.
Les équipes DevOps intègrent la threat intelligence à leurs processus de développement. Elles créent des logiciels secure-by-design, protégés contre les menaces connues.
Les red teams reproduisent les TTP des threat actors pour simuler des attaques réalistes. Elles repèrent les failles de sécurité avant que des malicious actors ne les exploitent.
Sources de threat intelligence
Une threat intelligence fiable s’appuie sur des données réelles, des flux et des attaques en lien avec vos objectifs de cybersécurité. Voici les principales sources à exploiter pour enrichir votre propre threat intelligence.
Données de menace internes
Ces données de sécurité proviennent de votre propre organisation. Elles révèlent les failles de conception logicielle, les tentatives d’attaque et les risques majeurs de votre stack. Les sources incontournables incluent les logs réseau, les données de runtime, l’historique des incidents de sécurité et les rapports des outils de sécurité.
Données de menace externes
Les menaces internes ne représentent qu’une partie du tableau. Face aux menaces externes, les entreprises collectent aussi des renseignements cyber exploitables auprès de sources telles que :
Open-source intelligence: ces informations publiques proviennent de sites web, de réseaux sociaux, de médias, de bases de données publiques et de registres de noms de domaine.
Surveillance du dark web : les équipes collectent ces données en suivant les forums, les salons de discussion, les marketplaces et les autres plateformes de hackers du dark web.
Renseignement de sources fermées : des analystes en threat intelligence privés ou des sociétés de sécurité recueillent ces renseignements (généralement accessibles uniquement sur abonnement ou adhésion).
Renseignement gouvernemental : ces informations proviennent d’alertes ou de flux gouvernementaux, comme le flux de threat intelligence CISA Automated Indicator Sharing. Ce flux partage des indicateurs de cybermenaces entre le gouvernement américain et le secteur privé.
Renseignement humain : des agents obtiennent ces rapports par un accès sous couverture aux forums criminels, du phishing ciblant les hackers ou d’autres méthodes discrètes. Objectif : désanonymiser des hackers ou vérifier leurs revendications de vol de données.
Flux de threat intelligence spécifiques au cloud
Ces flux de threat intelligence ciblent spécifiquement les tendances des attaques cloud. Ils contiennent des rapports sur les menaces et les vulnérabilités potentielles des applications cloud native, des données et du cloud environment. Le Cloud Threat Landscape de Wiz en est un parfait exemple : c’est le premier flux de ce type centré sur les risques cloud.
Comment fonctionnent ces flux de threat intelligence spécifiques au cloud ?
Ils agissent comme des bases de données de threat intelligence. Ils collectent, synthétisent et stockent en continu des informations sur les attaques passées, actuelles et futures qui visent un cloud environment.
Contrairement aux flux de menaces génériques, ils ciblent les TTP propres au cloud. Parmi eux figurent les failles de gestion des identités et des accès, les risques liés à la supply chain, les appels d’API non sécurisés et les erreurs de configuration. Ces erreurs touchent notamment les buckets de stockage, les réseaux, les conteneurs et d’autres services cloud native.
Les flux cloud font aussi ressortir les menaces et les vecteurs d’attaque récurrents. Les organisations comprennent mieux les schémas d’attaque, les malicious actors et les points d’entrée les plus ciblés dans leur cloud environment.
Comment fonctionne la threat intelligence : son cycle de vie
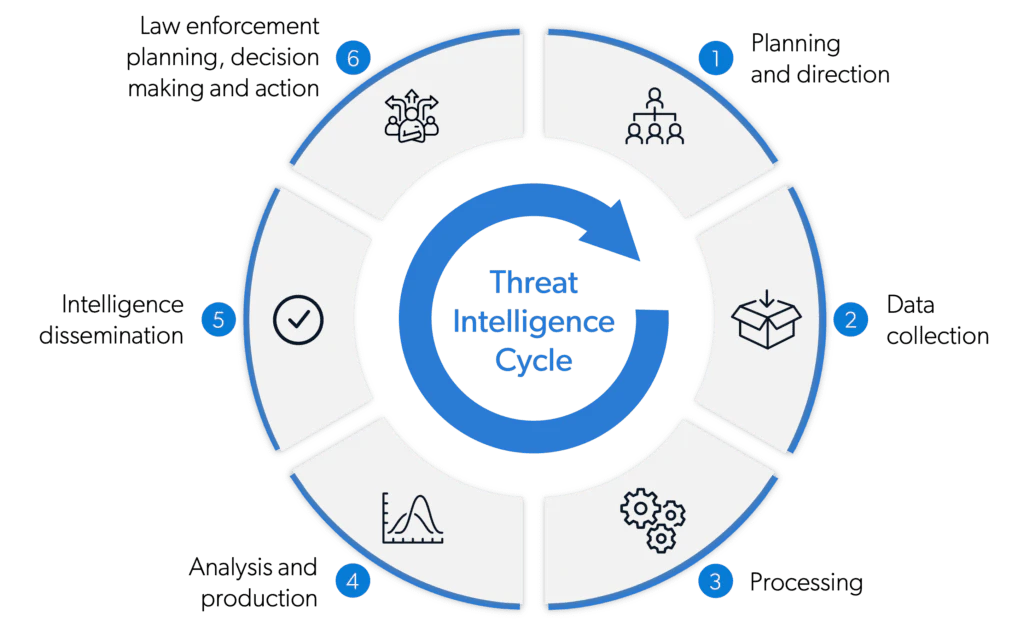
Le cycle de vie de la threat intelligence suit un processus structuré en six étapes. Il transforme les données de sécurité brutes en informations exploitables. Grâce à cette méthode, les organisations collectent les bonnes informations, les analysent efficacement et renforcent leur posture de sécurité :
Le Guide Pratique Pour Des Responsables De La Sécurité
La threat intelligence oriente la priorisation des risques, et le guide pratique des workflows de sécurité cloud aide les responsables sécurité à organiser les actions de leurs équipes.

Planification et orientation : à cette étape, vous définissez les besoins de votre organisation en threat intelligence. Précisez les informations à collecter, vos objectifs de threat hunting et les équipes qui exploiteront les renseignements.
Collecte : les équipes de threat hunting et les analystes rassemblent ensuite des données issues de sources internes, de flux externes et de sources de threat intelligence spécifiques au cloud.
Traitement : vous filtrez et organisez la threat intelligence collectée pour éliminer le bruit. Seuls restent les signaux utiles à des opérations de threat hunting efficaces.
Analyse : vous examinez alors les renseignements traités pour mesurer leur impact sur votre activité. Vous les corrélez avec les événements de sécurité et enrichissez les données pour le tri des incidents.
Diffusion : vous partagez vos conclusions avec les parties prenantes selon des règles de partage sécurisé de l’information. Parmi elles figurent les RSSI, les équipes SOC et les équipes incident response.
Retour d’expérience : enfin, recueillez les retours des parties prenantes pour améliorer le processus de collecte. Vous vous concentrez ainsi sur les menaces pertinentes et éliminez le bruit sans intérêt pour votre organisation.
Les défis de la collecte de threat intelligence
Les organisations mesurent la valeur de la threat intelligence. Pourtant, elles rencontrent d’importants obstacles opérationnels lors de sa mise en œuvre. Les défis suivants freinent l’efficacité des initiatives, même les mieux pensées :
Surcharge d’informations et false positives : le volume massif de données issues de l’open-source intelligence crée souvent un goulet d’étranglement. Avant d’obtenir des renseignements exploitables, les organisations écartent une masse d’informations peu utiles et de false positives, puis corrèlent le reste avec les risques real-time de leur environnement.
Manque de renseignements traités : la plupart des bases de données de menaces fournissent des flux bruts plutôt qu’une threat intelligence traitée. Les flux de menaces livrent des données brutes qui exigent un important travail manuel. Les flux de threat intelligence, eux, fournissent des données synthétisées avec des IoC et des informations exploitables.
Manque de compétences et d’expertise : beaucoup d’organisations manquent d’analystes dédiés aux compétences spécialisées. Or ces profils pilotent la collecte, interprètent les données complexes et les transforment en informations de sécurité exploitables. Selon le rapport AI Security Readiness de Wiz, 31 % des organisations voient le manque d’expertise en sécurité de l’IA comme l’un de leurs principaux obstacles. Et selon une étude BCG de 2024, un taux de vacance de 28 % sur les postes en cybersécurité freine la capacité des entreprises à contrer des menaces croissantes.
Collecte interne insuffisante : les organisations peinent souvent à gérer le volume et la complexité de leurs données de menace dans le cloud. Le stockage de ces volumes massifs a un coût prohibitif. Une collecte efficace exige aussi de l’expertise et des outils spécialisés, comme les plateformes SIEM et les systèmes d’analyse de malwares.
La threat intelligence cloud de Wiz
Multiplier les sources de threat intelligence vous apporte davantage de données. Mais quantité rime rarement avec qualité : un volume élevé s’accompagne souvent de plus de bruit.
C’est là qu’intervient Wiz, la seule base de threat intelligence du marché centrée sur le cloud. Voici les principales raisons de vous appuyer sur notre plateforme :
Cloud Threat Landscape: ce flux de threat intelligence centré sur le cloud vous montre en contexte les risques propres à votre cloud environment. Il propose des défenses concrètes contre différents types de menaces cloud.
Threat intelligence intégrée : nous intégrons la threat intelligence à toutes nos plateformes, dont Wiz Sensor, Wiz Code, Wiz Cloud et Wiz Defend. Vos actifs critiques bénéficient d’une protection maximale, avec de nouveaux security controls et IoC à mesure que les menaces et les TTP évoluent.
Corrélation des risques : avec Wiz, vous corrélez les risques avec la threat intelligence pour mener du threat hunting dans votre stack. Vous créez ensuite des règles de détection pour Wiz Defend, qui détecte automatiquement les menaces. Le Wiz Security Graph affiche les résultats de cette corrélation et simplifie la détection proactive.
Ressources complémentaires : en plus de notre base de données de menaces, notre équipe de recherche anime un podcast consacré aux menaces qui vous tient au fait de l’actualité. Explorez aussi notre dépôt de recherche sur les menaces, qui décortique attaques, techniques et causes racines.
Une threat intelligence utile relie les menaces au contexte de votre environnement cloud pour éclairer vos priorités de sécurité. Découvrez lors d’une démonstration comment Wiz corrèle les risques et la threat intelligence pour aider vos équipes à agir. Voir Wiz en action
Démo
La démonstration de Wiz permet de découvrir comment la threat intelligence et la corrélation des risques cloud aident vos équipes à prioriser les actions de sécurité.
