Détection et réponse
à l’ère de l’IA
Les attaquants avancent à la vitesse de la machine. Votre défense devrait
en faire autant. Wiz Defend vous permet de garder l’avantage grâce à la détection cloud-native,
à l’investigation alimentée par l’IA et à la réponse automatisée.

Confiée par plus de 65 % des entreprises du Fortune 100


Détection et réponse de la vitesse des machines
Wiz Defend unifie les signaux d’exécution issus du capteur Wiz, de la télémétrie cloud et SaaS, ainsi que du contexte Security Graph pour aider votre équipe à détecter et comprendre les menaces plus rapidement. L’Agent Bleu enquête automatiquement et donne aux équipes le contexte nécessaire pour agir rapidement.
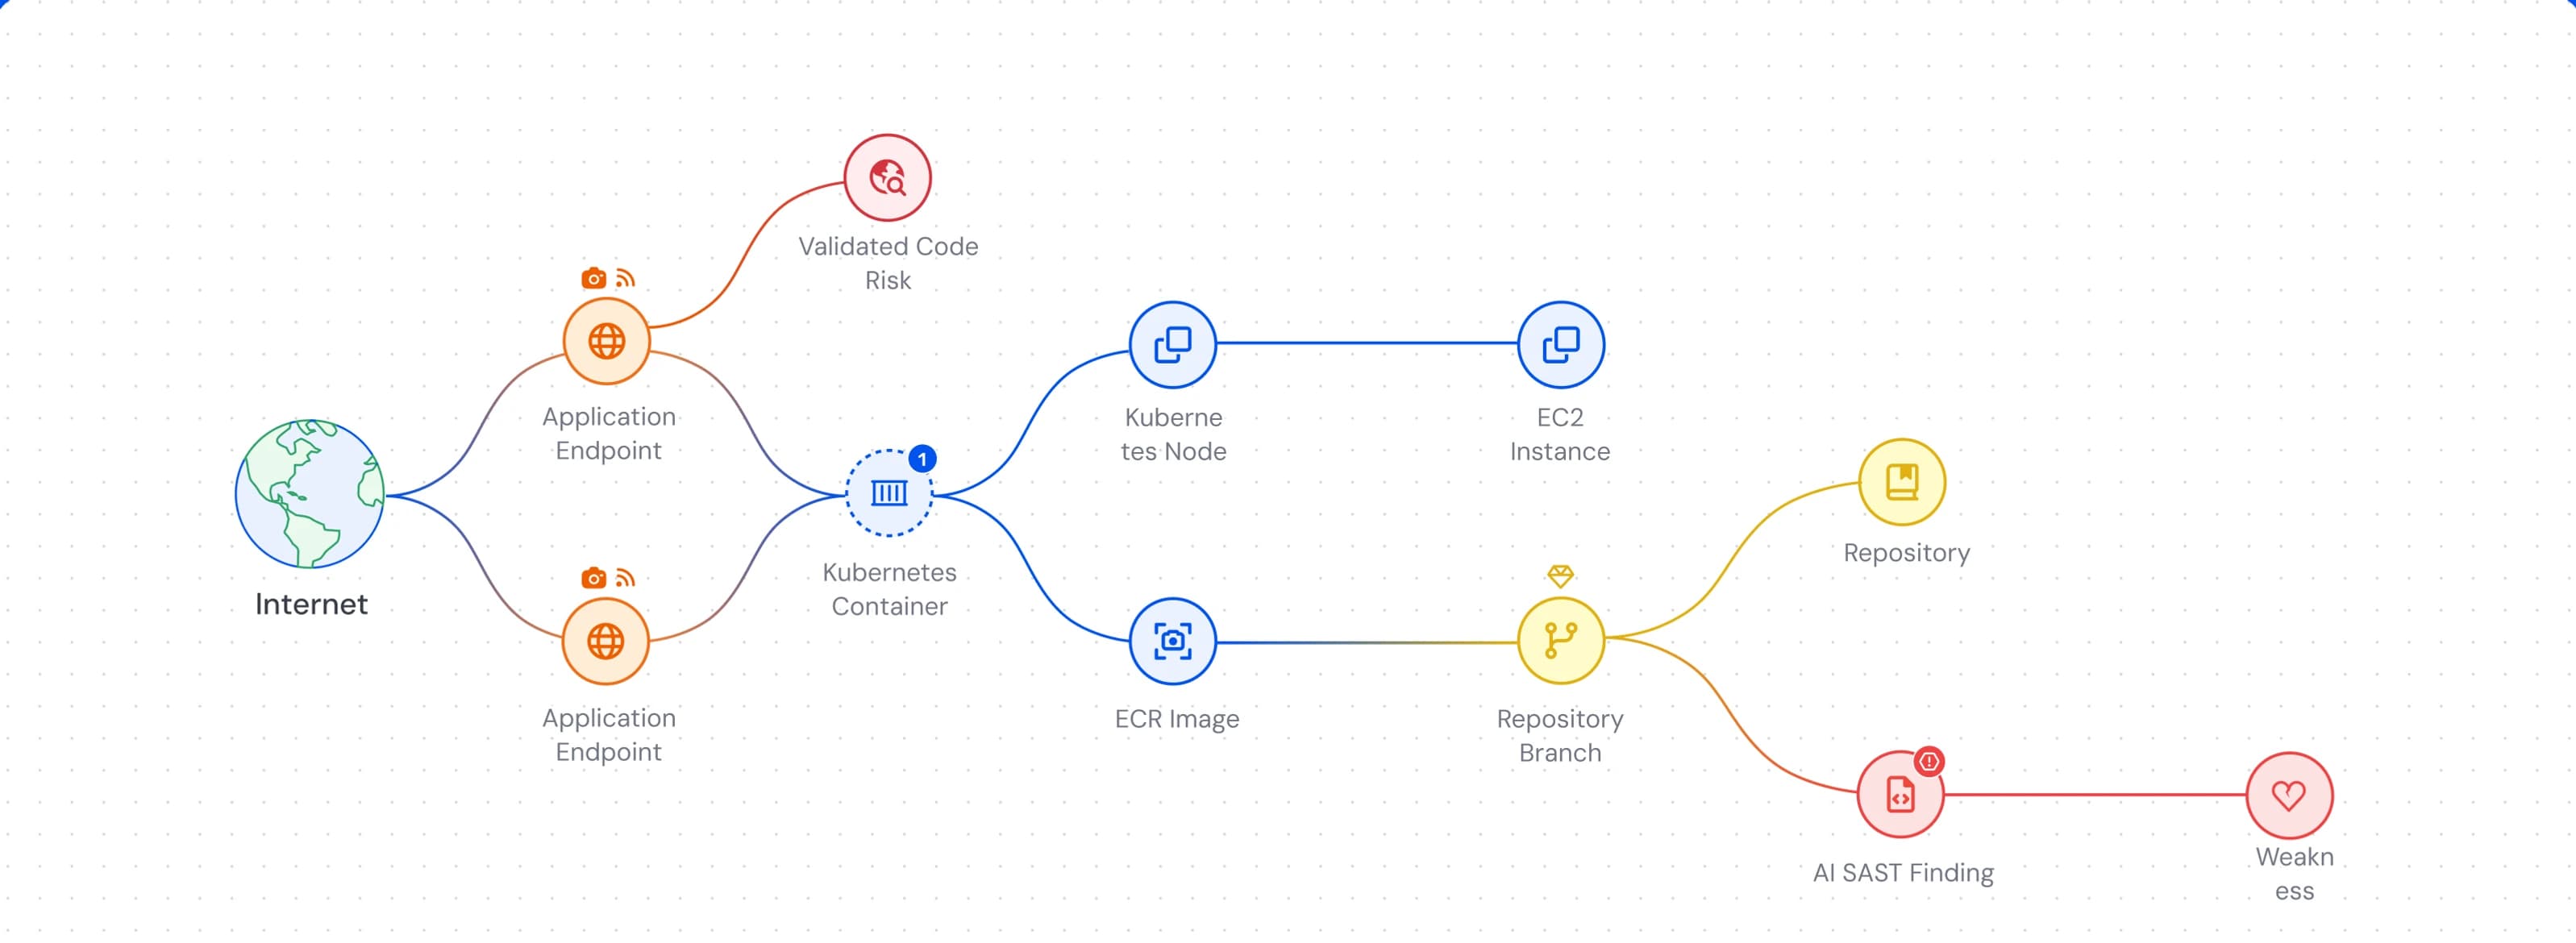

Tout ce dont vous avez besoin pour vous défendre contre les menaces


Voir Wiz Defender en Action
Suivez la visite guidée interactive ci-dessous
Des outils cloisonnés signifient moins de contexte et une réponse plus lente
Détection et réponse guidées par le contexte
Détectez les menaces d’IA telles que l’injection rapide et le comportement des agents malveillants à travers les modèles IA,
les charges de travail et les agents autonomes. Corrélez les journaux d’invocation des modèles, les signaux
d’exécution et le contexte cloud sur le Wiz Security Graph pour détecter et contenir rapidement les menaces IA.

Accélérez les enquêtes avec des agents IA qui raisonnent à travers un contexte complet du code vers le cloud à
l’exécution pour enquêter sur les menaces, découvrir la cause profonde et livrer des conclusions claires et transparentes
en quelques secondes — donnant aux analystes plus de temps pour se concentrer sur ce qui compte.

Surveillance en temps réel des menaces, inspection de l’intégrité des fichiers et blocage à l’exécution entre VM,
conteneurs et charges de travail serverless utilisant le capteur léger eBPF Wiz Sensor. Corrélation de la télémétrie des processus au niveau du noyau
avec un contexte cloud complet pour détecter et stopper les menaces à la source.

Obtenez des informations immédiates sur les TTP émergents des attaquants natifs cloud grâce au Wiz Threat
Center. Recherchez de manière proactive les menaces cachées à travers les journaux cloud et les événements d’exécution, enrichi
à la fois par des recherches Wiz et des flux de renseignement sur les menaces tiers.

Détectez les comportements anormaux et l’escalade de privilèges à travers les identités humaines, machines et agents
, ainsi que les accès et exfiltrations non autorisés dans les archives de données sensibles. Utilisez le
Wiz Security Graph pour tracer tout le rayon de puissance et contenir rapidement les menaces.


Prêt(e) à voir Wiz en action ?
Demander une démo

Votre équipe SecOps à la vitesse de la machine
Améliorer la couverture des menaces
Assurez une détection des menaces 100 % cohérente sur l’ensemble de votre patrimoine multi-cloud, assurant ainsi la couverture des menaces cloud traditionnelles et des nouveaux vecteurs d’attaque IA.
Enquêtes rapides et précises
Accélérez la capacité de triage de votre équipe de 4 fois et atteignez une précision d’enquête automatisée de 95 % avec l’agent bleu.
Amélioration de la résilience du cloud
Réduisez le MTTR d’heures grâce à des actions de réponse intégrées et des workflows Wiz, automatisant les étapes de la détection des menaces à la confinement afin que votre équipe agisse plus rapidement à chaque incident.
Comment les équipes tirent parti de Wiz Defend


“ Wiz Defend nous a aidés à prioriser l’information et à réduire considérablement
la charge de travail de l’équipe SecOps 24h/24, 7j/7, afin que l’équipe puisse
se concentrer d’abord sur les événements critiques puis examiner les tendances de bas niveau. ”


“ La gouvernance de la sécurité informatique a traditionnellement été quelqu’un qui disait
« Il faut corriger ces vulnérabilités. » Maintenant, les gens peuvent lever
les yeux et dire : « C’est la voie d’attaque, et voici ce que je dois faire. » ”


