


Qu’est-ce que la sécurité des modèles d’IA ?
La sécurité des modèles d’IA protège les artefacts de modèles contre les attaques qui ciblent des vulnérabilités propres à leur cycle de vie, de l’entraînement initial au déploiement en production et à l’usage runtime.
Ce qui distingue la sécurité des modèles d’IA de l’application security classique, c’est que les modèles sont probabilistes et façonnés par les données, pas par du code statique. Cela crée de nouvelles surfaces d’attaque que les security controls conventionnels n’ont jamais été conçus pour traiter. Des entrées adversariales manipulent les prédictions, des prompts soigneusement construits contournent les guardrails des modèles de langage, et des requêtes répétées révèlent à votre insu des données d’entraînement sensibles. Pour une vision plus large de la différence entre sécuriser les systèmes d’IA et utiliser l’IA pour renforcer la sécurité, consultez 2 Types of AI Security.
Les actifs en jeu, collectivement appelés artefacts de modèles, couvrent tout le cycle de vie. Données d’entraînement, architectures de modèles, poids appris, hyperparamètres, checkpoints versionnés et endpoints d’inférence représentent chacun un mode de défaillance distinct. Des données d’entraînement empoisonnées corrompent le comportement du modèle à la source ; des poids volés exposent la propriété intellectuelle et fournissent des plans pour des attaques adversariales ; des endpoints mal configurés deviennent des rampes de lancement pour le prompt injection ou la data exfiltration.
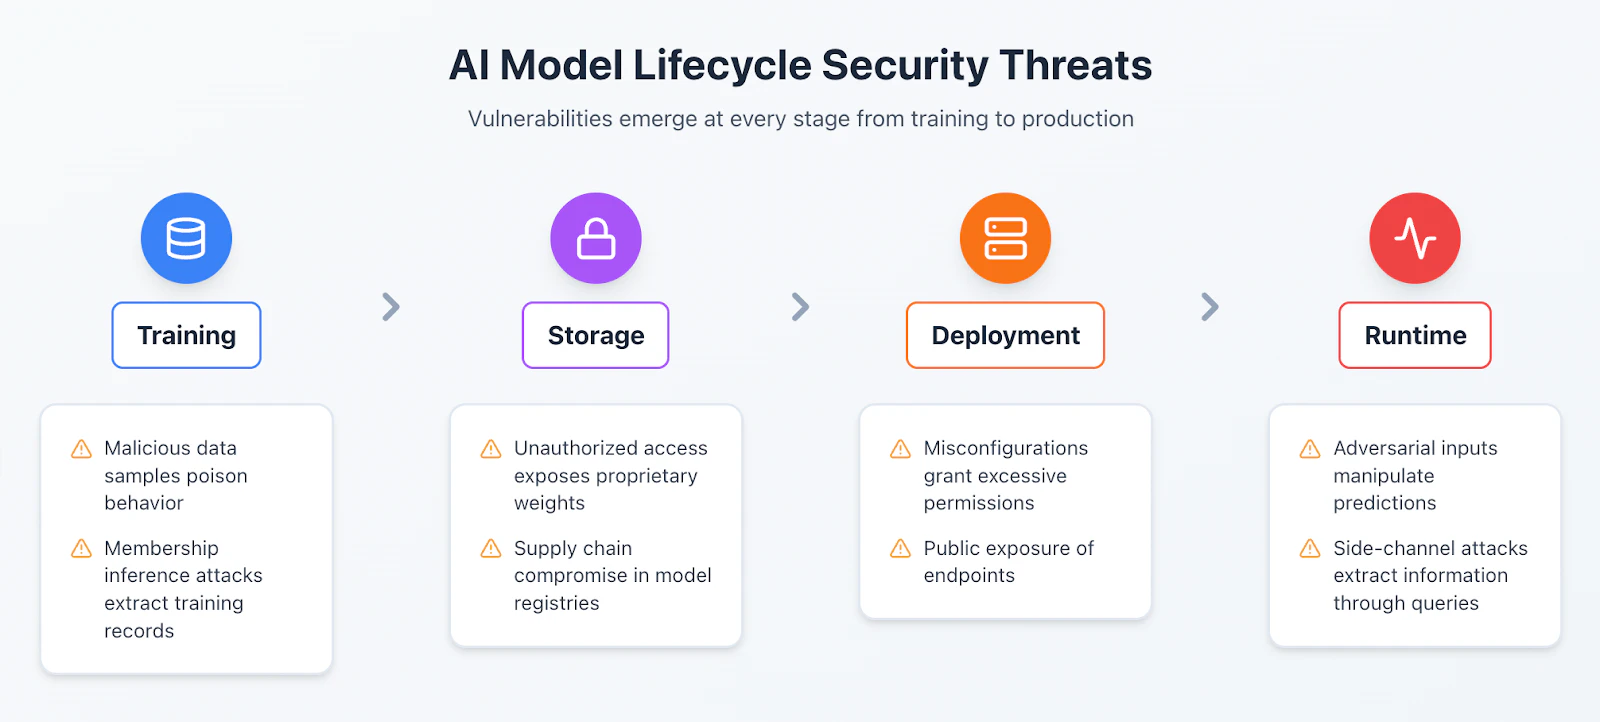
À mesure que les modèles progressent dans leur cycle de vie, le paysage des menaces évolue aussi (voir Figure 1). Les faiblesses précoces se propagent en aval, tandis que l’exposition runtime introduit de nouvelles façons d’influencer ou d’extraire le comportement du modèle. Sécuriser les modèles d’IA exige donc des contrôles adaptés au cycle de vie, qui tiennent compte de la façon dont les modèles sont construits, stockés, accédés et interrogés.
Renforcez votre sécurité cloud
Découvrez des pratiques avancées pour réduire les risques, prioriser les actions et protéger vos environnements cloud.

Pourquoi la sécurité des modèles d’IA compte pour l’entreprise
L’adoption de l’IA en entreprise a devancé la maturité sécurité à un rythme alarmant. Notre rapport State of AI in the Cloud montre que 74 % des environnements cloud exécutent désormais des services d’IA, et que les modèles auto-hébergés représentent 72 % des workloads. Ce basculement des services managés vers des modèles auto-entraînés a fortement élargi la surface d’attaque. Un rapport IBM récent indique que 13 % des organisations ont subi des compromissions de modèles d’IA en 2025.
Le cloud amplifie les risques liés aux modèles d’IA de façons précises :
La réplication multi-régions des modèles crée des contrôles d’accès incohérents, car un modèle sécurisé dans us-east-1 se retrouve exposé dans eu-west-1.
Une infrastructure d’entraînement multi-tenant partagée expose les poids des modèles et les données d’entraînement via des canaux latéraux ou des erreurs de configuration.
Les environnements d’entraînement éphémères créent des angles morts d’arborescence des données. Les modèles exposés via API font face à des menaces à l’échelle d’Internet.
Des registres publics comme Hugging Face font entrer des modèles non vérifiés dans les workloads, avec un risque d’introduire des backdoors.
Le libre-service cloud accélère la shadow AI en permettant le déploiement de modèles hors gouvernance centralisée.
Quand des modèles d’IA sont compromis, l’impact dépasse largement un seul système (voir Figure 2).
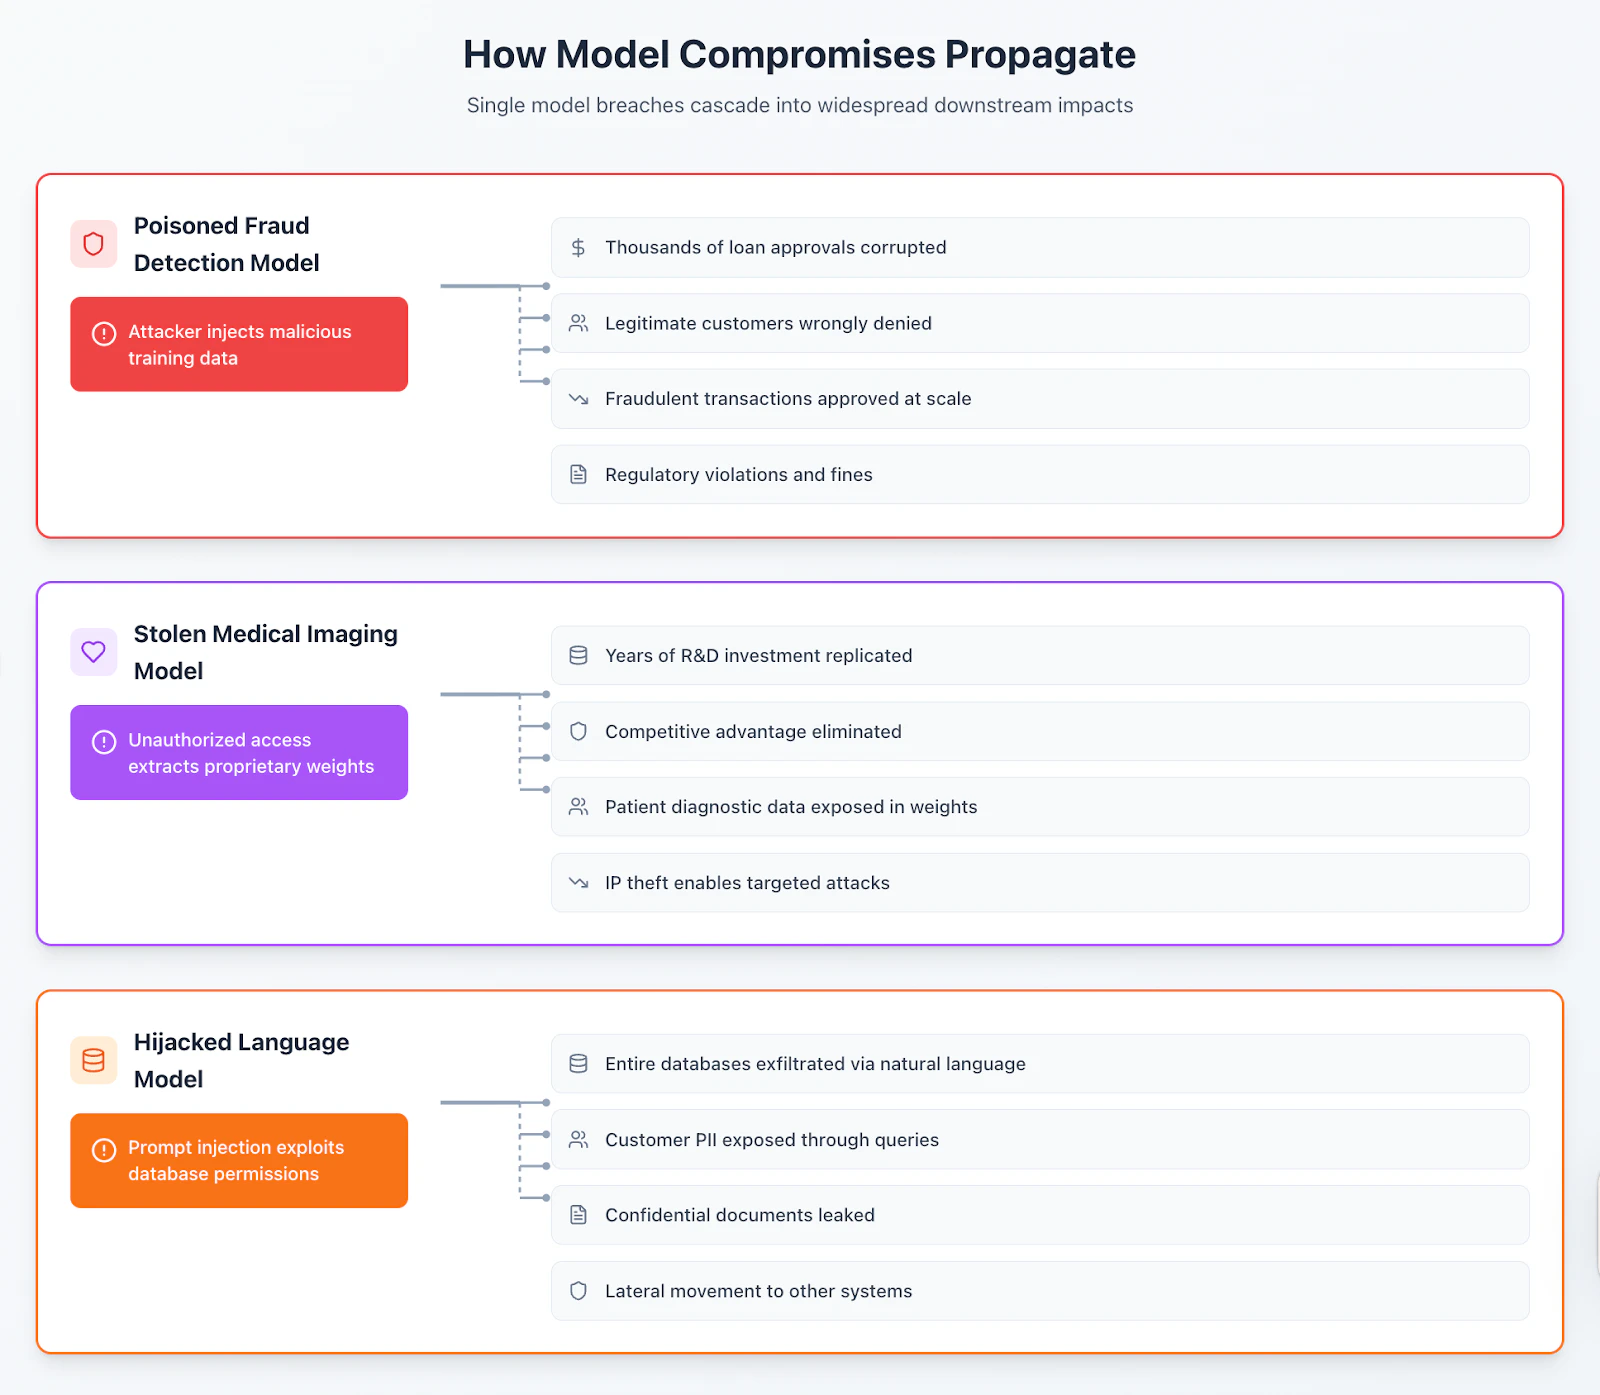
En finance, en santé et dans les systèmes autonomes, ces risques menacent directement la sécurité et la conformité. À mesure que l’adoption s’accélère, les attaquants exploitent activement ces écarts.
Le défi de la sécurité des modèles d’IA
Les modèles d’IA introduisent des défis de sécurité que la plupart des contrôles existants n’ont pas été conçus pour traiter. Ce n’est pas qu’ils soient intrinsèquement dangereux : ils changent la façon dont le risque apparaît et se gère. Le comportement d’un modèle évolue via le réentraînement, le redéploiement ou de nouvelles connexions de données, souvent sans les changements de code que les équipes sécurité ont l’habitude de revoir.
Ce basculement a des conséquences concrètes pour la protection. Des informations sensibles s’intègrent directement dans les poids du modèle, et ces poids ne se chiffrent ni ne s’obscurcissent sans casser la fonctionnalité. Les attaquants n’ont pas besoin d’accéder au code source pour extraire de la valeur. Interagir simplement avec un endpoint d’inférence exposé révèle des informations sur les données d’entraînement ou le comportement du modèle via des requêtes soigneusement construites.
Ces défis techniques s’aggravent face à un écosystème de sécurité qui rattrape encore le rythme d’adoption de l’IA. Les programmes d’application security matures s’appuient sur des scanners, des analyseurs et des workflows de revue établis. Des guardrails comparables pour les systèmes d’IA émergent encore, et de nombreuses organisations déploient des modèles avant de disposer de security controls cohérents.
Le résultat est un écart de maturité qui se creuse. Les recherches de Wiz indiquent que 25 % des organisations manquent de visibilité sur les systèmes d’IA opérant dans leurs environnements, ce qui limite même la gouvernance de base. À mesure que l’adoption s’accélère, le déploiement continue de devancer la capacité de revue. Des modèles non vérifiés atteignent la production et augmentent un risque systémique que les processus traditionnels n’ont jamais été conçus pour gérer.
Pour des exemples concrets de la façon dont ces défis se manifestent dans l’infrastructure d’IA cloud, consultez l’étude de cas Wiz & ; Hugging Face.
Comprendre le paysage des menaces liées à l’IA
Une défense efficace exige de comprendre comment les attaquants exploitent les vulnérabilités spécifiques aux modèles tout au long du cycle de développement et de déploiement.
Le data poisoning injecte des échantillons d’entraînement malveillants pour intégrer des backdoors, dégrader une précision ciblée ou permettre l’extraction de données.
Les attaques adversariales conçoivent des entrées pour tromper les modèles, des perturbations d’image imperceptibles aux prompt injections qui contournent les guardrails. Elles exploitent des motifs d’apprentissage statistique plutôt que des bugs d’implémentation.
Le vol de modèles extrait des modèles propriétaires via l’exfiltration du stockage, la reconstruction par requêtes ou la compromission de l’infrastructure. Les modèles volés répliquent l’investissement R& ;D et permettent des attaques ciblées.
Les vulnérabilités de la supply chain compromettent les pipelines via des modèles préentraînés backdoorés, des dependencies de frameworks malveillantes et des datasets empoisonnés.
Le détournement de modèles exploite des systèmes trop privilégiés : les modèles de langage avec accès aux database deviennent des vecteurs d’injection en langage naturel, et les agents d’IA avec permissions cloud se font manipuler pour exfiltrer des données ou escalader des privilèges. Même des erreurs verbeuses fuient des informations sensibles.
La maturation rapide de ces techniques d’attaque, combinée à l’expansion de l’IA en entreprise, crée un besoin urgent de défenses spécialisées. Pour une couverture complète du paysage des menaces en évolution, explorez les risques de sécurité de l’IA en détail.
Capacités essentielles de sécurité des modèles d’IA
Sécuriser les modèles d’IA exige des capacités conçues pour leurs caractéristiques propres sur l’ensemble du cycle de vie. La sécurité cloud fournit les fondations, mais une sécurité de l’IA efficace couvre plusieurs couches de contrôle, de la visibilité des actifs et de l’intégrité des artefacts à la data protection et à la surveillance runtime. Cinq capacités spécifiques à l’IA sont essentielles pour une protection complète :
Découverte et inventaire : Identifie en continu les actifs d’IA dans les environnements cloud, y compris les jobs d’entraînement, les endpoints d’inférence, les registres de modèles et l’infrastructure de support. Cela inclut le suivi des versions, de l’arborescence des données, de la shadow AI et des chemins d’exposition de l’infrastructure.
Supply chain security : Réduit le risque que des composants compromis atteignent la production en vérifiant la provenance, en scannant les artefacts de modèles préentraînés et les frameworks ML à la recherche de code malveillant ou de constructions dangereuses, en imposant des registres approuvés et en maintenant un Model Bill of Materials.
Data security et classification : Protège les données d’entraînement sensibles et les outputs en classifiant les datasets, en identifiant les chemins d’accès risqués, en surveillant les flux de données, en détectant les fuites basées sur l’inférence, en appliquant les exigences de résidence et en minimisant les PII inutiles.
Contrôles d’accès et surveillance des secrets : Valide le principe du moindre privilège (PoLP) sur l’infrastructure d’entraînement, les registres et les endpoints d’inférence en identifiant les identités trop privilégiées, les secrets exposés et les erreurs de configuration qui permettent un accès non autorisé ou un abus d’automatisation.
Intégrité des artefacts de modèles et des déploiements : Détecte les modifications non autorisées de modèles, les formats de sérialisation dangereux et les déploiements non approuvés en surveillant les artefacts de modèles, le configuration drift et le comportement d’exécution runtime au niveau système.
Ces capacités s’articulent via l’AI Security Posture Management (AI-SPM), qui évalue en continu les risques spécifiques à l’IA tout en s’intégrant aux workflows de sécurité cloud existants.
Le guide pratique des responsables sécurité
Accédez à des conseils concrets pour aligner vos équipes, améliorer la visibilité et accélérer vos initiatives CloudSec.

Bonnes pratiques pour mettre en œuvre la sécurité des modèles d’IA
Sécuriser les modèles d’IA exige une approche stratégique qui traite la sécurité comme un levier d’innovation. Utilisez cette checklist pratique pour évaluer votre posture actuelle et identifier les écarts sur cinq domaines critiques, avec des contrôles clés :
Sécuriser le pipeline de développement des modèles
Séparez les environnements d’entraînement via des VPC ou des comptes isolés
Versionnez tous les artefacts (poids, architectures, scripts, datasets)
Exigez une revue de code pour tout changement de pipeline
Imposez des builds reproductibles pour prévenir le configuration drift
Scannez en continu l’infrastructure d’entraînement à la recherche de vulnérabilités
Restreignez l’egress réseau aux sources approuvées
Surveillance et tests continus
Détectez les attaques tôt et validez les défenses de façon proactive.
Suivez la dérive de performance comme indicateur de data poisoning
Surveillez les endpoints pour des motifs adversariaux
Testez contre l’OWASP LLM Top 10 en staging
Menez des exercices de red team ciblant l’architecture de déploiement
Maintenez des logs d’accès complets
Gouvernance des données
Protégez les données sensibles tout au long du cycle de vie du modèle.
Classifiez les données d’entraînement par sensibilité
Mettez en œuvre la minimisation des données pour retirer les PII inutiles
Surveillez les motifs d’accès pour détecter les mouvements non autorisés
Appliquez la limitation des finalités
Maintenez une arborescence des données qui relie les outputs aux sources
Appliquez des politiques de rétention
Vérification de la supply chain
Empêchez les composants compromis d’atteindre la production.
Établissez des registres approuvés en traitant les dépôts publics comme non fiables
Vérifiez l’intégrité via des checksums
Maintenez un SBOM et un AI-BOM
Scannez les modèles préentraînés à la recherche de code malveillant
Mettez en place des comités de gouvernance qui approuvent les modèles externes
Tests adversariaux et validation
Identifiez les vulnérabilités avant le déploiement en production.
Menez des exercices de red team ciblant l’extraction et le data poisoning
Comparez-vous à l’OWASP et au NIST AI RMF
Générez des exemples adversariaux pendant le développement
Testez la résistance aux jailbreaks
Validez les contrôles pour prévenir les attaques identifiées
Ces pratiques évoluent avec les menaces et s’appuient sur les fondations de la sécurité cloud, avec des contrôles spécifiques à l’IA en surcouche de l’identité, du réseau et de la vulnerability management. Pour un guide de mise en œuvre détaillé, consultez nos bonnes pratiques de sécurité de l’IA (guide complet).
Comment Wiz sécurise les modèles d’IA sur l’ensemble du cycle de vie
Wiz AI-APP sécurise les systèmes d’IA sur l’ensemble du cycle de vie des modèles, au niveau cloud et infrastructure, en unifiant l’AI Security Posture Management (AI-SPM), le scan des artefacts de modèles, la data protection, l’attack path analysis, la code security et la détection runtime au sein d’une seule plateforme cloud-native.
Plutôt que d’évaluer les modèles d’IA isolément, Wiz relie les findings entre environnements cloud pour faire surface les conditions exploitables et les attack paths, avec un contexte complet plutôt que des vulnérabilités isolées.
Prenons un scénario courant : une VM exposée publiquement qui exécute des workloads d’entraînement avec un accès direct à des données d’entraînement sensibles.
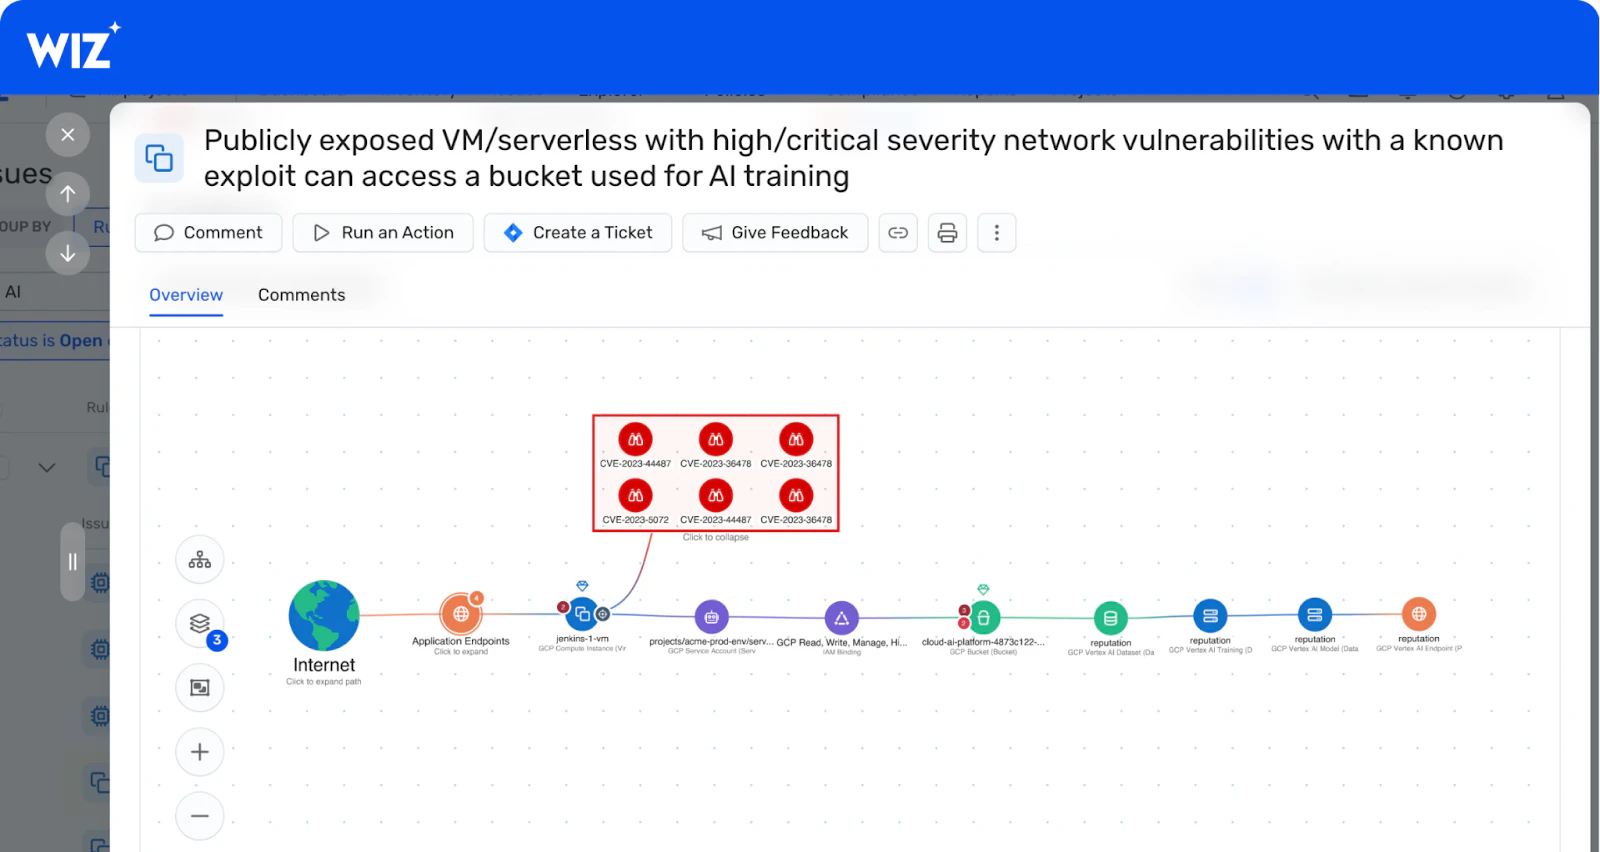
Dans ce scénario, l’exposition cloud combinée aux permissions d’identité et à l’accès aux données crée des conditions qui permettent la falsification des données d’entraînement ou l’introduction d’artefacts de modèles compromis pendant le réentraînement, ce qui dégrade l’intégrité du modèle et conduit à des décisions aval nuisibles à grande échelle. Wiz AI-APP aide les équipes sécurité à faire surface et à rompre tôt cette chaîne d’attaque avec :
Découverte AI-BOM : Identifie les actifs d’IA via un scan agentless, y compris les ressources de calcul exposées, l’infrastructure d’entraînement, les buckets de données, les poids et binaires de modèles supportés, et les endpoints d’inférence dans les environnements cloud et auto-hébergés.
Security Graph : Relie les actifs d’IA aux identités cloud, aux permissions et à l’exposition réseau, et révèle les credentials trop privilégiés et l’infrastructure accessible publiquement avec des chemins directs vers des données d’entraînement sensibles et des artefacts de modèles.
Supply chain security : Aide à empêcher les artefacts de modèles compromis d’entrer en production en scannant les binaires supportés et en imposant des sources approuvées avant qu’ils n’atteignent les pipelines d’entraînement ou de déploiement.
DSPM pour l’IA : Classifie les données d’entraînement et les outputs pour identifier des informations sensibles telles que les PII et la propriété intellectuelle, et met en évidence les workloads d’IA qui ont un accès inutile ou risqué.
Attack path analysis : Cartographie les chemins exploitables où l’exposition, les erreurs de configuration d’identité et l’accès aux données sensibles se croisent, pour révéler les conditions qui permettent le data poisoning, la modification non autorisée de modèles ou le déploiement d’artefacts compromis.
Code security : Scanne les pipelines d’IA, les dependencies et les artefacts de modèles supportés à la recherche de code malveillant embarqué et de motifs de sérialisation dangereux qui introduisent du risque dans les workflows d’entraînement ou de déploiement.
Détection runtime : Surveille les workloads d’IA et l’infrastructure de support pour détecter un comportement système anormal, comme une exécution de processus inattendue, une activité réseau suspecte ou des motifs d’accès non autorisés qui indiquent une exploitation active.
En unifiant la posture IA, le scan d’artefacts, les signaux runtime et le contexte cloud, Wiz transforme des findings fragmentés en intelligence priorisée et actionnable. Les organisations réduisent ainsi le risque IA réel sur les environnements d’entraînement, de déploiement et d’inférence, sans s’appuyer sur une analyse spéculative des internes du modèle.
Vous voulez voir ce que Wiz trouverait dans votre environnement ? Accédez au rapport d’exemple d’évaluation de la sécurité de l’IA pour découvrir des attack paths réels, la priorisation des risques et des conseils de remédiation sur l’ensemble du cycle de vie de l’IA. Vous voulez voir comment ces capacités se projettent sur votre propre environnement ? Obtenez une démo pour explorer comment Wiz unifie la gestion de la posture de sécurité de l’IA avec un contexte cloud complet.
Vous voulez voir comment ces capacités s’appliquent à votre environnement ? Voir Wiz en action pour explorer Wiz avec un contexte cloud complet.
Voyez Wiz en action
Découvrez comment Wiz aide vos équipes à identifier, prioriser et corriger les risques cloud plus rapidement.
